



Базу данных Nitro PDF с 77 млн записей бесплатно слили в Сеть

Базу данных Nitro PDF с 77 млн записей бесплатно слили в Сеть

Базу данных Nitro PDF с 77 млн записей бесплатно слили в Сеть

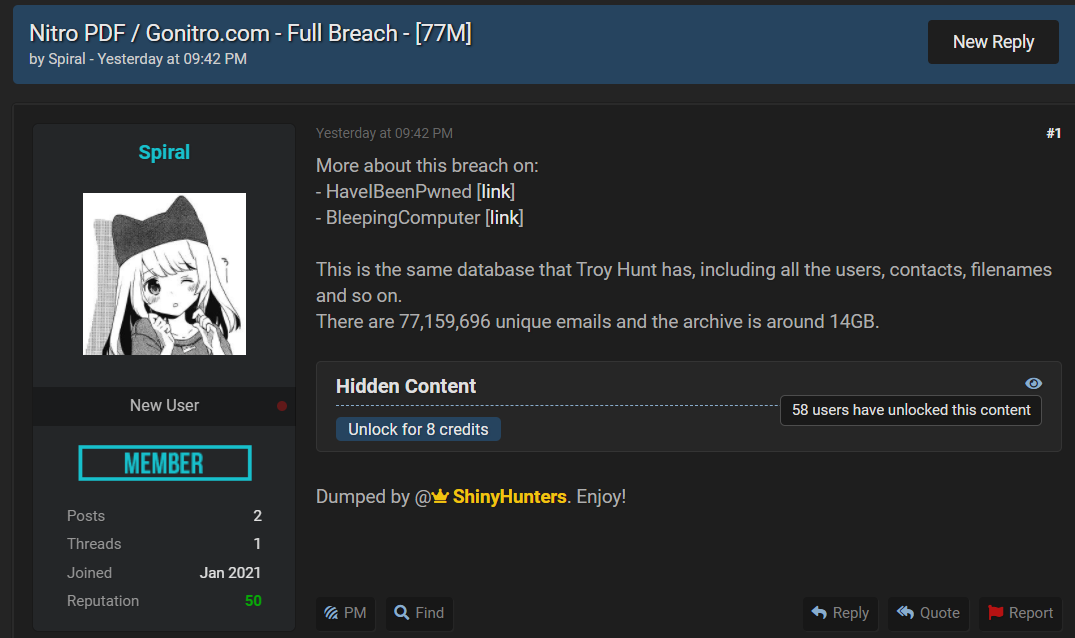
Украденная база данных, в которой содержатся имена, адреса электронной почты и пароли пользователей Nitro PDF, бесплатно распространяется в Сети. В общей сложности БД насчитывает более 77 миллионов записей.

База весит 14 ГБ, в ней можно найти полные имена людей, bcrypt-хеши паролей, имена компаний, IP-адреса и другую информацию рядовых пользователей сервиса Nitro PDF. Слитую базу данных уже успели внести в Have I Been Pwned, что позволит любому проверить, есть ли его информация в БД.

Nitro представляет собой приложение, помогающее создавать, корректировать и подписывать PDF-документы. По словам компании, стоящей за разработкой этого софта, на сегодняшний день у неё есть более 10 тыс. корпоративных клиентов и около 1,8 млн пользователей, купивших лицензию.

Nitro также предоставляет облачный сервис, который клиенты могут использовать для совместной работы с документами и т. п. Прошлогодняя утечка Nitro, к слову, затронула всем известные компании: Google, Apple, Microsoft, Chase и Citibank.

Некая киберпреступная группа, известная под псевдонимом ShinyHunters, слила в Сеть полную базу данных, украденную у Nitro. Загрузить БД бесплатно может любой желающий на хакерском форуме.


Специалисты предупреждают, что подобная публикация может привести к запуску целого ряда изощрённых фишинговых атак, нацеленных на владельцев скомпрометированных данных.

Подпишитесь на новости

Бэкдор ClingSTUN превращает Linux-устройства в прокси для атакующих

Чужой трафик на вашем оборудовании без спроса и с автозапуском. Исследователи из FortiGuard Labs обнаружили Linux-бэкдор ClingSTUN, который превращает заражённые системы в прокси, выполняет удалённые команды и умеет атаковать другие устройства.

Согласно исследованию FortiGuard Labs, операторы вредоноса используют около двух десятков уязвимостей для первоначального проникновения.

Под ударом оборудование разных производителей, включая D-Link, Ivanti, Tenda и TP-Link. В самом бэкдоре также обнаружен механизм распространения с эксплойтами для семи уязвимостей.

Загрузчики подбирают полезную нагрузку под архитектуру устройства: поддерживаются x86-64, ARM, i386, MIPS и PowerPC. После заражения ClingSTUN завершает процессы конкурирующих вредоносов, отключает сторожевой таймер и закрепляется в системе.

Для этого создаёт скрытые исполняемые копии и добавляет команды запуска в системные сценарии инициализации.

Особенность бэкдора — использование публичных STUN-серверов. Этот протокол помогает определить внешний IP-адрес и сопоставление портов за NAT. Вредонос задействует легитимную инфраструктуру, чтобы поддерживать сетевую связность заражённого устройства.

Но записывать все такие серверы в сообщники хакеров было бы ошибкой. Исследователи подчёркивают: сторонние STUN-сервисы не следует автоматически считать инфраструктурой атакующих.

Для обнаружения важна совокупность признаков: подозрительные процессы, неожиданные UDP-соединения и регулярный трафик поддержания связи.

RSS: Новости на портале Anti-Malware.ru