



Баг позволяет завалить Windows 10 в BSOD с помощью пути в строке Chrome

Баг позволяет завалить Windows 10 в BSOD с помощью пути в строке Chrome

Баг позволяет завалить Windows 10 в BSOD с помощью пути в строке Chrome

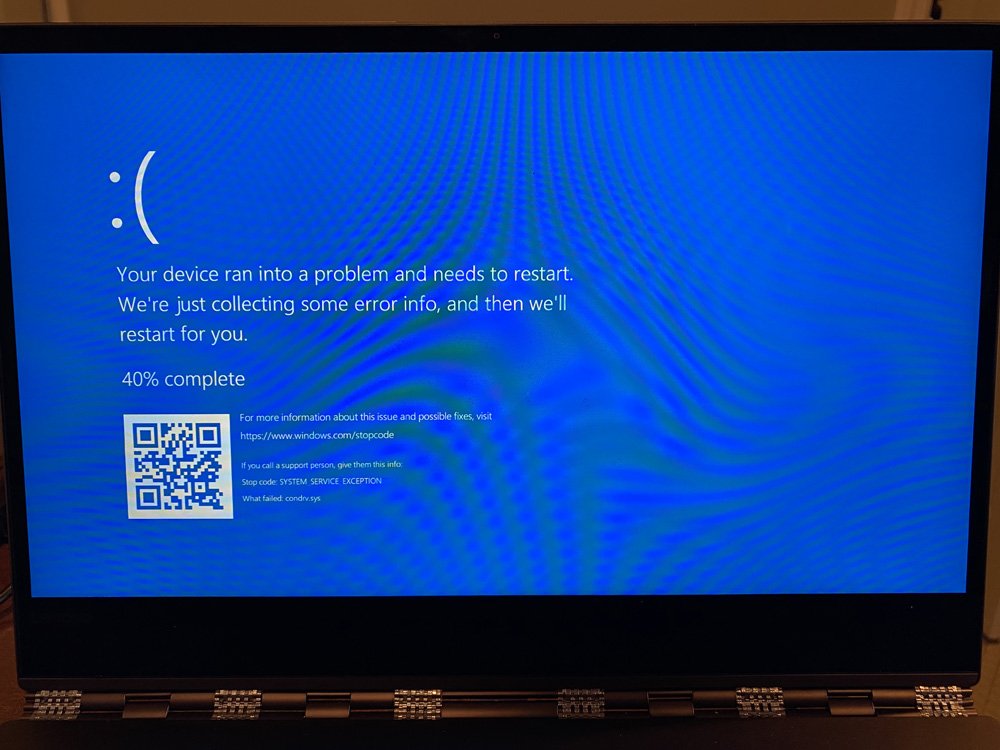
Новый баг в операционной системе Windows 10 способен привести к синему экрану смерти (BSOD), если пользователь введёт определённый путь в адресную строку браузера. Также BSOD может вызвать использование команд Windows.

Это уже вторая уязвимость, о которой за последние несколько дней рассказал Джонас Люкгард исследователь в области кибербезопасности, специализирующийся на Windows. Напомним, что первая 0-day может стоить пользователю данных на жёстком диске с файловой системой NTFS.

О проблеме BSOD Люкгард несколько раз предупреждал в Twitter с октября 2020 года. Если ввести определённый путь в адресной строке браузера Chrome, Windows 10 тут же завершит работу и выдаст BSOD.

По словам Люкгарда, баг связан с возможность взаимодействовать с Windows-устройством напрямую — например, когда приложения обращаются сразу к диску, обходя файловую систему.

Люкгард обнаружил специальный путь, который, насколько понял исследователь, используется для «kernel / usermode ipc». Если этот путь попытаться открыть разными способами (даже от лица пользователя с низкими привилегиями), система Windows 10 завершит работу. Специалист привёл этот путь, но предостерегаем всех от экспериментов с ним:

\\.\globalroot\device\condrv\kernelconnect

Пока эксперты затрудняются сказать, могут ли киберпреступники использовать этот баг для удалённого выполнения кода или повышения привилегий. Однако на данный момент известно, что с помощью этой ошибки злоумышленник может провести DoS-атаку. Уязвимость затрагивает Windows 10 1709 и более поздние версии операционной системы.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru