



Баг позволяет завалить Windows 10 в BSOD с помощью пути в строке Chrome

Баг позволяет завалить Windows 10 в BSOD с помощью пути в строке Chrome

Баг позволяет завалить Windows 10 в BSOD с помощью пути в строке Chrome

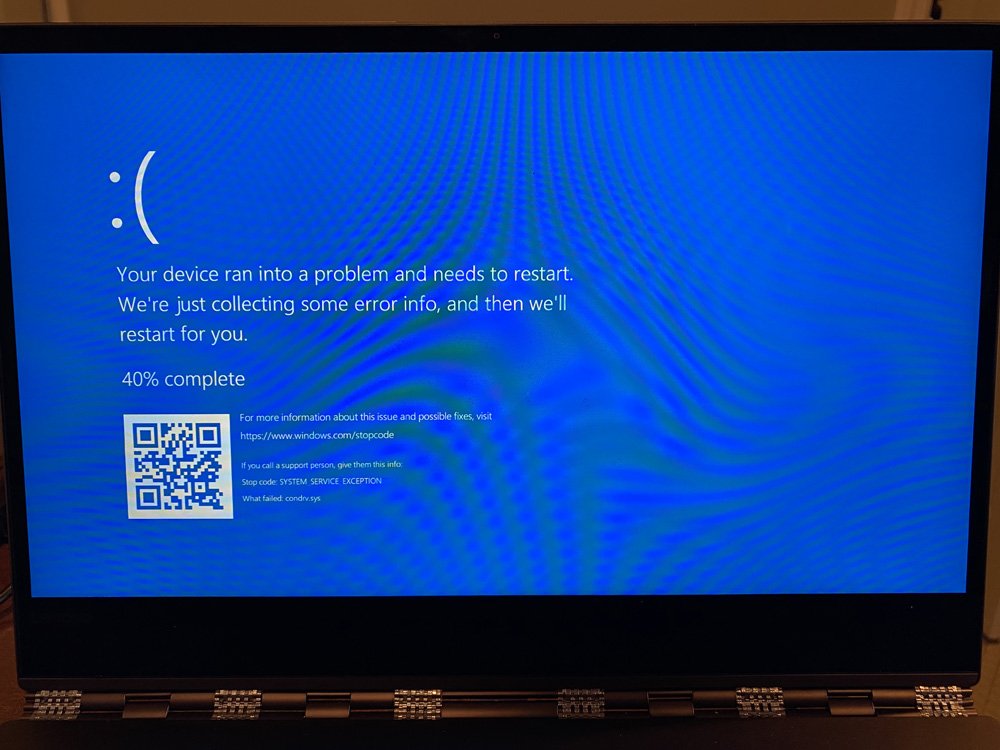
Новый баг в операционной системе Windows 10 способен привести к синему экрану смерти (BSOD), если пользователь введёт определённый путь в адресную строку браузера. Также BSOD может вызвать использование команд Windows.

Это уже вторая уязвимость, о которой за последние несколько дней рассказал Джонас Люкгард исследователь в области кибербезопасности, специализирующийся на Windows. Напомним, что первая 0-day может стоить пользователю данных на жёстком диске с файловой системой NTFS.

О проблеме BSOD Люкгард несколько раз предупреждал в Twitter с октября 2020 года. Если ввести определённый путь в адресной строке браузера Chrome, Windows 10 тут же завершит работу и выдаст BSOD.

По словам Люкгарда, баг связан с возможность взаимодействовать с Windows-устройством напрямую — например, когда приложения обращаются сразу к диску, обходя файловую систему.

Люкгард обнаружил специальный путь, который, насколько понял исследователь, используется для «kernel / usermode ipc». Если этот путь попытаться открыть разными способами (даже от лица пользователя с низкими привилегиями), система Windows 10 завершит работу. Специалист привёл этот путь, но предостерегаем всех от экспериментов с ним:

\\.\globalroot\device\condrv\kernelconnect

Пока эксперты затрудняются сказать, могут ли киберпреступники использовать этот баг для удалённого выполнения кода или повышения привилегий. Однако на данный момент известно, что с помощью этой ошибки злоумышленник может провести DoS-атаку. Уязвимость затрагивает Windows 10 1709 и более поздние версии операционной системы.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru