



Баг позволяет завалить Windows 10 в BSOD с помощью пути в строке Chrome

Баг позволяет завалить Windows 10 в BSOD с помощью пути в строке Chrome

Баг позволяет завалить Windows 10 в BSOD с помощью пути в строке Chrome

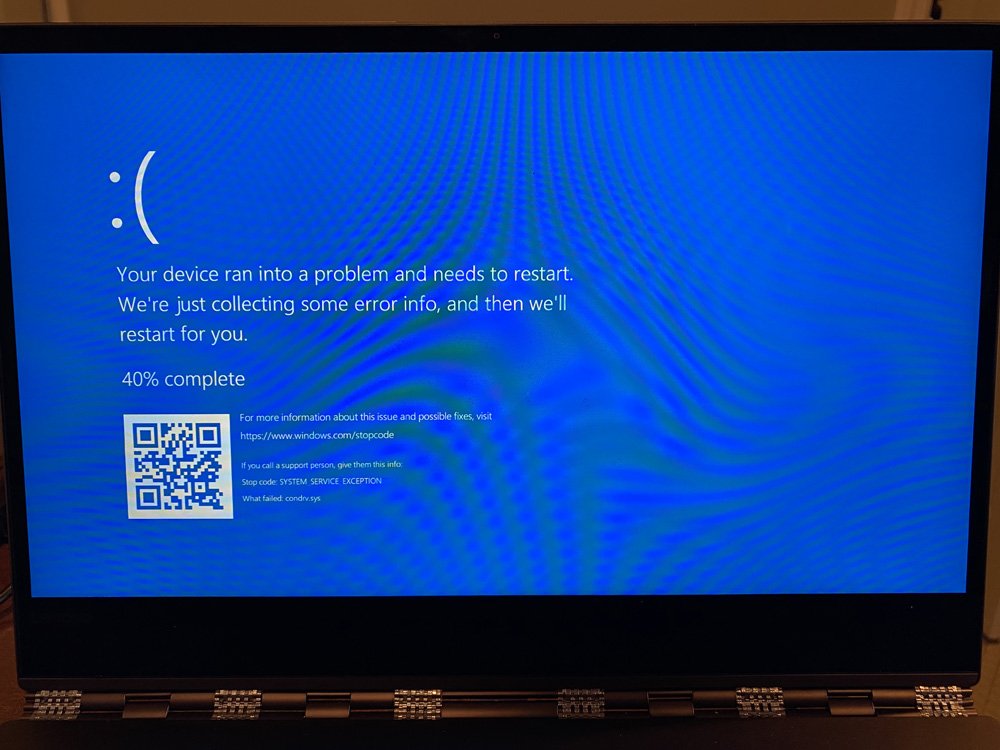
Новый баг в операционной системе Windows 10 способен привести к синему экрану смерти (BSOD), если пользователь введёт определённый путь в адресную строку браузера. Также BSOD может вызвать использование команд Windows.

Это уже вторая уязвимость, о которой за последние несколько дней рассказал Джонас Люкгард исследователь в области кибербезопасности, специализирующийся на Windows. Напомним, что первая 0-day может стоить пользователю данных на жёстком диске с файловой системой NTFS.

О проблеме BSOD Люкгард несколько раз предупреждал в Twitter с октября 2020 года. Если ввести определённый путь в адресной строке браузера Chrome, Windows 10 тут же завершит работу и выдаст BSOD.

По словам Люкгарда, баг связан с возможность взаимодействовать с Windows-устройством напрямую — например, когда приложения обращаются сразу к диску, обходя файловую систему.

Люкгард обнаружил специальный путь, который, насколько понял исследователь, используется для «kernel / usermode ipc». Если этот путь попытаться открыть разными способами (даже от лица пользователя с низкими привилегиями), система Windows 10 завершит работу. Специалист привёл этот путь, но предостерегаем всех от экспериментов с ним:

\\.\globalroot\device\condrv\kernelconnect

Пока эксперты затрудняются сказать, могут ли киберпреступники использовать этот баг для удалённого выполнения кода или повышения привилегий. Однако на данный момент известно, что с помощью этой ошибки злоумышленник может провести DoS-атаку. Уязвимость затрагивает Windows 10 1709 и более поздние версии операционной системы.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru