



Баг позволяет завалить Windows 10 в BSOD с помощью пути в строке Chrome

Баг позволяет завалить Windows 10 в BSOD с помощью пути в строке Chrome

Баг позволяет завалить Windows 10 в BSOD с помощью пути в строке Chrome

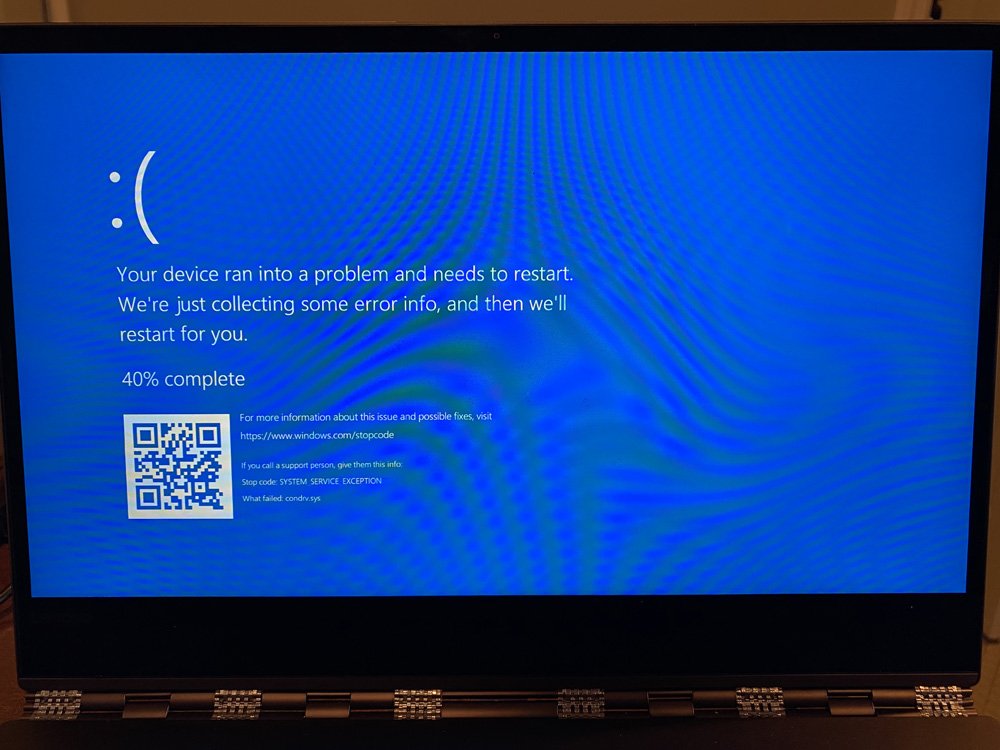
Новый баг в операционной системе Windows 10 способен привести к синему экрану смерти (BSOD), если пользователь введёт определённый путь в адресную строку браузера. Также BSOD может вызвать использование команд Windows.

Это уже вторая уязвимость, о которой за последние несколько дней рассказал Джонас Люкгард исследователь в области кибербезопасности, специализирующийся на Windows. Напомним, что первая 0-day может стоить пользователю данных на жёстком диске с файловой системой NTFS.

О проблеме BSOD Люкгард несколько раз предупреждал в Twitter с октября 2020 года. Если ввести определённый путь в адресной строке браузера Chrome, Windows 10 тут же завершит работу и выдаст BSOD.

По словам Люкгарда, баг связан с возможность взаимодействовать с Windows-устройством напрямую — например, когда приложения обращаются сразу к диску, обходя файловую систему.

Люкгард обнаружил специальный путь, который, насколько понял исследователь, используется для «kernel / usermode ipc». Если этот путь попытаться открыть разными способами (даже от лица пользователя с низкими привилегиями), система Windows 10 завершит работу. Специалист привёл этот путь, но предостерегаем всех от экспериментов с ним:

\\.\globalroot\device\condrv\kernelconnect

Пока эксперты затрудняются сказать, могут ли киберпреступники использовать этот баг для удалённого выполнения кода или повышения привилегий. Однако на данный момент известно, что с помощью этой ошибки злоумышленник может провести DoS-атаку. Уязвимость затрагивает Windows 10 1709 и более поздние версии операционной системы.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru