



Баг позволяет завалить Windows 10 в BSOD с помощью пути в строке Chrome

Баг позволяет завалить Windows 10 в BSOD с помощью пути в строке Chrome

Баг позволяет завалить Windows 10 в BSOD с помощью пути в строке Chrome

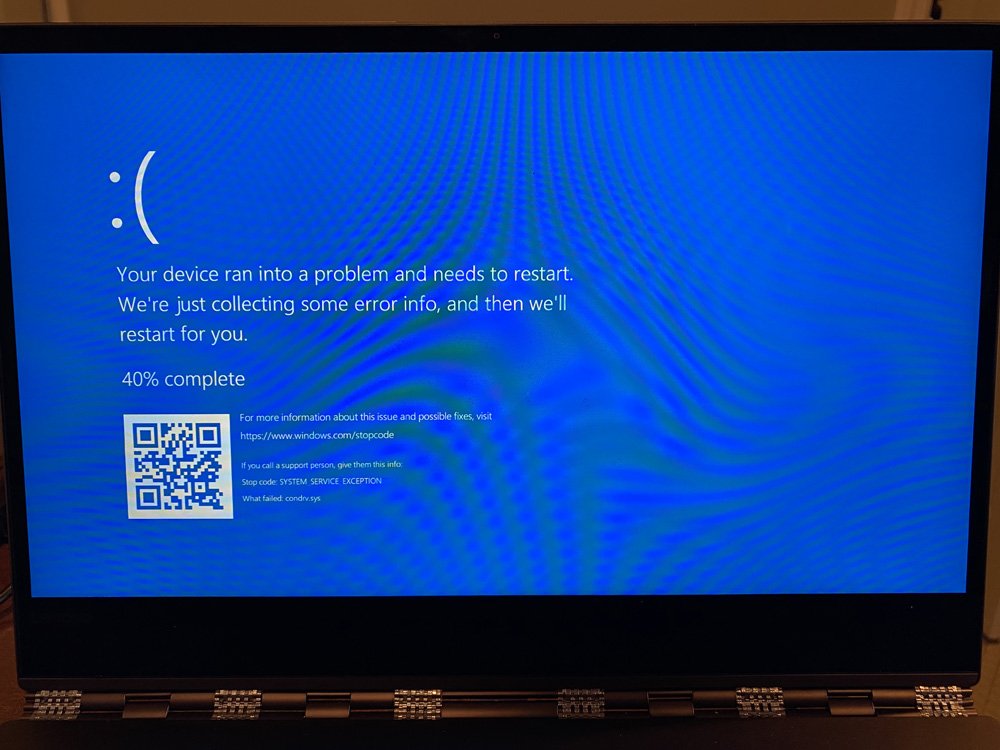
Новый баг в операционной системе Windows 10 способен привести к синему экрану смерти (BSOD), если пользователь введёт определённый путь в адресную строку браузера. Также BSOD может вызвать использование команд Windows.

Это уже вторая уязвимость, о которой за последние несколько дней рассказал Джонас Люкгард исследователь в области кибербезопасности, специализирующийся на Windows. Напомним, что первая 0-day может стоить пользователю данных на жёстком диске с файловой системой NTFS.

О проблеме BSOD Люкгард несколько раз предупреждал в Twitter с октября 2020 года. Если ввести определённый путь в адресной строке браузера Chrome, Windows 10 тут же завершит работу и выдаст BSOD.

По словам Люкгарда, баг связан с возможность взаимодействовать с Windows-устройством напрямую — например, когда приложения обращаются сразу к диску, обходя файловую систему.

Люкгард обнаружил специальный путь, который, насколько понял исследователь, используется для «kernel / usermode ipc». Если этот путь попытаться открыть разными способами (даже от лица пользователя с низкими привилегиями), система Windows 10 завершит работу. Специалист привёл этот путь, но предостерегаем всех от экспериментов с ним:

\\.\globalroot\device\condrv\kernelconnect

Пока эксперты затрудняются сказать, могут ли киберпреступники использовать этот баг для удалённого выполнения кода или повышения привилегий. Однако на данный момент известно, что с помощью этой ошибки злоумышленник может провести DoS-атаку. Уязвимость затрагивает Windows 10 1709 и более поздние версии операционной системы.

Подпишитесь на новости

5G на iPhone с российскими симками снова можно включить на iOS 27.2

Владельцы iPhone в России получили новый способ включить 5G на iOS 27.2 и бета-версии iOS 27.3. Прежний метод через утилиту CarrierSIM на этих версиях перестал работать: он опирался на уязвимость AirLift, которую Apple закрыла. Новая утилита CarrierSelector обходится без нее.

Программу выложил пользователь форума 4PDA. CarrierSelector использует штатный механизм iOS, через который iPhone принимает от доверенного компьютера пакет IPCC с настройками оператора.

Утилита считывает идентификаторы сим-карты, собирает пакет из подписанных Apple файлов и передает его на телефон по USB.

После перезагрузки iOS привязывает пакет к симке и применяет профиль другого оператора. Пользователь выбирает одну или обе сим-карты и нужный профиль, программа один раз перезагружает iPhone. Версии есть для Windows и macOS, на Windows понадобится Apple Devices или iTunes.

Редакция «Код.ру» проверила утилиту и подтвердила, что она работает: в ее тесте подошел профиль датского оператора Telia. На форуме сообщают об успешной установке в сетях билайна и МТС.

 

Лучше всего способ срабатывает на сим-картах, которым раньше не назначали другие профили. В остальных случаях iOS может принять пакет, но оставить старые настройки. Тогда, по словам автора утилиты, первая установка сбрасывает профиль до заводского, а повторная ставит нужный. У тех, кто уже настроил 5G через CarrierSIM, после обновления iOS профиль сохраняется.

 

Способ неофициальный, и Apple может закрыть его в одном из следующих обновлений.

RSS: Новости на портале Anti-Malware.ru