



Эксперт прощупал сеть РЖД на уязвимости — просто решето

Эксперт прощупал сеть РЖД на уязвимости — просто решето

Эксперт прощупал сеть РЖД на уязвимости — просто решето

Пользователь «Хабра» под ником LMonoceros (настоящее имя — Алексей) в очередной раз обратил внимание ИБ-общественности на слабую защищённость сети РЖД. По словам исследователя, ему удалось удалённо проникнуть в системы государственной компании.

В своём отчёте LMonoceros напомнил людям о посте другого участника «Хабра» — keklick1337. В заметке под названием «Самый беззащитный — это Сапсан» keklick1337 рассказал о том, как ему удалось легко подключиться к внутренней сети РЖД.

Особенно порадовал тогда ответ представителей госкомпании, которые не стали разбираться в корне проблемы, а просто назвали keklick1337 злоумышленником и юным натуралистом. Теперь возможные последствия такого отношения к уязвимостям описал LMonoceros.

Проверяя свои догадки, специалист запустил утилиту nmap по диапазону адресов и порту 8080, после чего стал искать публичный прокси «без авторизации» и выбрал самый близкий по пингу.

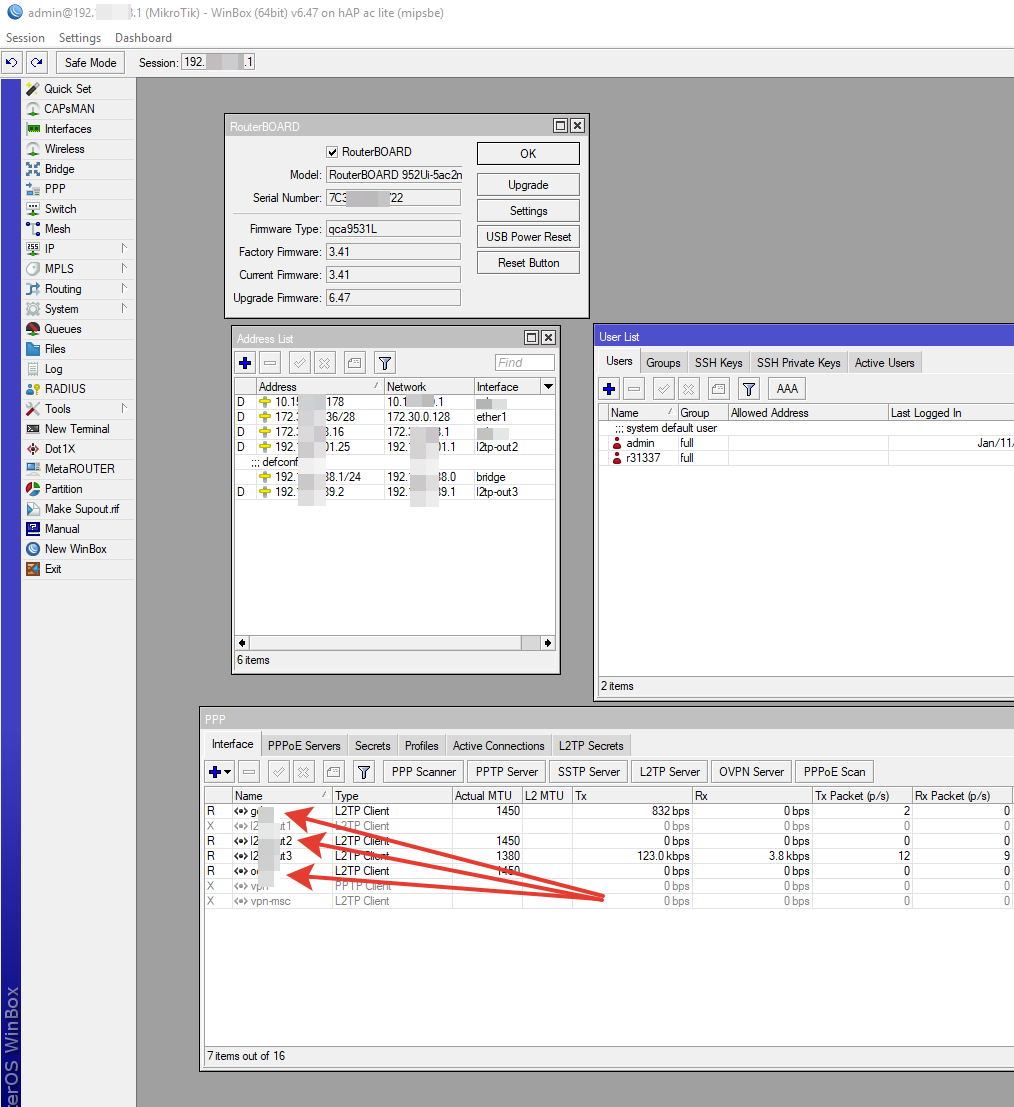
«Я запустил сканер по адресам 172.16.0.0/12 (порт 8291, mikrotik winbox) и мне удалось его найти — без пароля», — пишет LMonoceros.


Таким образом, исследователь выяснил, что за маршрутизатором с прокси есть ещё один роутер Mikrotik, работающий без пароля. Поскольку Алексей придерживался подхода «серых шляп» (grey hat), он принялся искать владельца уязвимой системы — хотел сообщить о проблеме.

Сканирование VPN открыло эксперту около 20 тысяч устройств, из которых более 1000 — Mikrotik. Огромное количество устройств с паролями по умолчанию, сетует специалист. Среди них:

  • Камеры наружного наблюдения.
  • IP-телефоны и FreePBX сервера.
  • Серверы IPMI.
  • Внутренние сервисы.
  • Сетевое оборудование.

LMonoceros отметил, что пробежался лишь поверхностно, но и так стало понятно — «сеть просто в решето». Алексей также посоветовал РЖД воспользоваться услугами сетевых аудиторов и нанять квалифицированных системных архитекторов. К слову, ранее специалист уже отличался взломом 100 000 роутеров MikroTik с целью пропатчить их.

Подпишитесь на новости

ИТ-ипотеку могут досрочно завершить уже в 2026 году

Власти обсуждают завершение программы льготной ИТ-ипотеки уже в этом году, хотя она рассчитана до 2030-го. Окончательного решения пока нет. Айтишникам, которые откладывали покупку квартиры, подбросили ещё одну переменную.

О возможном досрочном завершении сообщил РБК со ссылкой на источники. В Минцифры заявили, что прорабатывают финансирование программы в условиях ограниченности бюджетных средств.

При этом ведомство заверило: средства, предусмотренные на текущий год, полностью доведены до банков-партнёров. Обязательства перед специалистами, уже получившими кредиты, обещают исполнить, а действующие ставки — сохранить на весь срок договора.

По данным Минцифры, с момента запуска программой воспользовались более 100 тысяч специалистов. На обновлённых условиях, действующих с 2024 года, кредиты получили почти 22 тысячи человек на сумму около 150 млрд рублей.

В первом полугодии 2026-го банки выдали примерно шесть тысяч ИТ-ипотек более чем на 41 млрд рублей — на 30% больше, чем годом ранее. То есть интерес к программе растёт, а возможности бюджета, судя по обсуждению, за ним не успевают.

Пока объявлять ИТ-ипотеку закрытой рано: решение и параметры возможного завершения ещё прорабатываются.

RSS: Новости на портале Anti-Malware.ru