



Socialarks раскрыла ПДн 214 млн юзеров Facebook, Instagram и LinkedIn

Socialarks раскрыла ПДн 214 млн юзеров Facebook, Instagram и LinkedIn

Socialarks раскрыла ПДн 214 млн юзеров Facebook, Instagram и LinkedIn

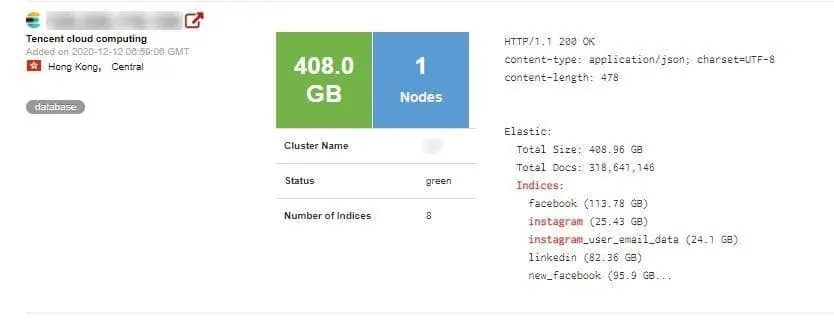
Китайская компания Socialarks, специализирующаяся на управлении информационными материалами для социальных сетей, допустила серьёзную утечку более 400 ГБ персональных данных, принадлежащих миллионам пользователей Facebook, Instagram и LinkedIn.

Ошибка, надо сказать, уже традиционная — незащищённая база данных ElasticSearch, в которой хранилась конфиденциальная информация 214 миллионов пользователей соцсетей по всему миру. Приблизительно в такой же ситуации недавно оказался японский автопроизводитель Nissan, сотрудники которого не смогли должным образом защитить один из своих Git-серверов.

На незащищённую БД наткнулись исследователи Safety Detectives, занимающиеся поиском уязвимостей веб-сайтов и онлайн-проектов. Если специалисты находят проблему безопасности, владелец ресурса тут же получает соответствующее уведомление.

Именно так — сканируя IP-адреса — эксперты Safety Detectives обнаружили принадлежащий Socialarks ElasticSearch-сервер, который «торчал» в Сеть без какой-либо защиты. Владельцы не только не стали заморачиваться с шифрованием, но и поленились установить хотя бы пароль.

Таким образом, любой случайный пользователь или злоумышленник, наткнувшийся на БД Socialarks, мог просмотреть и скачать персональные данные миллионов пользователей популярных социальных сетей.

По словам Safety Detectives, общий объём базы составил 408 ГБ, при этом там хранилось более 318 миллионов записей данных. Стоит отметить, что это уже второй подобный инцидент в истории Socialarks. В августе 2002 года китайская компания также «слила» данные 150 млн пользователей LinkedIn, Facebook и Instagram.


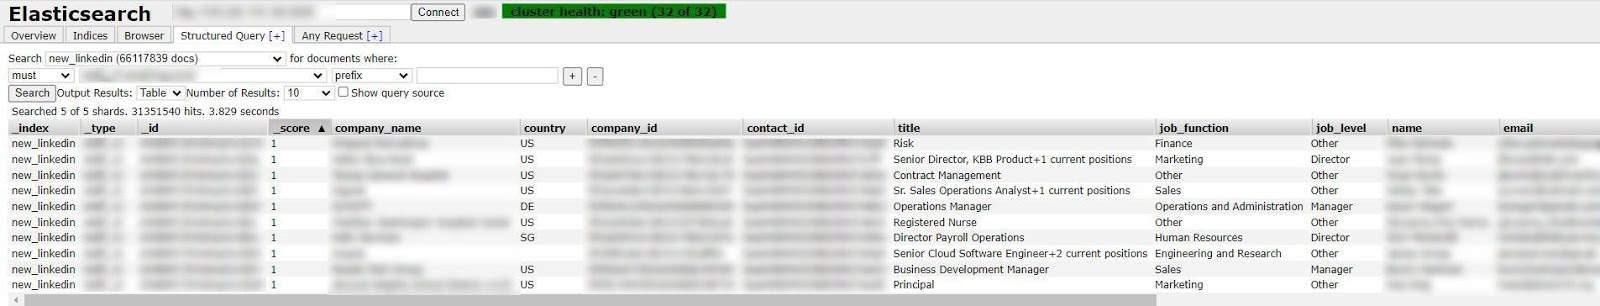
В общей сложности специалисты Safety Detectives нашли в последней БД 11 651 162 Instagram-аккаунтов, 66 117 839 профилей LinkedIn и 81 551 567 учётных записей Facebook. Что касается конкретных данных, раскрытых незащищённым сервером, эксперты выделили следующие:

Instagram

  • Полные имена пользователей.
  • Телефонные номера более 6 млн людей.
  • Адреса электронной почты более 11 млн людей.
  • Ссылка на профиль.
  • Аватар.
  • Описание учётной записи.
  • Число подписчиков и подписок.
  • Страна проживания.
  • Часто используемые хештеги.

Facebook

  • Полные имена пользователей.
  • Информация об аккаунте.
  • Адреса электронной почты.
  • Телефонные номера.
  • Страна проживания.
  • Число лайков и подписок.
  • Идентификатор в Messenger.
  • Ссылка на веб-сайт.

LinkedIn

  • Полные имена пользователей.
  • Адреса электронной почты.
  • Занимаемая должность.
  • Подключённые аккаунты в других соцсетях (например, Twitter).

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru