



Данные о вакцине против COVID-19 всплыли на русскоязычном дарквеб-форуме

Данные о вакцине против COVID-19 всплыли на русскоязычном дарквеб-форуме

Данные о вакцине против COVID-19 всплыли на русскоязычном дарквеб-форуме

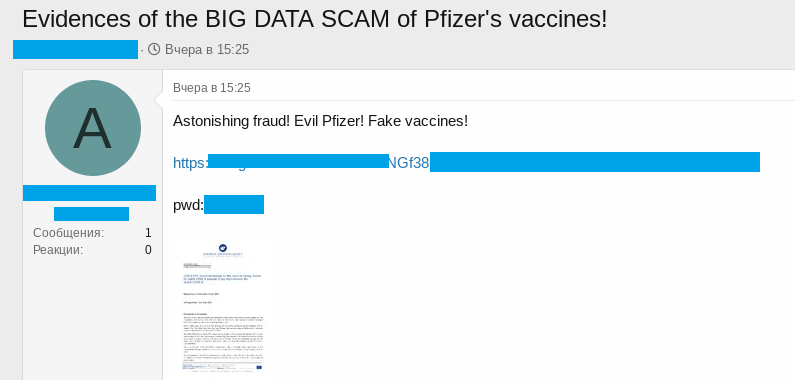
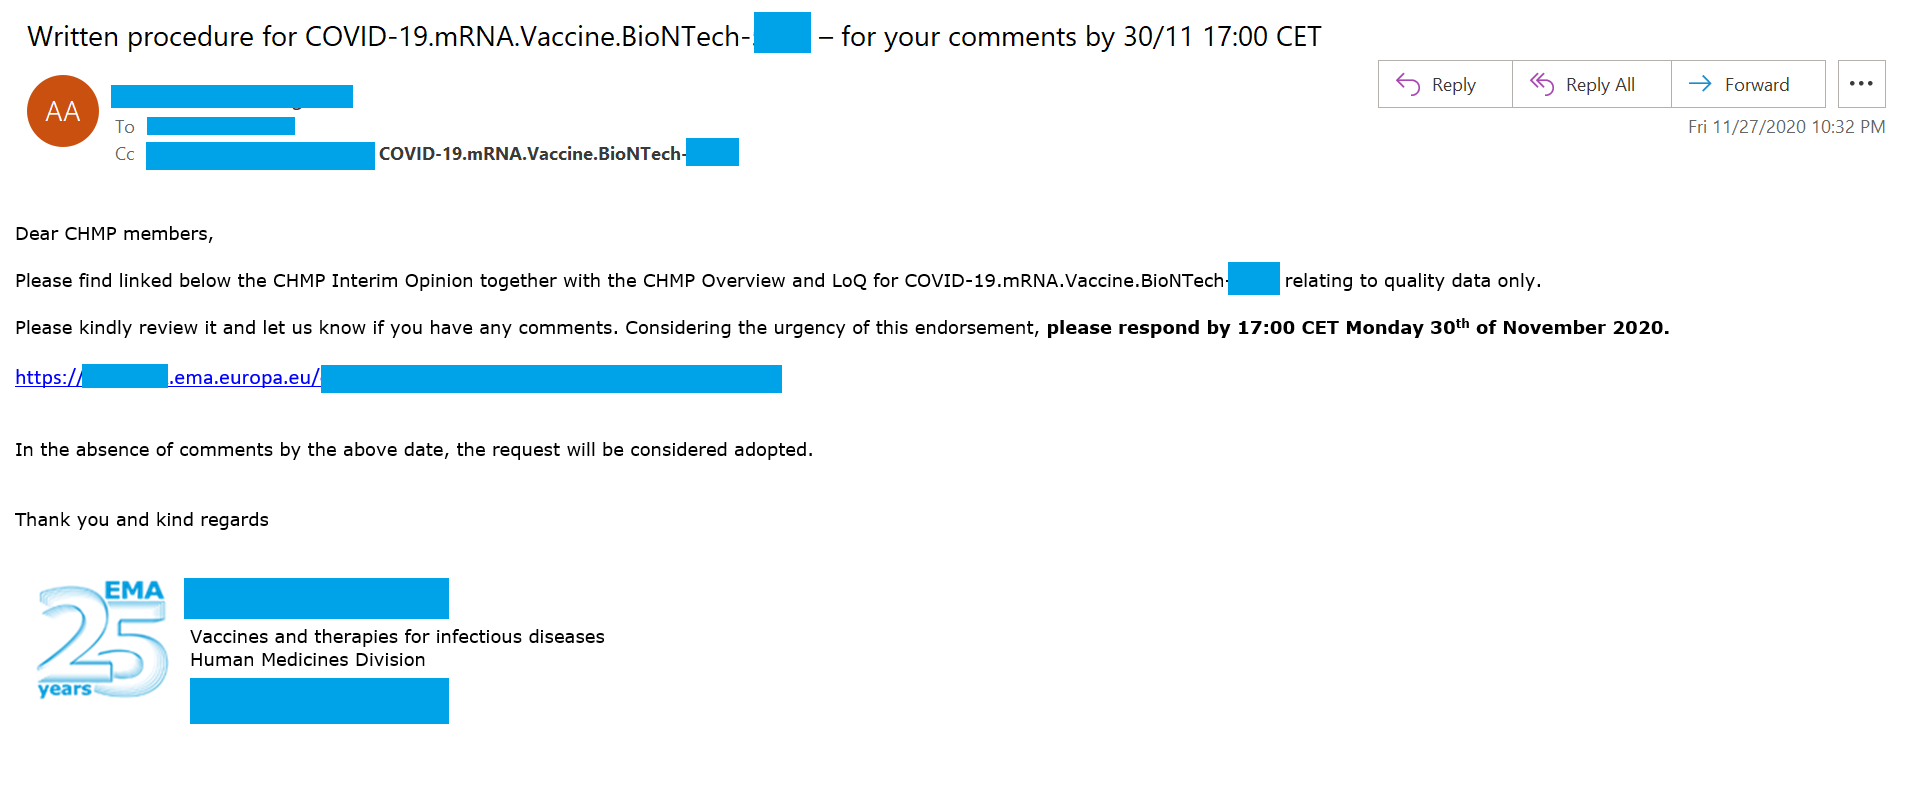
Исследователи из компании Cyble, специализирующейся на изучении киберугроз, обнаружили в дарквебе документы, имеющие прямое отношение к вакцине против коронавирусной инфекции COVID-19. Эксперты считают, что все слитые данные были украдены у Европейского агентства лекарственных средств (EMA).

Такие инциденты ещё раз подчёркивают заинтересованность киберпреступников в атаках на фармацевтическую промышленность и государственные организации. Кроме того, видно, что злоумышленники не отпускают тему пандемии.

Если помните, в начале декабря Европейское агентство лекарственных средств сообщило о кибератаке на свои системы. Представители агентства так и не предоставили подробности, однако специалисты сразу заподозрили, что речь может идти о компрометации данных о вакцинах. Это вполне логичный вывод, учитывая, что EMA занимается оценкой и утверждением вакцин против COVID-19.

«Европейское агентство лекарственных средств стало жертвой кибератаки, после чего инициировало расследование совместно с правоохранительными органами. В настоящее время EMA не может сообщить подробности кибератаки, поскольку расследование идёт полным ходом», — гласит официальное заявление EMA.

Цель операции киберпреступников предельно ясна, поскольку у агентства в распоряжении есть все конфиденциальные данные о существующих вакцинах против COVID-19. Например, злоумышленники наверняка интересовались качеством, безопасностью применения, сведениями об эффективности и результатами тестирования вакцин.

Согласно отчёту Cyble, украденные документы всплыли на одном из русскоязычных форумов «тёмной сети». Ссылку на конфиденциальные данные опубликовал недавно созданный аккаунт, активность которого ограничивается исключительно утечками информации.

«По мере того, как мы изучали скомпрометированные данные, стало понятно, что злоумышленники смогли добраться до личных электронных писем, внутренних страниц, отчётов и конфиденциальной информации», — пишут исследователи Cyble.

Подпишитесь на новости

5G на iPhone с российскими симками снова можно включить на iOS 27.2

Владельцы iPhone в России получили новый способ включить 5G на iOS 27.2 и бета-версии iOS 27.3. Прежний метод через утилиту CarrierSIM на этих версиях перестал работать: он опирался на уязвимость AirLift, которую Apple закрыла. Новая утилита CarrierSelector обходится без нее.

Программу выложил пользователь форума 4PDA. CarrierSelector использует штатный механизм iOS, через который iPhone принимает от доверенного компьютера пакет IPCC с настройками оператора.

Утилита считывает идентификаторы сим-карты, собирает пакет из подписанных Apple файлов и передает его на телефон по USB.

После перезагрузки iOS привязывает пакет к симке и применяет профиль другого оператора. Пользователь выбирает одну или обе сим-карты и нужный профиль, программа один раз перезагружает iPhone. Версии есть для Windows и macOS, на Windows понадобится Apple Devices или iTunes.

Редакция «Код.ру» проверила утилиту и подтвердила, что она работает: в ее тесте подошел профиль датского оператора Telia. На форуме сообщают об успешной установке в сетях билайна и МТС.

 

Лучше всего способ срабатывает на сим-картах, которым раньше не назначали другие профили. В остальных случаях iOS может принять пакет, но оставить старые настройки. Тогда, по словам автора утилиты, первая установка сбрасывает профиль до заводского, а повторная ставит нужный. У тех, кто уже настроил 5G через CarrierSIM, после обновления iOS профиль сохраняется.

 

Способ неофициальный, и Apple может закрыть его в одном из следующих обновлений.

RSS: Новости на портале Anti-Malware.ru