



Данные о вакцине против COVID-19 всплыли на русскоязычном дарквеб-форуме

Данные о вакцине против COVID-19 всплыли на русскоязычном дарквеб-форуме

Данные о вакцине против COVID-19 всплыли на русскоязычном дарквеб-форуме

Исследователи из компании Cyble, специализирующейся на изучении киберугроз, обнаружили в дарквебе документы, имеющие прямое отношение к вакцине против коронавирусной инфекции COVID-19. Эксперты считают, что все слитые данные были украдены у Европейского агентства лекарственных средств (EMA).

Такие инциденты ещё раз подчёркивают заинтересованность киберпреступников в атаках на фармацевтическую промышленность и государственные организации. Кроме того, видно, что злоумышленники не отпускают тему пандемии.

Если помните, в начале декабря Европейское агентство лекарственных средств сообщило о кибератаке на свои системы. Представители агентства так и не предоставили подробности, однако специалисты сразу заподозрили, что речь может идти о компрометации данных о вакцинах. Это вполне логичный вывод, учитывая, что EMA занимается оценкой и утверждением вакцин против COVID-19.

«Европейское агентство лекарственных средств стало жертвой кибератаки, после чего инициировало расследование совместно с правоохранительными органами. В настоящее время EMA не может сообщить подробности кибератаки, поскольку расследование идёт полным ходом», — гласит официальное заявление EMA.

Цель операции киберпреступников предельно ясна, поскольку у агентства в распоряжении есть все конфиденциальные данные о существующих вакцинах против COVID-19. Например, злоумышленники наверняка интересовались качеством, безопасностью применения, сведениями об эффективности и результатами тестирования вакцин.

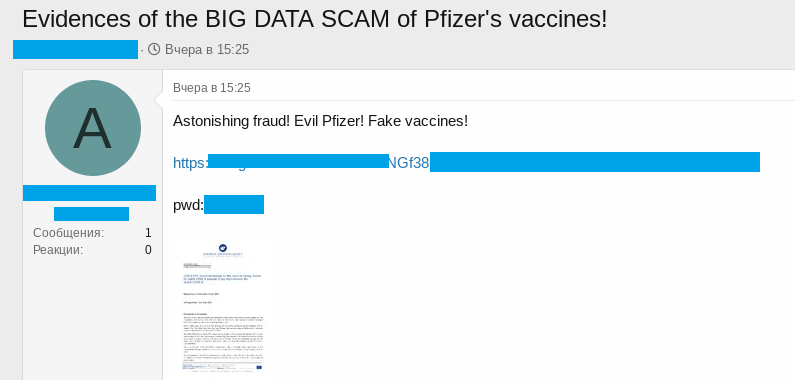
Согласно отчёту Cyble, украденные документы всплыли на одном из русскоязычных форумов «тёмной сети». Ссылку на конфиденциальные данные опубликовал недавно созданный аккаунт, активность которого ограничивается исключительно утечками информации.

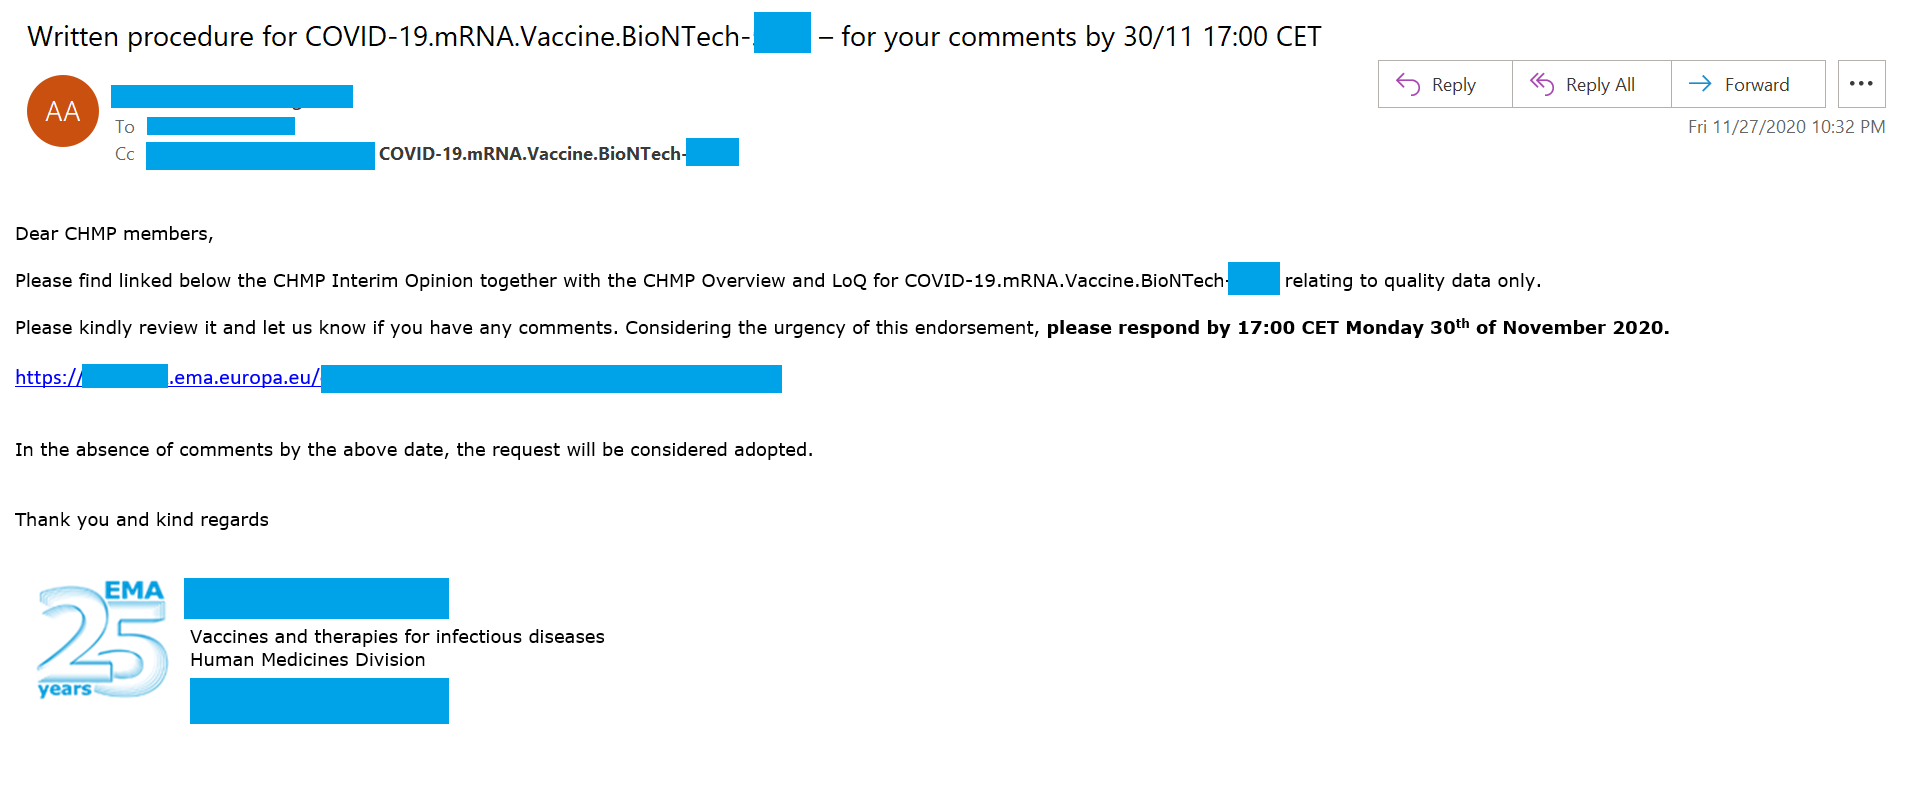
«По мере того, как мы изучали скомпрометированные данные, стало понятно, что злоумышленники смогли добраться до личных электронных писем, внутренних страниц, отчётов и конфиденциальной информации», — пишут исследователи Cyble.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru