



Microsoft: Атаковавшие SolarWinds хотели добраться до данных в облаке

Microsoft: Атаковавшие SolarWinds хотели добраться до данных в облаке

Microsoft: Атаковавшие SolarWinds хотели добраться до данных в облаке

Представители Microsoft назвали конечную цель киберпреступников, атаковавших корпорацию SolarWinds, — добраться до данных, хранящихся в облаке жертв. Именно ради этого злоумышленники развернули бэкдор Sunburst/Solorigate в локальной сети.

Команда Microsoft 365 Defender, изучившая кибероперацию, пришла к выводу, что для проникновения в сеть жертвы атакующие использовали бэкдор Sunburst. Уже следующим шагом преступники пытались получить доступ к данным в облаке.

«После такой крупной подготовительной фазы, которая помогла злоумышленникам создать внушительную точку опоры, им оставалось лишь выбрать жертву, с которой они хотели "работать" дальше», — пишет Microsoft.

«Исходя из результатов нашего расследования, следующие ступени атаки были направлены на получение доступа к облачным хранилищам атакованных организаций».

В предыдущей статье Microsoft также указывала на попытку киберпреступников сгенерировать SAML-токены, которые позволили бы пройти аутентификацию, необходимую для доступа к данным в облаке.


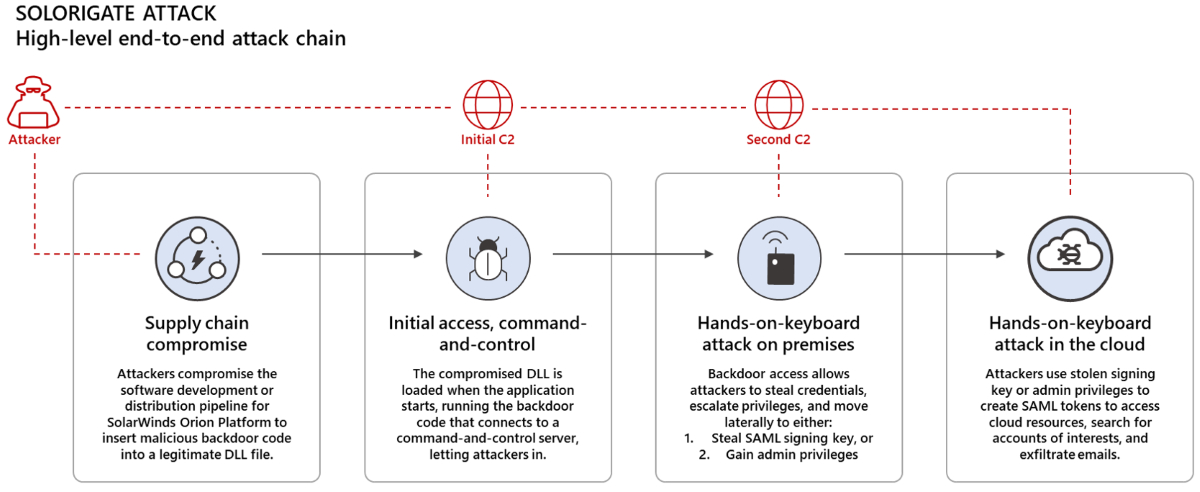
Исследователи из Microsoft 365 Defender расписали алгоритм, который взяли за основу злоумышленники:

  1. Использовать вредоносные DLL SolarWinds для активации бэкдора, который позволял атакующим удалённо контролировать устройство и управлять им.
  2. Использовать открытый бэкдором доступ для кражи учётных данных, повышения привилегий и латерального продвижения по сети.
  3. Использовать созданные собственноручно токены SAML для доступа к облачным ресурсам и извлечь электронные письма жертвы.
Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru