



Премия к Рождеству в GoDaddy оказалась тестом на устойчивость к фишингу

Премия к Рождеству в GoDaddy оказалась тестом на устойчивость к фишингу

Премия к Рождеству в GoDaddy оказалась тестом на устойчивость к фишингу

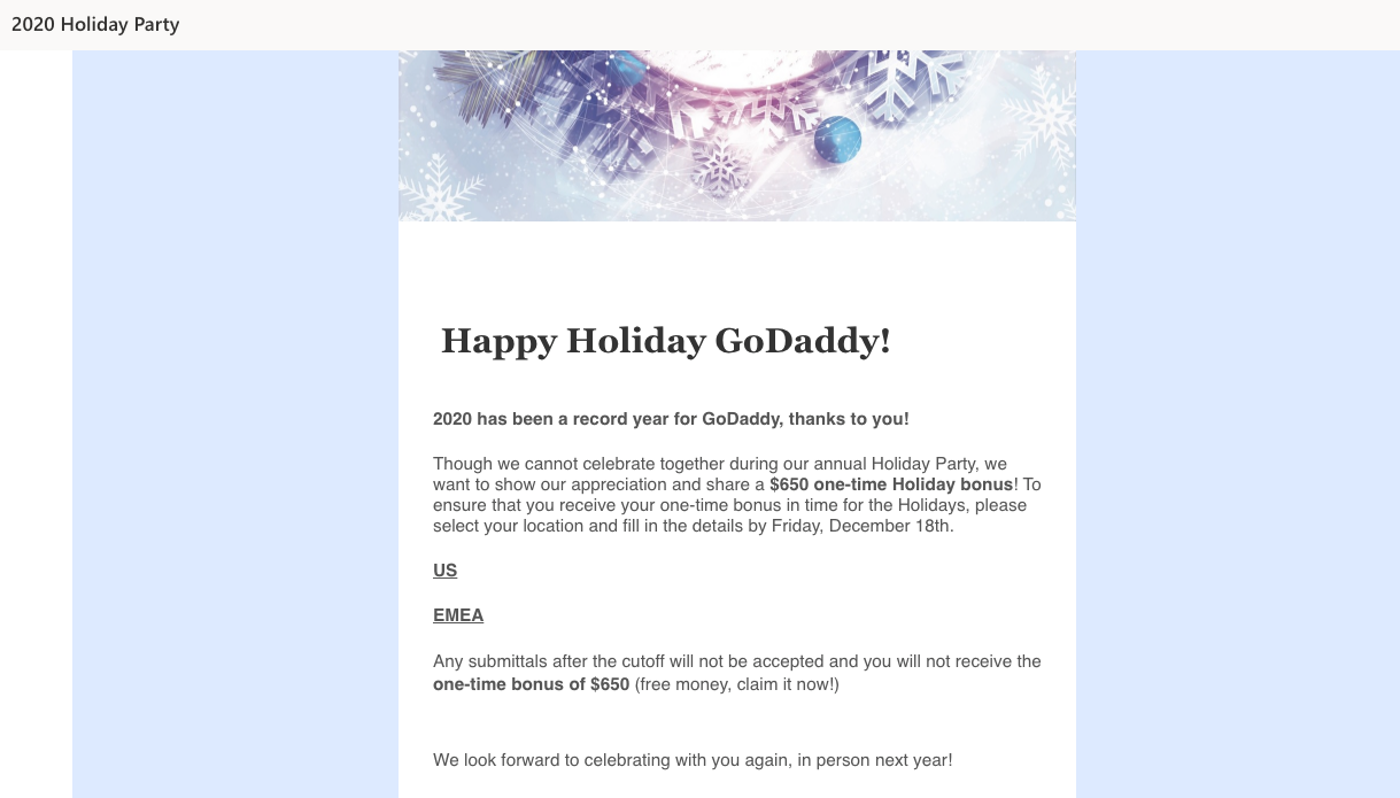
Две недели назад сотни сотрудников компании GoDaddy, крупнейшего регистратора доменов и хостинг-провайдера, получили email-извещение о выплате $650 в качестве компенсации за отмену традиционного праздничного корпоратива. Письмо оказалось умышленно фишинговым, и провалившим тест придется еще раз пройти тренинг по распознаванию элементов социальной инженерии.

Адрес отправителя именного провокационного послания был указан как Happyholiday[@]Godaddy[.]com. Получателю предлагалось перейти по ссылке, чтобы подтвердить свои данные и получить обещанный бонус вовремя, то есть к Рождеству. При этом авторы письма, как заправские фишеры, ограничили срок подачи таких заявок.


Через два дня ИБ-служба Godaddy разослала другое письмо, в котором адресату сообщалось, что он не прошел фишинг-тест и должен вновь записаться на соответствующий корпоративный тренинг. Это уведомление получили около 500 человек.

Аналогичную проверку персонала в сентябре провел издательский дом Tribune Publishing, вызвав бурю негодования среди сотрудников.

В GoDaddy, похоже, такие тесты проводятся не без оснований. В прошлом месяце неким мошенникам удалось путем вишинга убедить сотрудников компании передать им учетные данные для доступа к криптовалютным биржам Liquid и NiceHash. А в начале мая клиенты GoDaddy узнали о взломе их хостинг-аккаунтов через SSH. Каким образом хакеры раздобыли нужные пароли, компания не уточнила.

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru