



Премия к Рождеству в GoDaddy оказалась тестом на устойчивость к фишингу

Премия к Рождеству в GoDaddy оказалась тестом на устойчивость к фишингу

Премия к Рождеству в GoDaddy оказалась тестом на устойчивость к фишингу

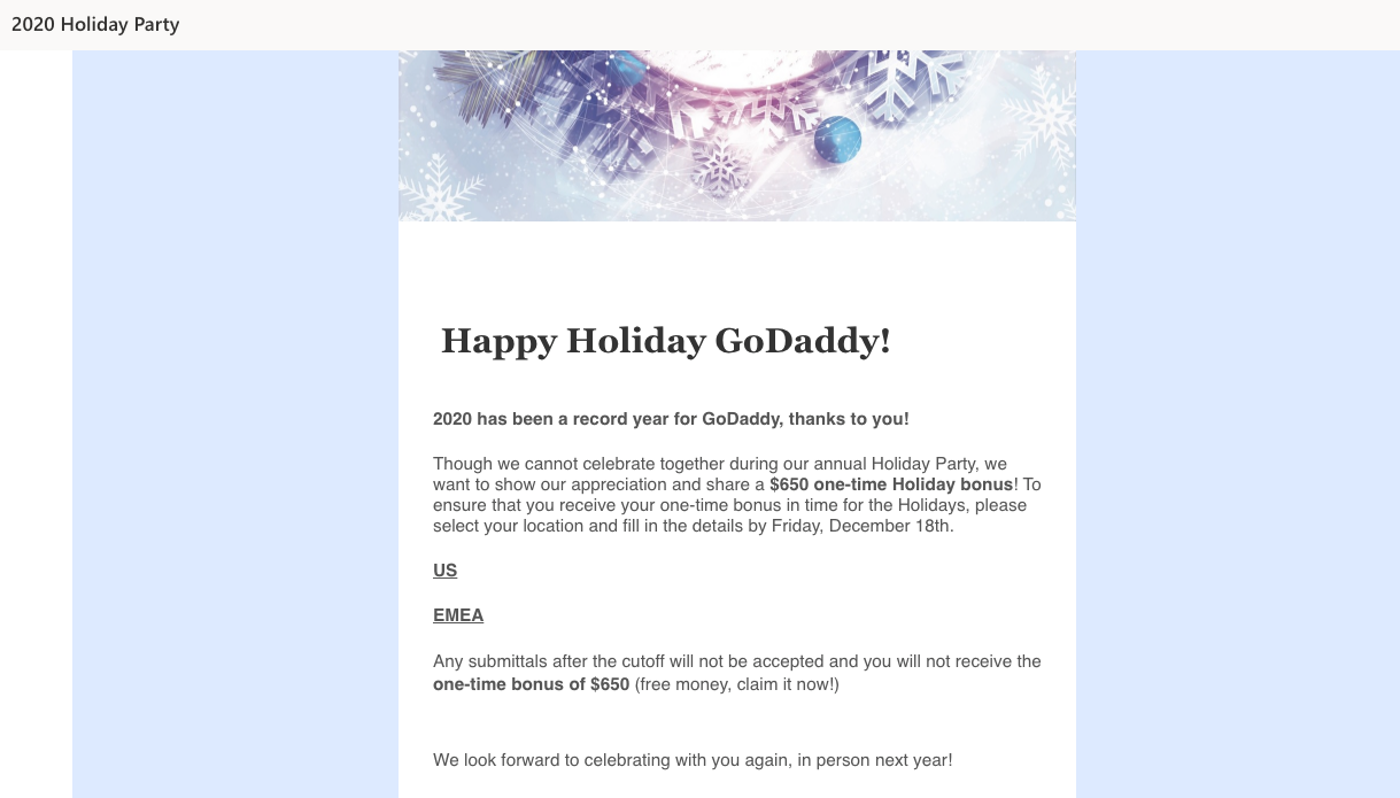
Две недели назад сотни сотрудников компании GoDaddy, крупнейшего регистратора доменов и хостинг-провайдера, получили email-извещение о выплате $650 в качестве компенсации за отмену традиционного праздничного корпоратива. Письмо оказалось умышленно фишинговым, и провалившим тест придется еще раз пройти тренинг по распознаванию элементов социальной инженерии.

Адрес отправителя именного провокационного послания был указан как Happyholiday[@]Godaddy[.]com. Получателю предлагалось перейти по ссылке, чтобы подтвердить свои данные и получить обещанный бонус вовремя, то есть к Рождеству. При этом авторы письма, как заправские фишеры, ограничили срок подачи таких заявок.


Через два дня ИБ-служба Godaddy разослала другое письмо, в котором адресату сообщалось, что он не прошел фишинг-тест и должен вновь записаться на соответствующий корпоративный тренинг. Это уведомление получили около 500 человек.

Аналогичную проверку персонала в сентябре провел издательский дом Tribune Publishing, вызвав бурю негодования среди сотрудников.

В GoDaddy, похоже, такие тесты проводятся не без оснований. В прошлом месяце неким мошенникам удалось путем вишинга убедить сотрудников компании передать им учетные данные для доступа к криптовалютным биржам Liquid и NiceHash. А в начале мая клиенты GoDaddy узнали о взломе их хостинг-аккаунтов через SSH. Каким образом хакеры раздобыли нужные пароли, компания не уточнила.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru