



Некорректный патч Microsoft открыл 0-day в Windows с новой стороны

Некорректный патч Microsoft открыл 0-day в Windows с новой стороны

Некорректный патч Microsoft открыл 0-day в Windows с новой стороны

Ещё в июне Micorosft выпустила патч, устраняющий серьёзную уязвимость в операционной системе Windows. С помощью этой бреши потенциальный злоумышленник мог повысить свои права до уровня ядра. Однако патч оказался ненадёжным, что позволило создать эксплойт, превратив старую дыру в новую 0-day.

Код proof-of-concept продемонстрировали исследователи в области кибербезопасности. В сущности, это просто новый подход к старой майской уязвимости, получившей идентификатор CVE-2020-0986.

Изначально проблему безопасности обнаружила специалист Google Project Zero Мэдди Стоун. К сожалению, это произошло достаточно поздно, поскольку киберпреступники уже взяли брешь на вооружение.

В реальных атаках злоумышленники использовали CVE-2020-0986 в связке с багом Internet Explorer, позволявшим выполнить код удалённо. Другими словами, на руках у атакующих было целых две 0-day.

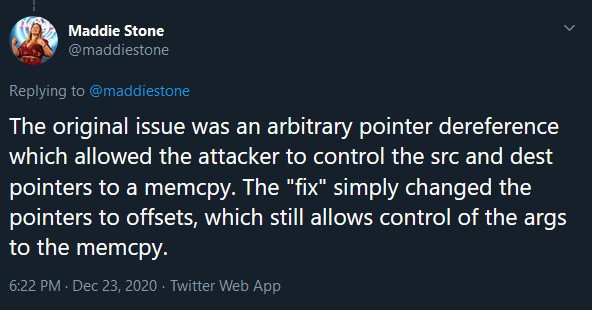
В итоге оказалось, что даже выпущенный Microsoft патч не исправил ситуацию. Та же Стоун в Twitter указала на возможность эксплуатации, которая всё ещё позволяет повысить свои привилегии до уровня ядра. Для этого злоумышленник должен отправить смещение вместо указателя.


Стоун даже опубликовала технические детали нового метода эксплуатации уязвимости, которой в этом виде присвоили уже другой идентификатор — CVE-2020-17008. PoC-код также доступен всем желающим.

Одно плохо — теперь у киберпреступников на руках есть вся необходимая информация, которая позволит запустить серию атак с использованием CVE-2020-17008.

Подпишитесь на новости

Такси для россиян: на линию выпускают водителей без прав, с левыми учётками

За двумя нажатиями в приложении может скрываться цепочка из пяти компаний, а кто отвечает за водителя и пассажира — попробуй разберись. Российский рынок такси оброс серыми посредниками, через которых на линию выходят люди с поддельными аккаунтами, без необходимого стажа и даже без российских водительских прав.

Как выяснили «Известия», между агрегатором и таксистом могут находиться диспетчерские, автопарки, ИП и так называемые подключашки.

Последние обещают оформить доступ к сервису за несколько дней, иногда требуя от кандидата только селфи и аванс. Готовый аккаунт водителя можно купить в интернете за 3-7 тыс. рублей.

Показательным стал случай в Одинцове, где таксист отказался везти ветерана СВО с инвалидностью. Поддержка предложила промокод на 100 рублей, водителя позднее депортировали, а проверка обнаружила настоящий корпоративный лабиринт.


Машина принадлежала одной фирме, к агрегатору была подключена через ИП, не числившееся в реестре перевозчиков, а сам водитель официально сотрудником посредника не являлся.

По данным материала, в реестре ФГИС «Такси» находится более 900 тыс. автомобилей, при этом свыше 1,5 млн водителей могут работать в серой зоне. Ежедневно россияне совершают около 10 млн поездок на такси.

Цена такой юридической матрёшки измеряется не только нервами. В 2025 году произошло более 3,1 тыс. ДТП с участием такси: погибли 143 человека, ещё свыше 3,8 тыс. пострадали. При этом суды по-разному определяют виновного: где-то отвечает агрегатор, где-то автопарк, а иногда — только водитель.

Эксперты предлагают закрепить за агрегаторами статус перевозчиков, обязать их проверять машины и водителей и установить солидарную ответственность.

RSS: Новости на портале Anti-Malware.ru