



Некорректный патч Microsoft открыл 0-day в Windows с новой стороны

Некорректный патч Microsoft открыл 0-day в Windows с новой стороны

Некорректный патч Microsoft открыл 0-day в Windows с новой стороны

Ещё в июне Micorosft выпустила патч, устраняющий серьёзную уязвимость в операционной системе Windows. С помощью этой бреши потенциальный злоумышленник мог повысить свои права до уровня ядра. Однако патч оказался ненадёжным, что позволило создать эксплойт, превратив старую дыру в новую 0-day.

Код proof-of-concept продемонстрировали исследователи в области кибербезопасности. В сущности, это просто новый подход к старой майской уязвимости, получившей идентификатор CVE-2020-0986.

Изначально проблему безопасности обнаружила специалист Google Project Zero Мэдди Стоун. К сожалению, это произошло достаточно поздно, поскольку киберпреступники уже взяли брешь на вооружение.

В реальных атаках злоумышленники использовали CVE-2020-0986 в связке с багом Internet Explorer, позволявшим выполнить код удалённо. Другими словами, на руках у атакующих было целых две 0-day.

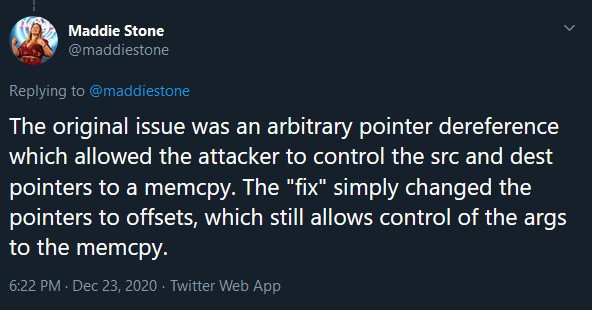
В итоге оказалось, что даже выпущенный Microsoft патч не исправил ситуацию. Та же Стоун в Twitter указала на возможность эксплуатации, которая всё ещё позволяет повысить свои привилегии до уровня ядра. Для этого злоумышленник должен отправить смещение вместо указателя.


Стоун даже опубликовала технические детали нового метода эксплуатации уязвимости, которой в этом виде присвоили уже другой идентификатор — CVE-2020-17008. PoC-код также доступен всем желающим.

Одно плохо — теперь у киберпреступников на руках есть вся необходимая информация, которая позволит запустить серию атак с использованием CVE-2020-17008.

Подпишитесь на новости

Яндекс Go возвращается: что заработало после масштабного сбоя

Вызвать такси, заказать продукты и арендовать самокат снова можно: Яндекс сообщил, что его транспортные сервисы и доставка доступны всем пользователям. После масштабного инфраструктурного сбоя компания возвращает привычные функции, хотя объявлять полное выздоровление всей экосистемы пока рано.

В официальном сообщении «Яндекса» перечислены такси, доставка еды и продуктов, каршеринг, самокаты и зарядка смартфонов. К штатной работе также вернулись «Лавка», «Заправки» и «Транспорт».

Восстановление идёт поэтапно. Ещё 11 октября компания сообщала о возвращении доступа к поиску, «Алисе», картам, почте и другим сервисам, предупреждая об ограничениях отдельных функций. Часть возможностей «Яндекс 360» (например, «Диск») намеренно отключили для снижения нагрузки.

Для действующих клиентов Yandex Cloud и «Яндекс 360» компания также объявила бесплатным использование ресурсов с 8 по 31 октября в российских зонах доступности. Перерасчёт обещан автоматически.

По словам директора по стратегическому маркетингу «Яндекса» Андрея Себранта, сбой оказался серьёзнее сценария потери одного дата-центра, который отрабатывали на учениях.

RSS: Новости на портале Anti-Malware.ru