



Теневой маркетплейс Joker's Stash захвачен силовиками (это неточно)

Теневой маркетплейс Joker's Stash захвачен силовиками (это неточно)

Теневой маркетплейс Joker's Stash захвачен силовиками (это неточно)

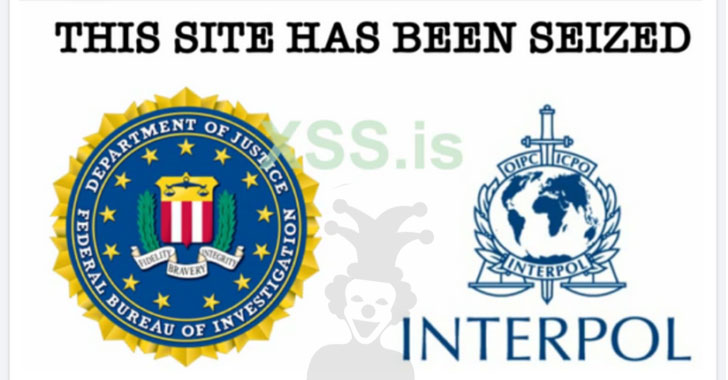
ФБР и Интерпол предположительно захватили внешние прокси-серверы, через которые осуществляется подключение к платформе Joker's Stash, используемой для купли-продажи краденых платежных данных. Об этом свидетельствовала страница с логотипами силовых структур на сайте кардеров, однако ее вскоре сменила другая заглушка — Server Not Found (ошибка «Сервер не найден»).

Судя по откликам на теневых русскоязычных форумах, блокчейн-домены Joker's Stash выпали из доступа 17 декабря. На тот момент при заходе на маркетплейс посетителю отображалось сообщение о захвате и два логотипа — ФБР и Интерпола.


Позднее выяснилось, что силовики, скорее всего, захватили лишь один домен торговой площадки — .bazar. В своем комментарии на кардерском форуме представитель Joker's Stash пояснил, что они заменяют серверы и все версии сайта скоро вернутся в строй.

Портал Joker's Stash существует в нескольких версиях, доступ к которым осуществляется через блокчейн-домены .bazar, .lib, .emc, .coin, а также через два onion-домена. Использование технологии блокчейна позволяет теневому рынку оставаться на плаву: у доменов верхнего уровня (к примеру, .bazar) нет определенного хозяина, которого можно было бы призвать к ответу, а DNS-записи не хранятся у провайдера, а разбросаны по пиринговой сети. Захватить TLD-домен в этом случае нереально, можно только заблокировать IP-адрес ассоциируемого с ним сервера.

Tor-версии Joker's Stash попытка отключения не затронула. Заявлений ФБР и Интерпола по этому поводу пока нет.

Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru