



Баг Facebook Business Suite раскрывал имейл закрытых Instagram-аккаунтов

Баг Facebook Business Suite раскрывал имейл закрытых Instagram-аккаунтов

Баг Facebook Business Suite раскрывал имейл закрытых Instagram-аккаунтов

Исследователь в области кибербезопасности заработал $13 000 за сообщение об уязвимости, приводящей к раскрытию адресов электронной почты и дат рождения пользователей социальной сети Instagram. Вся проблема крылась в Facebook Business Suite.

Сугат Похарель, специалист из Непала, выявил баг ещё в октябре. Эксперт не стал тянуть и сразу же сообщил о своей находке представителям Facebook. Последние тоже продемонстрировали быструю реакцию, устранив брешь за считаные часы.

Похарель наткнулся на уязвимость в процессе анализа интерфейса Facebook Business Suite, который интернет-гигант представил ещё в сентябре. Разработчики создали Facebook Business Suite, чтобы упростить компаниям управление Facebook, Messenger, Instagram и WhatsApp из единой локации.

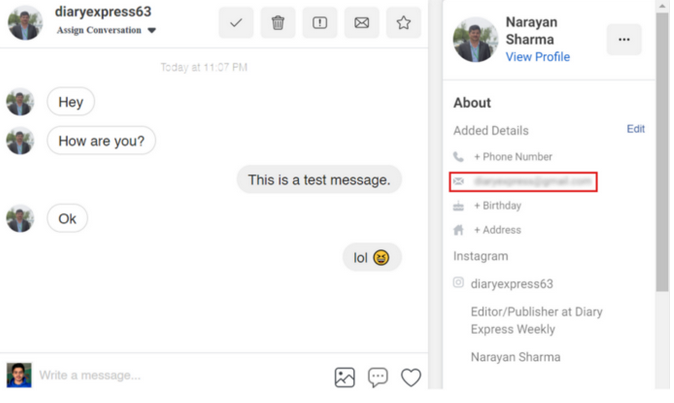
После того как Похарель привязал Instagram-аккаунт к Business Suite, он отметил, что может видеть адрес электронной почты других пользователей соцсети в момент переписки. В нормальных обстоятельствах эта информация должна быть закрыта.

Как отметил исследователь в своём блоге, имейл отображался в правой стороне окна чата. Другими словами, не требовалось никаких дополнительных усилий, чтобы просмотреть адрес ящика.


Что важно, Похарель мог видеть адреса электронной почты даже тех пользователей, которые закрыли свои аккаунты и не принимали личные сообщения от сторонних людей. При этом специалист позже выяснил, что таким же образом видна и дата рождения.

Разработчики в штате Facebook быстро устранили описанный Похарелем баг и выплатили исследователю $13 125.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru