



Баг Facebook Business Suite раскрывал имейл закрытых Instagram-аккаунтов

Баг Facebook Business Suite раскрывал имейл закрытых Instagram-аккаунтов

Баг Facebook Business Suite раскрывал имейл закрытых Instagram-аккаунтов

Исследователь в области кибербезопасности заработал $13 000 за сообщение об уязвимости, приводящей к раскрытию адресов электронной почты и дат рождения пользователей социальной сети Instagram. Вся проблема крылась в Facebook Business Suite.

Сугат Похарель, специалист из Непала, выявил баг ещё в октябре. Эксперт не стал тянуть и сразу же сообщил о своей находке представителям Facebook. Последние тоже продемонстрировали быструю реакцию, устранив брешь за считаные часы.

Похарель наткнулся на уязвимость в процессе анализа интерфейса Facebook Business Suite, который интернет-гигант представил ещё в сентябре. Разработчики создали Facebook Business Suite, чтобы упростить компаниям управление Facebook, Messenger, Instagram и WhatsApp из единой локации.

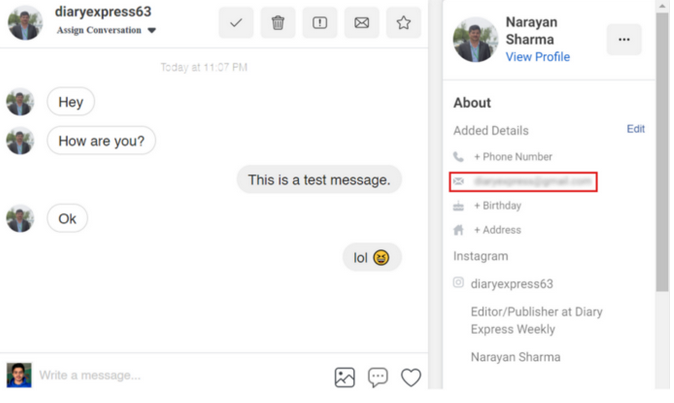
После того как Похарель привязал Instagram-аккаунт к Business Suite, он отметил, что может видеть адрес электронной почты других пользователей соцсети в момент переписки. В нормальных обстоятельствах эта информация должна быть закрыта.

Как отметил исследователь в своём блоге, имейл отображался в правой стороне окна чата. Другими словами, не требовалось никаких дополнительных усилий, чтобы просмотреть адрес ящика.


Что важно, Похарель мог видеть адреса электронной почты даже тех пользователей, которые закрыли свои аккаунты и не принимали личные сообщения от сторонних людей. При этом специалист позже выяснил, что таким же образом видна и дата рождения.

Разработчики в штате Facebook быстро устранили описанный Похарелем баг и выплатили исследователю $13 125.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru