



Google обвиняют в доступе к личным перепискам пользователей WhatsApp

Google обвиняют в доступе к личным перепискам пользователей WhatsApp

Google обвиняют в доступе к личным перепискам пользователей WhatsApp

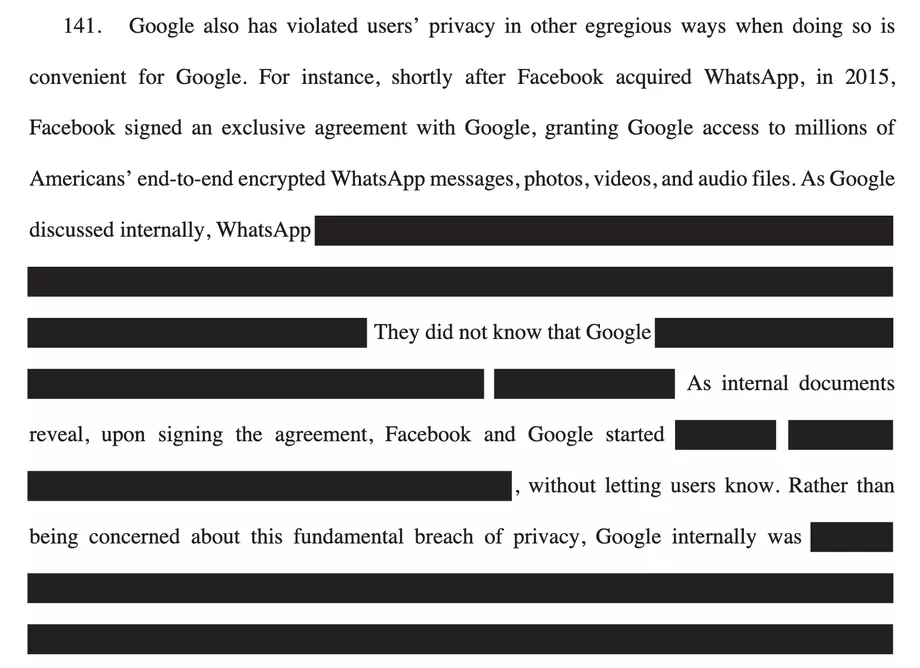
На этой неделе генеральный прокурор Техаса объявил начало антимонопольного дела против рекламного бизнеса Google. Помимо прочего, в жалобе упоминается некий сговор Google и Facebook, согласно которому поисковой гигант имел доступ к личным перепискам пользователей WhatsApp.

Документ говорит о том, что Google и Facebook заключили между собой определённое соглашение, подразумевающее передачу Google доступа к защищённым сквозным шифрованием сообщениям пользователей.


Тем не менее подобные заявления звучат странно, поскольку в случае сквозного шифрования у самого Facebook не должно быть доступа к перепискам людей в WhatsApp. Каким тогда образом этот доступ могли передать Google? В документе нет ответа на этот вопрос.

Ситуацию прояснил Алекс Стамос: доступ в действительности открывался к бэкап-файлам (резервным копиям), которые настраиваются пользователем и не шифруются end-to-end.

Google и Facebook по понятным причинам пока не дают никаких официальных заявлений на этот счёт. Однако оба интернет-гиганта отрицают факт договорённости по предоставлению доступа к сообщениям пользователей WhatsApp.

Например, в Google сослались на заявление генерального директора Сундар Пичаи, который ещё в июне писал:

«Мы никому не продаём ваши данные. Также мы не используем информацию из приложений, в которых вы храните личный контент: Gmail, Диск, Календарь и Фото».

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru