



Microsoft предупредила о вредоносе, модифицирующем Chrome, Firefox, Edge

Microsoft предупредила о вредоносе, модифицирующем Chrome, Firefox, Edge

Microsoft предупредила о вредоносе, модифицирующем Chrome, Firefox, Edge

Microsoft предупредила пользователей о новом семействе вредоносных программ, которые проникают на устройства и модифицируют настройки браузеров. Цель — встроить рекламу в поисковую выдачу. Известно, что вредонос охотится на популярные интернет-обозреватели: Google Chrome, Microsoft Edge, Mozilla Firefox, Yandex Browser.

Зловред получил имя Adrozek, первое его появление в атаках датируется маем 2020 года. Своего пика вредоносная программа достигла в августе, в этот период ей удавалось контролировать более 30 тыс. браузеров ежедневно.

Команда исследователей Microsoft 365 Defender опубликовала отчёт, посвящённый этой киберугрозе. По словам специалистов, число пострадавших от Adrozek пользователей гораздо больше тех цифр, которые называются сегодня.

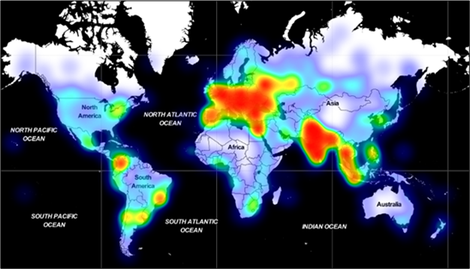
В корпорации отметили, что Microsoft 365 Defender Research Team в период с мая по сентябрь 2002 года фиксировала «сотни тысяч» поражённых Adrozek компьютеров по всему миру. Наибольшее количество жертв находились в Европе, затем шла Юго-Восточная Азия.


Проникнув в систему жертвы, Adrozek ищет браузеры Microsoft Edge, Google Chrome, Mozilla Firefox и Yandex Browser. Если хотя бы один из этих интернет-обозревателей установлен на компьютере пользователя, вредонос пытается инсталлировать расширение в директории внутри AppData.

Чтобы обойти защитные функции браузеров, Adrozek модифицирует ряд их DLL-файлов, с помощью которых меняет настройки программ. В частности, зловред может отключить таким способом Safe Browsing, проверку целостности, функцию обновления браузера, изменить начальную страницу и поисковой движок по умолчанию.

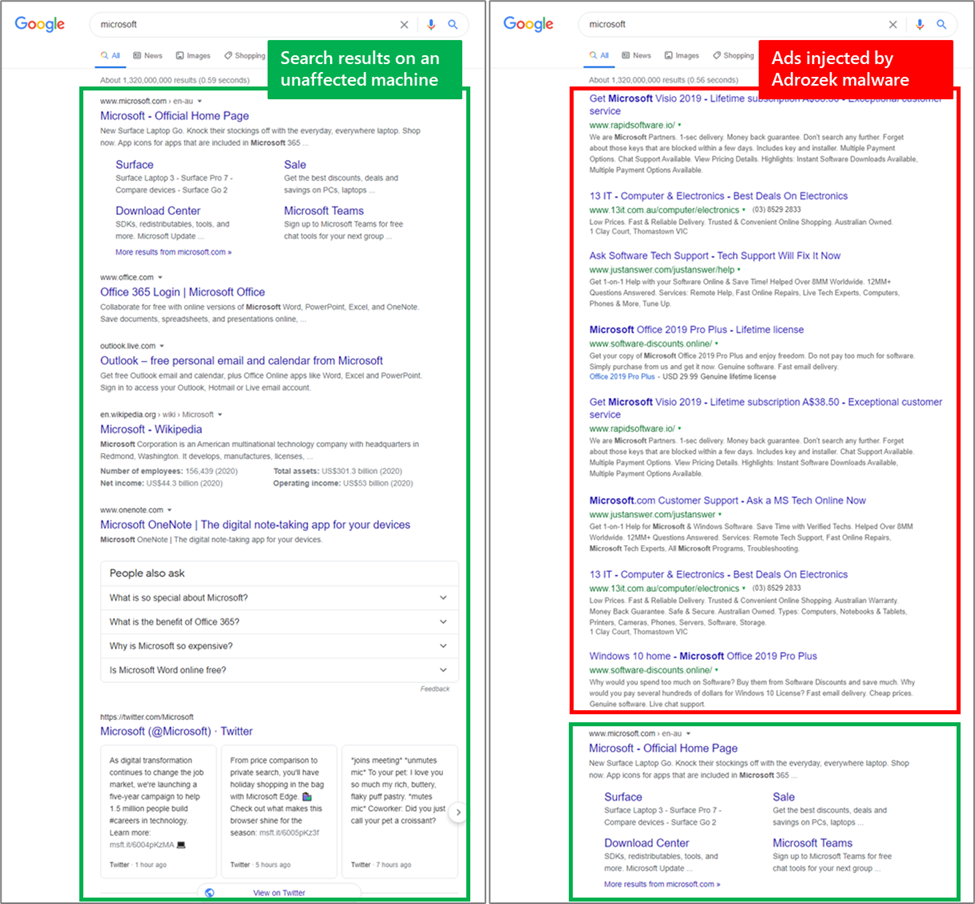
После всех вышеописанных действий Adrozek может спокойно внедрять рекламу в поисковую выдачу. Выглядит это следующим образом:

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru