



Microsoft предупредила о вредоносе, модифицирующем Chrome, Firefox, Edge

Microsoft предупредила о вредоносе, модифицирующем Chrome, Firefox, Edge

Microsoft предупредила о вредоносе, модифицирующем Chrome, Firefox, Edge

Microsoft предупредила пользователей о новом семействе вредоносных программ, которые проникают на устройства и модифицируют настройки браузеров. Цель — встроить рекламу в поисковую выдачу. Известно, что вредонос охотится на популярные интернет-обозреватели: Google Chrome, Microsoft Edge, Mozilla Firefox, Yandex Browser.

Зловред получил имя Adrozek, первое его появление в атаках датируется маем 2020 года. Своего пика вредоносная программа достигла в августе, в этот период ей удавалось контролировать более 30 тыс. браузеров ежедневно.

Команда исследователей Microsoft 365 Defender опубликовала отчёт, посвящённый этой киберугрозе. По словам специалистов, число пострадавших от Adrozek пользователей гораздо больше тех цифр, которые называются сегодня.

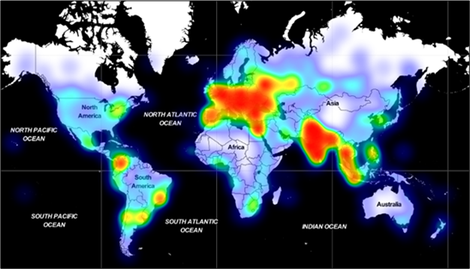
В корпорации отметили, что Microsoft 365 Defender Research Team в период с мая по сентябрь 2002 года фиксировала «сотни тысяч» поражённых Adrozek компьютеров по всему миру. Наибольшее количество жертв находились в Европе, затем шла Юго-Восточная Азия.


Проникнув в систему жертвы, Adrozek ищет браузеры Microsoft Edge, Google Chrome, Mozilla Firefox и Yandex Browser. Если хотя бы один из этих интернет-обозревателей установлен на компьютере пользователя, вредонос пытается инсталлировать расширение в директории внутри AppData.

Чтобы обойти защитные функции браузеров, Adrozek модифицирует ряд их DLL-файлов, с помощью которых меняет настройки программ. В частности, зловред может отключить таким способом Safe Browsing, проверку целостности, функцию обновления браузера, изменить начальную страницу и поисковой движок по умолчанию.

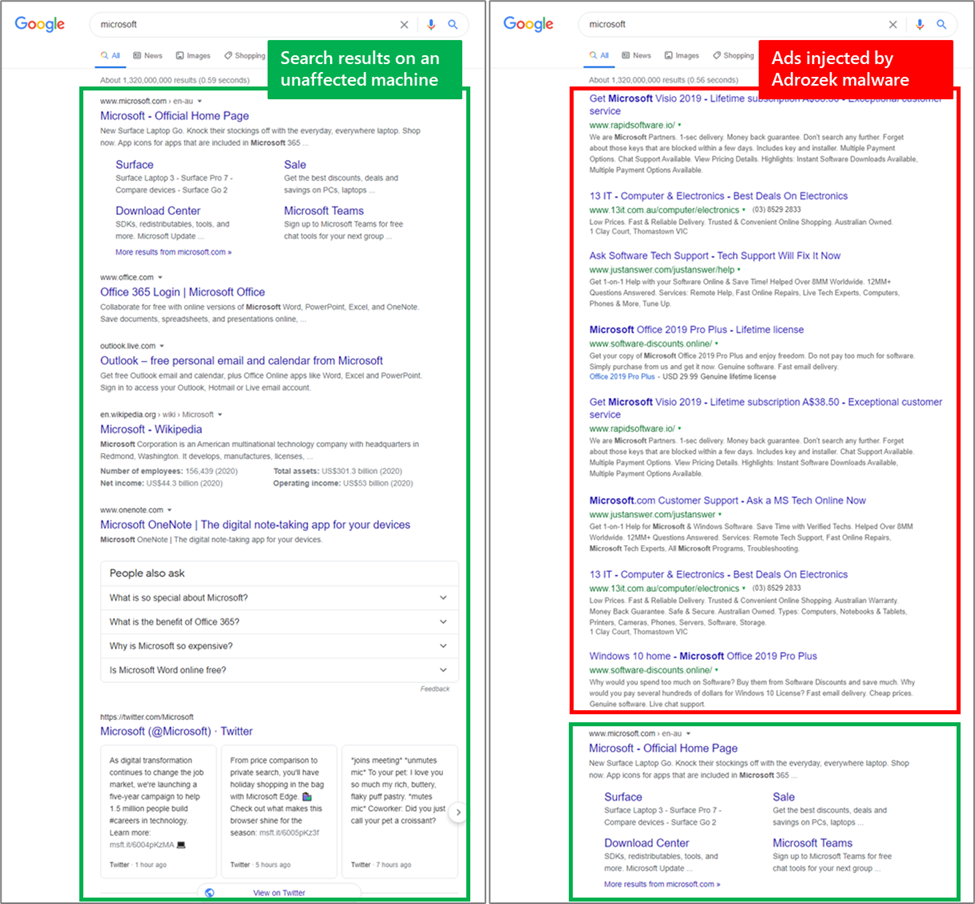
После всех вышеописанных действий Adrozek может спокойно внедрять рекламу в поисковую выдачу. Выглядит это следующим образом:

Подпишитесь на новости

Тру-крайм от тех, кто расследовал: что покажут на Неделе кибербезопасности

Реальные киберрасследования превратят в короткий сериал: проект «Киберкультура» меняет постеры на True Кибер Crime. Показ запланирован в рамках Российской недели кибербезопасности 2026, которая пройдёт с 26 по 30 октября. Цифровые угрозы попробуют объяснить через истории.

Как сообщает ГК «Солар», основой серий станут реальные кейсы расследований. Сериал от ИБ-практиков будут транслировать в эфире «Кибербез ТВ» в дни SOC Forum.

Авторы обещают через конкретные сюжеты показать цифровые угрозы и объяснить безопасное поведение. Раньше «Киберкультура» работала преимущественно с постерными выставками в Москве и материалами в метро. Теперь вместо короткого взгляда на плакат организаторы рассчитывают удержать внимание историей.

Другое направление программы — «Кибербез-ликбез». С 5 по 26 октября мероприятия проходят более чем в 20 вузах. Для профильных студентов предусмотрено общение с практиками и знакомство с работой ИБ-компаний. В непрофильных вузах и школах акцент сделают на цифровых угрозах и повседневной безопасности.

Центральное событие Недели — SOC Forum 27-28 октября в московском кластере «Ломоносов». Организатор Недели и соорганизатор форума — «Солар».

RSS: Новости на портале Anti-Malware.ru