



Qbot научился следить за состоянием Windows, чтобы лучше спрятаться

Qbot научился следить за состоянием Windows, чтобы лучше спрятаться

Qbot научился следить за состоянием Windows, чтобы лучше спрятаться

Создатели Qbot выпустили новую версию Windows-зловреда, поместив загрузчик и бот в единый dll-файл. Банковский троян также получил новый защитный механизм, позволяющий ему стартовать перед выключением ПК и автоматически удалять следы своего присутствия при перезагрузке системы или по ее выходе из спящего режима.

Вредонос-полиморфик Qbot, также известный как Qakbot, Quakbot и Pinkslipbot, существует в интернете как минимум с 2009 года. Он способен воровать банковские реквизиты, учетные и персональные данные, регистрировать клавиатурный ввод. Троян также умеет открывать бэкдор на зараженных машинах и самостоятельно распространяться по сети.

Новую версию Qbot обнаружили в конце прошлого месяца исследователи из компании Binary Defense. Она распространялась через спам-письма, снабженные вредоносной ссылкой или вложенным файлом в формате Excel с вредоносным макросом.

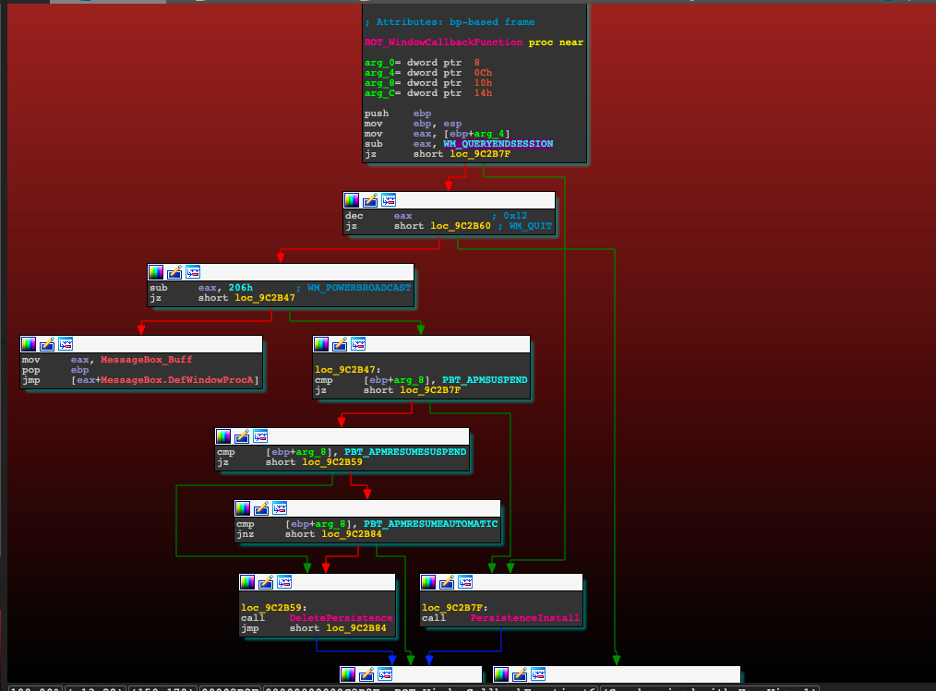
Проведенный в Binary Defense анализ выявил функциональность, позволяющую зловреду более эффективно избегать обнаружения. Обновленный Qbot тщательно отслеживает служебные сообщения Windows о состоянии питания (WM_POWERBROADCAST), фиксируя такие события, как Shutdown, Suspend и Resume (отключение, переход в спящий режим, пробуждение), и манипулирует ключом реестра run.


С помощью этого ключа троян прописывается на автозапуск в системе перед выключением питания или ее уходом в спящий режим и пытается удалить эту запись при начальной загрузке системы или ее пробуждении после длительного простоя. Эти трюки, по словам экспертов, позволяют повысить скрытность присутствия Qbot на зараженной машине. Залогом успеха в данном случае является быстрота внесения ключа run и его удаления из системного реестра.

Новая тактика зловреда настолько эффективна, что некоторые исследователи даже сначала решили, что Qbot потерял былую цепкость после обновления. В блог-записи Binary Defense также отмечено, что подобный способ сокрытия не нов, его некогда использовали другие банковские трояны — Gozi и Dridex.

Подпишитесь на новости

Операторы связи вложили почти миллиард рублей в 5G на ТВ

Российские операторы развернули масштабную рекламную гонку вокруг 5G: за месяц после запуска технологии расходы на её продвижение на телевидении приблизились к миллиарду рублей. Покрытие пока есть не везде, зато рекламный сигнал распространяется бодро.

Как пишет «Коммерсантъ» со ссылкой на оценки рекламного рынка, только за первую неделю большая четвёрка потратила на ТВ-продвижение 5G около 230 млн рублей.

По оценке собеседника издания, сентябрьский бюджет МТС на такую рекламу составил 410 млн рублей, Т2 — 250 млн, «МегаФона» — 165 млн. Отдельно приводится оценка всех сентябрьских ТВ-расходов «Вымпелкома» в 380 млн рублей.

Ещё около 300 млн рублей, по оценке NMi Group, компании направили на цифровую наружную рекламу. МТС также организовала посвящённую технологии художественную выставку. Новое поколение связи осваивает не только эфир, но и культурную программу.

Сети 5G операторы запустили в отдельных российских городах в сентябре. Сплошного покрытия этих городов пока нет.

Эксперты называют продвижение одной из крупнейших телеком-кампаний года и предупреждают: громкие обещания поднимают ожидания абонентов. Им понадобятся понятные карты покрытия, проверка совместимости смартфонов и объяснение условий подключения.

RSS: Новости на портале Anti-Malware.ru