



Операторы DoppelPaymer атаковали Foxconn, требуют $34 млн

Операторы DoppelPaymer атаковали Foxconn, требуют $34 млн

Операторы DoppelPaymer атаковали Foxconn, требуют $34 млн

Компания Foxconn, крупнейший производитель электроники, стала жертвой операторов программы вымогателя. При этом злоумышленники выкрали важные файлы перед тем, как зашифровать все корпоративные устройства, до которых смогли добраться.

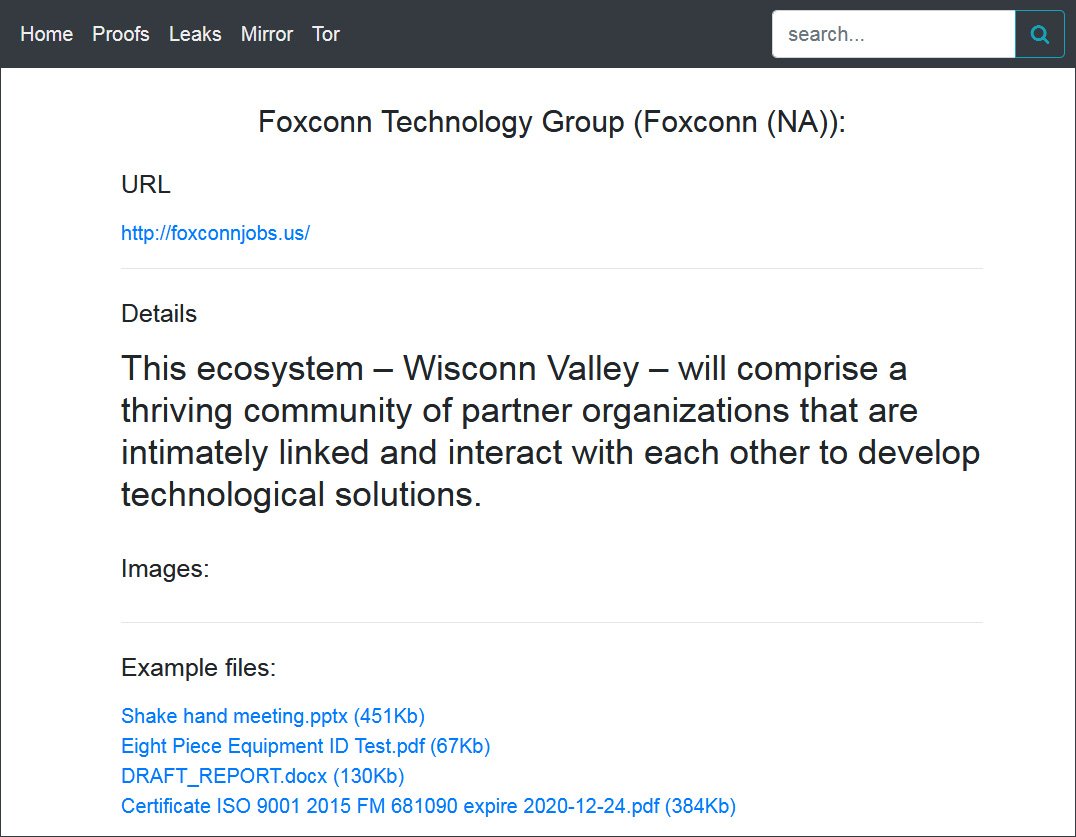
Оказалось, что за атакой стоит вымогатель DoppelPaymer, авторы которого уже успели выложить на специальном веб-сайте похищенные у Foxconn данные. К счастью, в опубликованных файлах нет никакой финансовой информации, также отсутствуют персональные данные сотрудников.


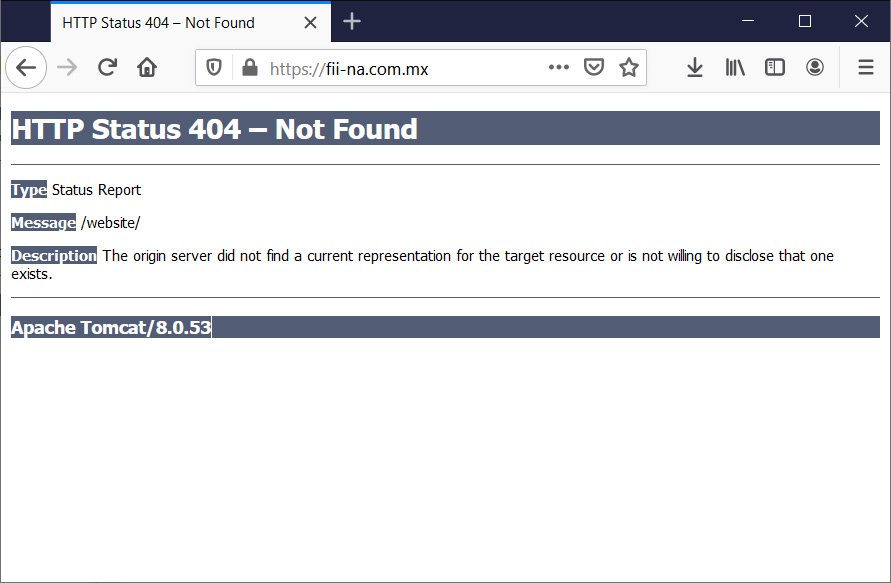
Сам инцидент произошёл в районе 29 ноября 2020 года, с тех пор официальный сайт тайваньского техногиганта демонстрирует посетителям ошибку.


По информации источников, знакомых с киберинцидентом, злоумышленники требуют у Foxconn 1804,0955 биткоинов, что равно приблизительно $34 686 000 по текущему курсу.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru