



Иранский Android-шпион может извлекать сообщения из WhatsApp, Telegram

Иранский Android-шпион может извлекать сообщения из WhatsApp, Telegram

Иранский Android-шпион может извлекать сообщения из WhatsApp, Telegram

Команда исследователей обнаружила ранее недокументированные возможности шпионской программы для Android, разрабатываемой иранской киберпреступной группой. Оказалось, что зловред способен перехватывать чаты из популярных мессенджеров, а также автоматически отвечать на звонки с конкретных номеров.

По данным специалистов, этот Android-вредонос разрабатывается группировкой APT39 (также известна под именами Chafer, ITG07 или Remix Kitten), которая атаковала преимущественно журналистов, а также международные компании из сфер телекоммуникации и туризма.

Ранее ФБР уже описывало в отчёте (PDF) возможности вредоносной программы для мобильных устройств на базе Android. Тогда специалисты анализировали приложение с названием «optimizer.apk», способное похищать данные и предоставлять удалённый доступ.

«APK-образец обладает набором функций, позволяющих ему получать root-доступ на Android-устройстве атакуемого пользователя без его ведома», — писало ФБР.


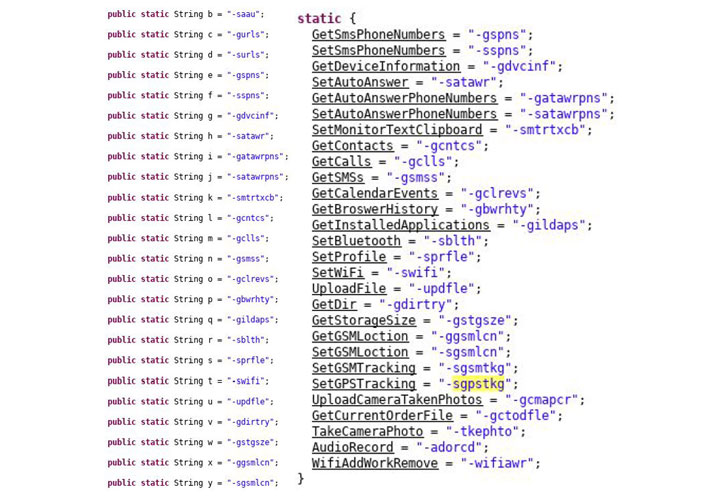
Теперь свой анализ опубликовали исследователи из компании ReversingLabs, которые ещё глубже погрузились в изучение вредоносной программы от APT39. Как отметили эксперты, изученный семпл («com.android.providers.optimizer») может записывать аудио и фотографировать в целях правительственного шпионажа.

Более того, зловред способен добавлять специальные точки доступа Wi-Fi и заставлять мобильное устройство жертвы подключаться к ним. Исследователи считают, что эта функция помогает вредоносу уйти от детектирования, основанного на анализе подозрительного трафика.

Также вредоносная программа может получать команды через СМС-сообщения и извлекать контент из популярных мессенджеров: WhatsApp, Instagram, Telegram, Viber, Skype и Talaeii (иранский аналог Telegram).

Подпишитесь на новости

Акции VK выросли на 7,62%: рынок оценивал ситуацию вокруг дата-центров

Пока облачные провайдеры решают инфраструктурные проблемы, биржа считает возможные последствия для бизнеса. Акции VK 12 октября на пике подорожали на 7,62%, до 134,2 рубля относительно закрытия пятницы.

Как сообщает «РБК Инвестиции», к 20:45 мск рост замедлился до 6,6%, а цена составила 132,95 рубля.

Аналитики предлагают несколько объяснений. В Freedom Global связывают динамику в том числе с заявлением Минцифры о совместной с Минобороны разработке мер защиты российских ЦОД.

В «Финаме» допускают, что инвесторы учитывали проблемы Яндекса и потенциальный переход части клиентов к конкурентам. VK Cloud уже участвует в ускоренном размещении инфраструктуры пострадавших заказчиков Yandex Cloud.

Но сводить биржевой скачок к одной новости было бы слишком удобно. Аналитик «Финама» Дмитрий Лозовой также указал на ротацию капитала: после роста нефтегазового сектора инвесторы переключаются на отстававшие бумаги, к которым он относит VK.

Подтвержденный факт — рост котировок. Его причины остаются оценками аналитиков, а возможный переход клиентов еще не равен заработанной выручке.

RSS: Новости на портале Anti-Malware.ru