



Власти Казахстана снова пытаются перехватывать HTTPS-трафик граждан

Власти Казахстана снова пытаются перехватывать HTTPS-трафик граждан

Власти Казахстана снова пытаются перехватывать HTTPS-трафик граждан

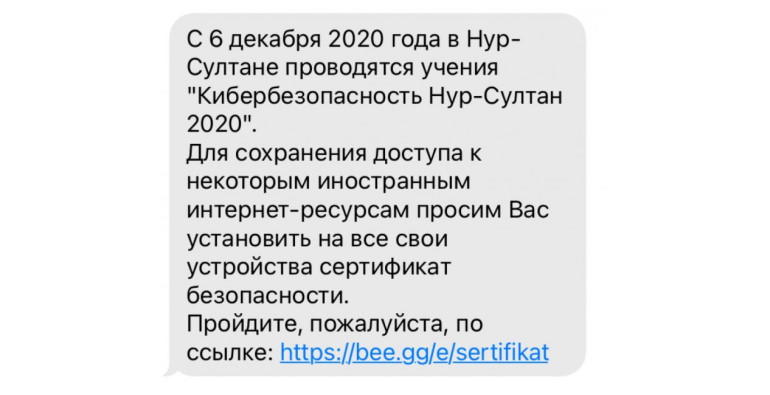
Под видом «киберучений» власти Казахстана в очередной раз вынуждают жителей Нур-Султана устанавливать цифровые сертификаты на личные устройства. В противном случае граждане не смогут получить доступ к зарубежным онлайн-площадкам.

Как только условный пользователь из Казахстана установит такой сертификат, власти смогут перехватывать HTTPS-трафик с помощью хорошо известной техники — «Человек посередине» (Man-in-the-Middle, MitM).

С 6 декабря крупные сотовые операторы («Билайн», Tele2 и др.), обеспечивающие связь жителям Нур-Султана, начали выводить инструкции по установке правительственных сертификатов. Пользователям приходят соответствующие СМС-сообщения, информирующие о новых правилах.


Это уже третья попытка казахстанских властей заставить граждан установить корневые сертификаты на свои устройства. Первый подобный инцидент произошёл в декабре 2015 года, второй — в июле 2019-го. К слову, эти две попытки провалились, поскольку разработчики браузеров внесли правительственные сертификаты в чёрные списки.

Все эти действия власти объяснили некими учениями в цифровом пространстве, в которых принимают участие госучреждения, телекоммуникационные и частные компании.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru