



Боты Xanthe проникают на Linux через плохо настроенные Docker API

Боты Xanthe проникают на Linux через плохо настроенные Docker API

Боты Xanthe проникают на Linux через плохо настроенные Docker API

Обнаружен новый Linux-ботнет, построенный на серверах Docker. Анализ показал, что лежащий в его основе вредонос с кодовым именем Xanthe распространяется в основном через Docker API, которые из-за неправильной конфигурации оказались доступны из интернета и плохо защищены.

По данным Cisco Talos, новоявленный ботнет активен уже больше полугода. В настоящее время он используется для добычи Monero за счет чужих мощностей и с этой целью загружает на серверы вариант криптомайнера XMRig.

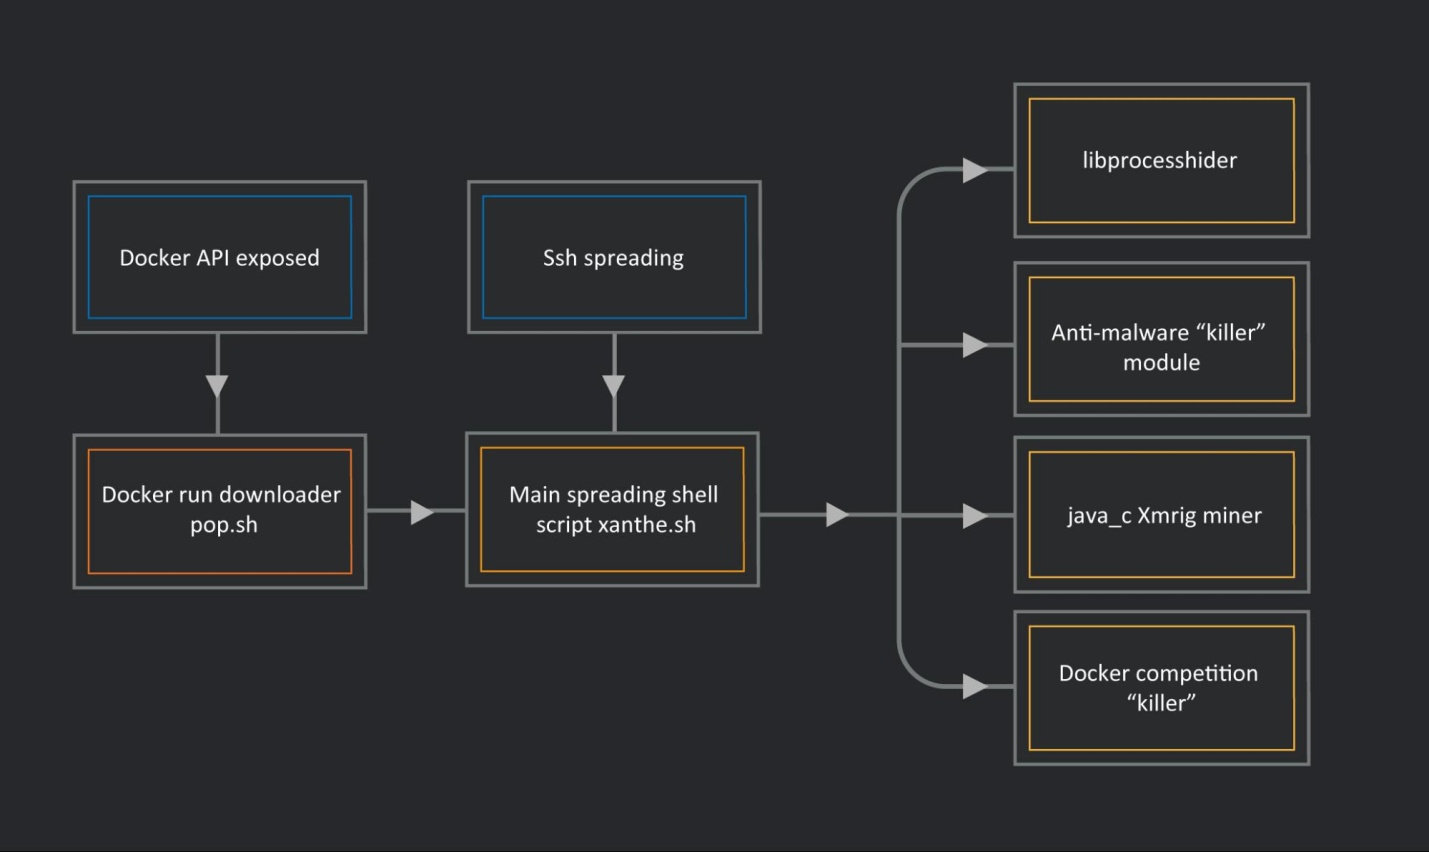
Скриптовый зловред, на котором основан Xanthe, имеет модульную структуру. Основной компонент xanthe.sh, название которого эксперты используют для идентификации бот-сети, загружается с помощью скрипта pop.sh. После запуска xanthe.sh скачивает еще четыре модуля, в том числе XMRig с конфигурационным файлом в формате JSON.


Остальные вспомогательные модули выполняют защитные функции:

  • libprocesshider.so скрывает процессы бота;
  • шелл-скрипт xesa.txt отключает сторонние майнеры и службы безопасности;
  • шелл-скрипт fczyo завершает процессы Docker-контейнеров конкурирующих троянских программ и создает новых пользователей sysall, system, logger и autoupdater, чтобы обеспечить возможность выполнения команд с привилегиями администратора.

Основной скрипт Xanthe также отвечает за распространение инфекции на другие компьютеры в локальных и удаленных сетях. С этой целью он ослабляет защиту SSH-демона и крадет сертификаты на стороне клиента, чтобы с их помощью авторизоваться на удаленных хостах и запустить команду на загрузку своей копии.

Поиск через Shodan, проведенный исследователями, выявил более 6 тыс. уязвимых серверов Docker — в основном в США, Китае, Ирландии, Японии и Южной Корее. К сожалению, выбрать правильные настройки для Docker API не так уж просто, и соответствующий демон зачастую оказывается открытым для злоупотреблений. Хакеры прекрасно это знают и не упускают случая воспользоваться такой возможностью. В частности, Docker-серверы часто избирает мишенью криминальная группа TeamTNT.

Подпишитесь на новости

33 критерия: ЦБ усилит контроль за электронными кошельками

Электронным кошелькам придется понятнее объяснять, куда уходят деньги клиентов. Центробанк вводит новую методику оценки операторов. Под прицел попадут комиссии, ограничения, возврат средств и работа поддержки. Спрятать условия в договоре и отправить пользователя читать внимательнее станет сложнее.

Как пишут «Известия», приказ о введении методики ЦБ выпустил 29 сентября. Операторов будут оценивать по 33 критериям, включая раскрытие тарифов и рисков, уведомления об изменении условий и доступность клиентской поддержки.

Проверки затронут и внутреннюю кухню обслуживания. Сотрудники должны располагать актуальной информацией и проходить обучение, а обращения — фиксироваться так, чтобы повторяющиеся проблемы не терялись в потоке жалоб.

Рекомендации по информированию клиентов существовали и раньше. Теперь их соблюдение будут проверять системно. При выявлении нарушений регулятор сможет потребовать устранить недостатки. По пояснениям экспертов издания, за неисполнение предписаний или нарушение обязательных требований возможны санкции, вплоть до ограничения операций и отзыва лицензии.

Масштаб рынка уже серьезный: в 2025 году объем операций с электронными кошельками вырос в 1,6 раза, до 13,3 трлн рублей. При этом электронные деньги не защищены системой страхования вкладов.

Но прозрачные тарифы сами по себе мошенников не остановят. Эксперты подчеркивают: методика прежде всего касается информирования и обслуживания. Для борьбы с хищениями нужны антифрод-системы и быстрый обмен данными между финансовыми организациями.

RSS: Новости на портале Anti-Malware.ru