


Боты Xanthe проникают на Linux через плохо настроенные Docker API

Боты Xanthe проникают на Linux через плохо настроенные Docker API

Боты Xanthe проникают на Linux через плохо настроенные Docker API

Обнаружен новый Linux-ботнет, построенный на серверах Docker. Анализ показал, что лежащий в его основе вредонос с кодовым именем Xanthe распространяется в основном через Docker API, которые из-за неправильной конфигурации оказались доступны из интернета и плохо защищены.

По данным Cisco Talos, новоявленный ботнет активен уже больше полугода. В настоящее время он используется для добычи Monero за счет чужих мощностей и с этой целью загружает на серверы вариант криптомайнера XMRig.

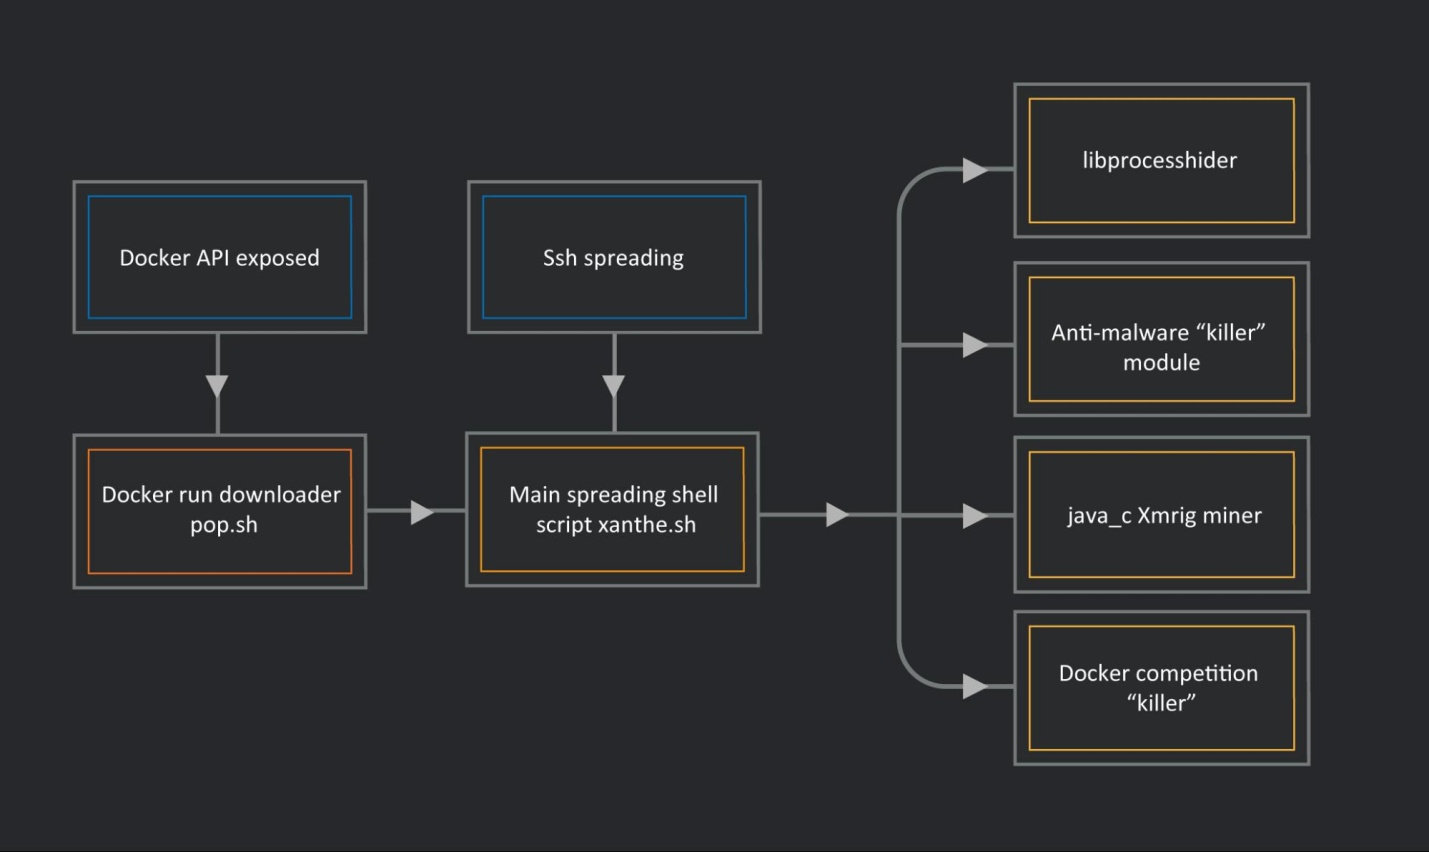
Скриптовый зловред, на котором основан Xanthe, имеет модульную структуру. Основной компонент xanthe.sh, название которого эксперты используют для идентификации бот-сети, загружается с помощью скрипта pop.sh. После запуска xanthe.sh скачивает еще четыре модуля, в том числе XMRig с конфигурационным файлом в формате JSON.


Остальные вспомогательные модули выполняют защитные функции:

  • libprocesshider.so скрывает процессы бота;
  • шелл-скрипт xesa.txt отключает сторонние майнеры и службы безопасности;
  • шелл-скрипт fczyo завершает процессы Docker-контейнеров конкурирующих троянских программ и создает новых пользователей sysall, system, logger и autoupdater, чтобы обеспечить возможность выполнения команд с привилегиями администратора.

Основной скрипт Xanthe также отвечает за распространение инфекции на другие компьютеры в локальных и удаленных сетях. С этой целью он ослабляет защиту SSH-демона и крадет сертификаты на стороне клиента, чтобы с их помощью авторизоваться на удаленных хостах и запустить команду на загрузку своей копии.

Поиск через Shodan, проведенный исследователями, выявил более 6 тыс. уязвимых серверов Docker — в основном в США, Китае, Ирландии, Японии и Южной Корее. К сожалению, выбрать правильные настройки для Docker API не так уж просто, и соответствующий демон зачастую оказывается открытым для злоупотреблений. Хакеры прекрасно это знают и не упускают случая воспользоваться такой возможностью. В частности, Docker-серверы часто избирает мишенью криминальная группа TeamTNT.

Подпишитесь на новости

Ноутбуки из Китая дорожают для россиян: в рознице ждут прибавку около 10%

Новые партии ноутбуков поступают из Китая по повышенным закупочным ценам. По оценкам поставщиков, российские покупатели ощутят это в первом квартале 2027 года: розничное подорожание может составить около 10%.

Как сообщают «Известия», в «Марвел-Дистрибуции» фиксируют увеличение закупочных цен новых партий на 5-10% относительно летних. Долго закреплять стоимость в контрактах становится сложнее.

Среди причин называются удорожание памяти, процессоров и других компонентов, логистика и валютные колебания. В «М.Видео» отмечают, что производители памяти направляют больше мощностей на серверный сегмент и ИИ-системы, ограничивая предложение для потребительской техники.

Дополнительные расходы участники рынка связывают с маркировкой и технологическим сбором, введение которого намечено на 1 декабря. Но сваливать весь рост на российское регулирование эксперты не предлагают: стоимость компонентов играет существенную роль.

Есть и менее очевидный вариант повышения цены: за прежний бюджет покупатель может получить более слабую конфигурацию. В diHouse допускают снижение характеристик бюджетных и недорогих игровых моделей.

Общего дефицита ноутбуков участники рынка не ожидают, но выбор отдельных конфигураций может сократиться. Подорожание в магазинах пока только прогнозируется.

При сравнении моделей придется внимательнее смотреть на объем ОЗУ и SSD.

RSS: Новости на портале Anti-Malware.ru