



Боты Xanthe проникают на Linux через плохо настроенные Docker API

Боты Xanthe проникают на Linux через плохо настроенные Docker API

Боты Xanthe проникают на Linux через плохо настроенные Docker API

Обнаружен новый Linux-ботнет, построенный на серверах Docker. Анализ показал, что лежащий в его основе вредонос с кодовым именем Xanthe распространяется в основном через Docker API, которые из-за неправильной конфигурации оказались доступны из интернета и плохо защищены.

По данным Cisco Talos, новоявленный ботнет активен уже больше полугода. В настоящее время он используется для добычи Monero за счет чужих мощностей и с этой целью загружает на серверы вариант криптомайнера XMRig.

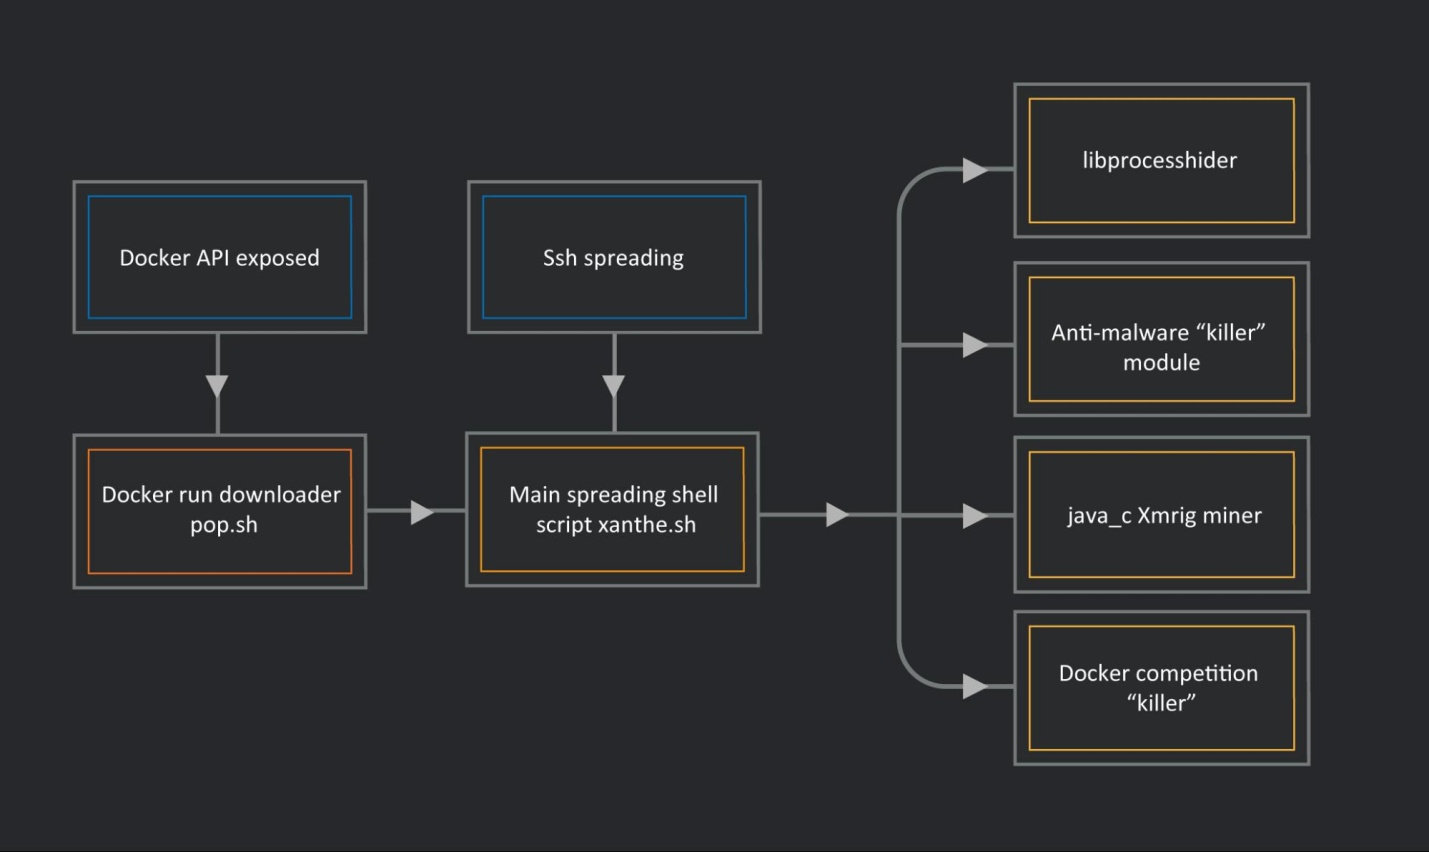
Скриптовый зловред, на котором основан Xanthe, имеет модульную структуру. Основной компонент xanthe.sh, название которого эксперты используют для идентификации бот-сети, загружается с помощью скрипта pop.sh. После запуска xanthe.sh скачивает еще четыре модуля, в том числе XMRig с конфигурационным файлом в формате JSON.


Остальные вспомогательные модули выполняют защитные функции:

  • libprocesshider.so скрывает процессы бота;
  • шелл-скрипт xesa.txt отключает сторонние майнеры и службы безопасности;
  • шелл-скрипт fczyo завершает процессы Docker-контейнеров конкурирующих троянских программ и создает новых пользователей sysall, system, logger и autoupdater, чтобы обеспечить возможность выполнения команд с привилегиями администратора.

Основной скрипт Xanthe также отвечает за распространение инфекции на другие компьютеры в локальных и удаленных сетях. С этой целью он ослабляет защиту SSH-демона и крадет сертификаты на стороне клиента, чтобы с их помощью авторизоваться на удаленных хостах и запустить команду на загрузку своей копии.

Поиск через Shodan, проведенный исследователями, выявил более 6 тыс. уязвимых серверов Docker — в основном в США, Китае, Ирландии, Японии и Южной Корее. К сожалению, выбрать правильные настройки для Docker API не так уж просто, и соответствующий демон зачастую оказывается открытым для злоупотреблений. Хакеры прекрасно это знают и не упускают случая воспользоваться такой возможностью. В частности, Docker-серверы часто избирает мишенью криминальная группа TeamTNT.

Подпишитесь на новости

Android помогает рекламе узнавать вас. Один инструмент можно отключить

Вашему телефону не нужно сообщать рекламным приложениям имя владельца. Для узнавания устройства существует рекламный идентификатор — случайная строка, которую приложения могут использовать для рекламы и аналитики. Эдакий цифровой бейджик: фамилии нет, зато вас узнают.

В документации Google объясняется, что пользователь может сбросить или удалить этот идентификатор.

Во втором случае приложения, обращающиеся к соответствующему интерфейсу, получат строку из нулей.

Чтобы воспользоваться ей, откройте настройки Android, найдите раздел «Реклама» и выберите «Удалить рекламный идентификатор». В зависимости от производителя путь может отличаться; в инструкции Google указан маршрут через раздел «Конфиденциальность».

Сброс и удаление — разные действия. Сброс выдаёт новый идентификатор, удаление убирает доступ к нему.

Правда, реклама продолжит появляться, а удаление рекламного ID не отменяет остальные способы сбора данных. Google отдельно предупреждает: у приложений могут быть собственные настройки и другие идентификаторы.

Убрать один инструмент отслеживания можно. Устроить рекламной индустрии полную амнезию одним нажатием — пока нет.

RSS: Новости на портале Anti-Malware.ru