



Android-версии Viber, Booking, Teams ставят миллионы юзеров под угрозу

Android-версии Viber, Booking, Teams ставят миллионы юзеров под угрозу

Android-версии Viber, Booking, Teams ставят миллионы юзеров под угрозу

Ряд популярных Android-приложений по сей день используют непропатченную версию библиотеки Google, предназначенную для обновления функций софта. Такой подход ставит под угрозу персональные данные сотен миллионов пользователей мобильных устройств.

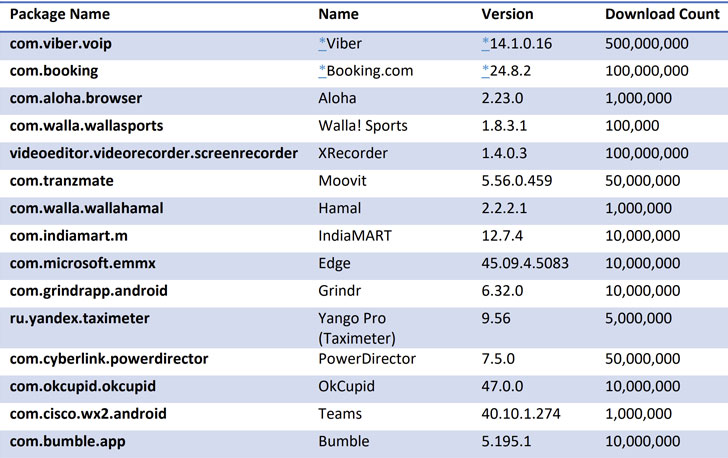
Среди проблемных программ для Android исследователи назвали Grindr, Bumble, OkCupid, Cisco Teams, Moovit, Yango Pro, Microsoft Edge, Xrecorder и PowerDirector — этот софт можно взломать и вытащить конфиденциальную информацию: пароли, платёжные данные и адреса электронной почты.

Уязвимость, на которую обращают внимание специалисты, получила идентификатор CVE-2020-8913. Дыре присвоили 8.8 баллов из 10 возможных по шкале CVSS, она затрагивает библиотеку Android Play Core Library версий до 1.7.2.

Разработчики Google устранили уязвимость ещё в марте, однако эксперты компании Check Point обнаружили, что многие сторонние приложения до сих пор не интегрировали пропатченную версию библиотеки в свой софт.

Исследователи подчёркивают, что всем заинтересованным девелоперам необходимо взять последнюю версию используемой библиотеки и впредь работать исключительно с ней. Отметим, что этот компонент действительно важен для большинства разработчиков, поскольку позволяет «на лету» добавлять новые функции в приложения или загружать дополнительные языковые пакеты.

Специалисты Check Point записали специальное видео, наглядно демонстрирующее эксплуатацию вышеописанной уязвимости в библиотеке Android. Ознакомиться с роликом можно ниже:


Помимо этого, доступна таблица с уязвимыми приложениями:

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru