



Фишеры приглашают встретиться в Zoom по случаю Дня благодарения

Фишеры приглашают встретиться в Zoom по случаю Дня благодарения

Фишеры приглашают встретиться в Zoom по случаю Дня благодарения

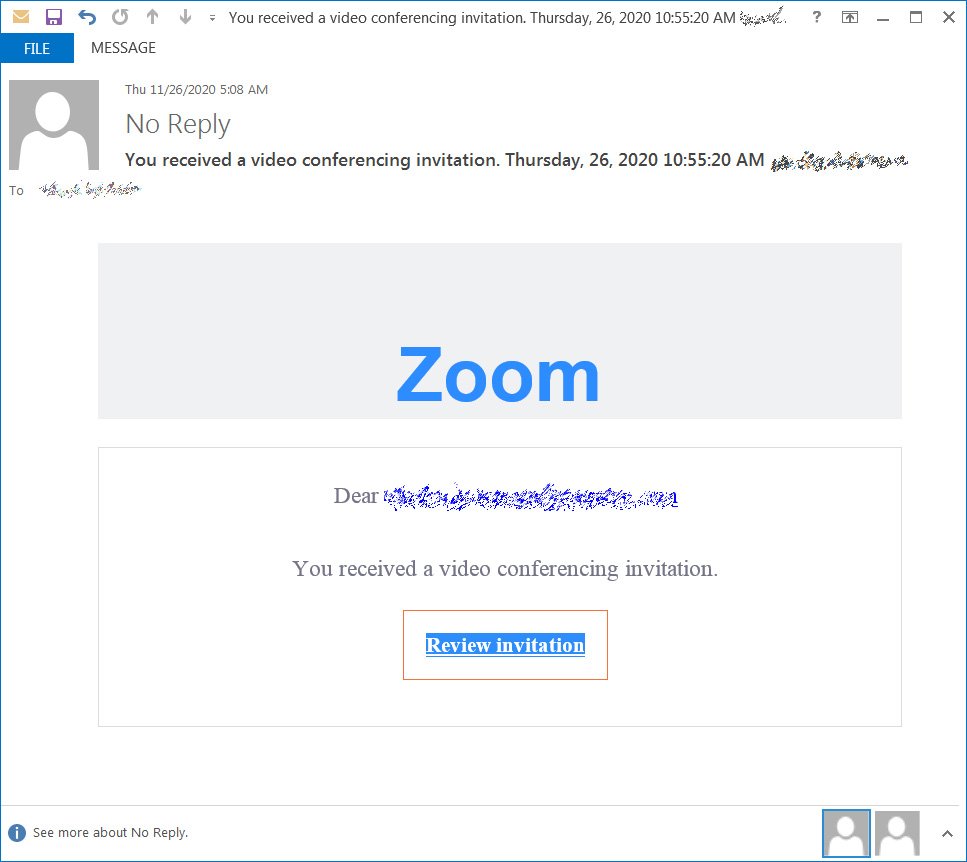
В канун Дня благодарения зафиксирован всплеск спам-рассылок, нацеленных на кражу адресов и паролей email. Авторы текущей кампании массово распространяют фальшивые приглашения на видеоконференцию в Zoom и создали тысячи фишинговых страниц, с помощью которых уже украдено более 3,6 тыс. ключей к почтовым ящикам пользователей.

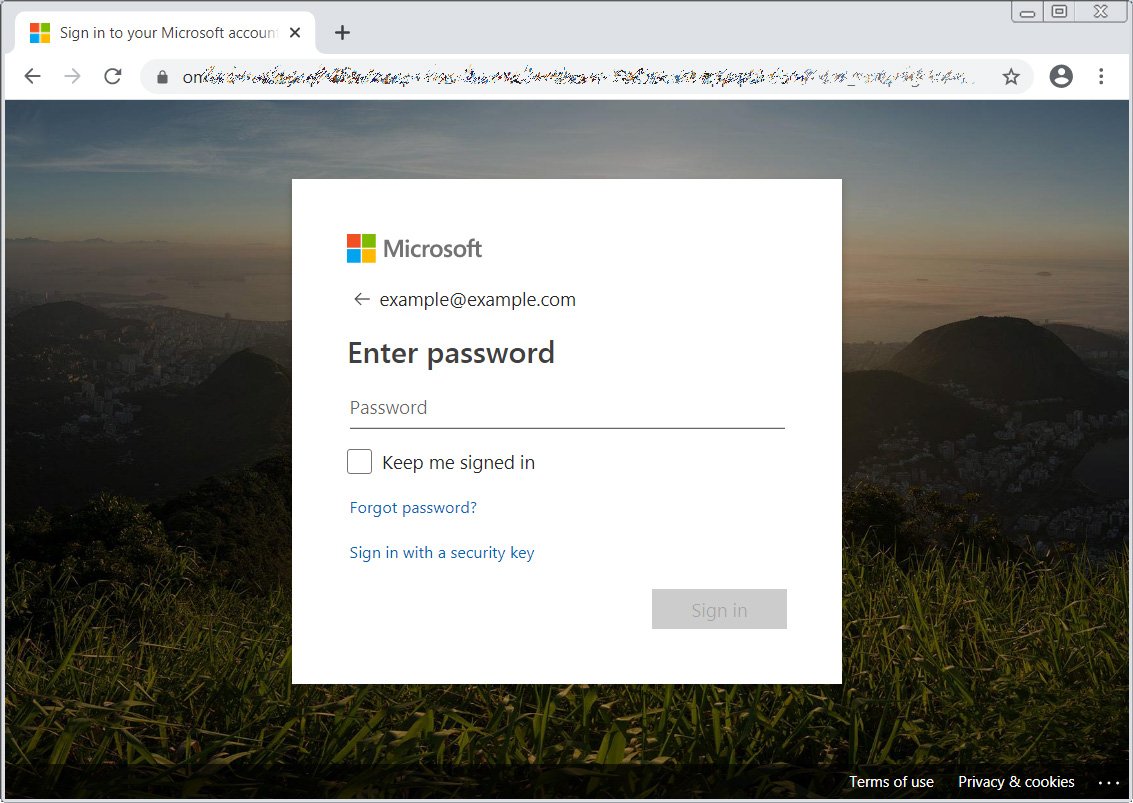
Поддельные письма, рассылаемые от имени Zoom, содержат ссылку, по которой якобы можно просмотреть приглашение. Активация встроенной кнопки открывает поддельную страницу регистрации Microsoft, размещенную в домене appspot.com (принадлежит Google).


Эта лендинг-страница запрашивает у пользователя пароль, автоматически отображая его email-адрес. Если потенциальная жертва введет требуемую информацию, его идентификаторы вместе IP и данными геолокации отправятся прямиком в руки мошенников.


Примечательно, что ввод пользователя фишинговая страница параллельно проверяет на достоверность, пытаясь войти в целевой аккаунт по IMAP.

По состоянию на 26 ноября BleepingComputer удалось подтвердить кражу более 3,6 тыс. логинов и паролей email. Эксперты опасаются, что число жертв текущей атаки может возрасти — ввиду большого количества задействованных страниц-ловушек и массового характера рассылок.

Получателей подобных писем призывают не кликать бездумно по ссылкам. При случайном переходе на фишинговую страницу ее следует немедленно закрыть, игнорируя подсказки. Ссылки в подлинных приглашениях Zoom обычно открывают соответствующее приложение, а не страницу, запрашивающую пароль. Жертвам фишинга рекомендуется сразу уведомить об этом ИТ-службу организации и сменить пароль.

Подпишитесь на новости

Шадаев: дата-центрам лучше уйти под землю, чем за рубеж

Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.

Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.

После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.

В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.

До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.

Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.

RSS: Новости на портале Anti-Malware.ru