



Фишеры приглашают встретиться в Zoom по случаю Дня благодарения

Фишеры приглашают встретиться в Zoom по случаю Дня благодарения

Фишеры приглашают встретиться в Zoom по случаю Дня благодарения

В канун Дня благодарения зафиксирован всплеск спам-рассылок, нацеленных на кражу адресов и паролей email. Авторы текущей кампании массово распространяют фальшивые приглашения на видеоконференцию в Zoom и создали тысячи фишинговых страниц, с помощью которых уже украдено более 3,6 тыс. ключей к почтовым ящикам пользователей.

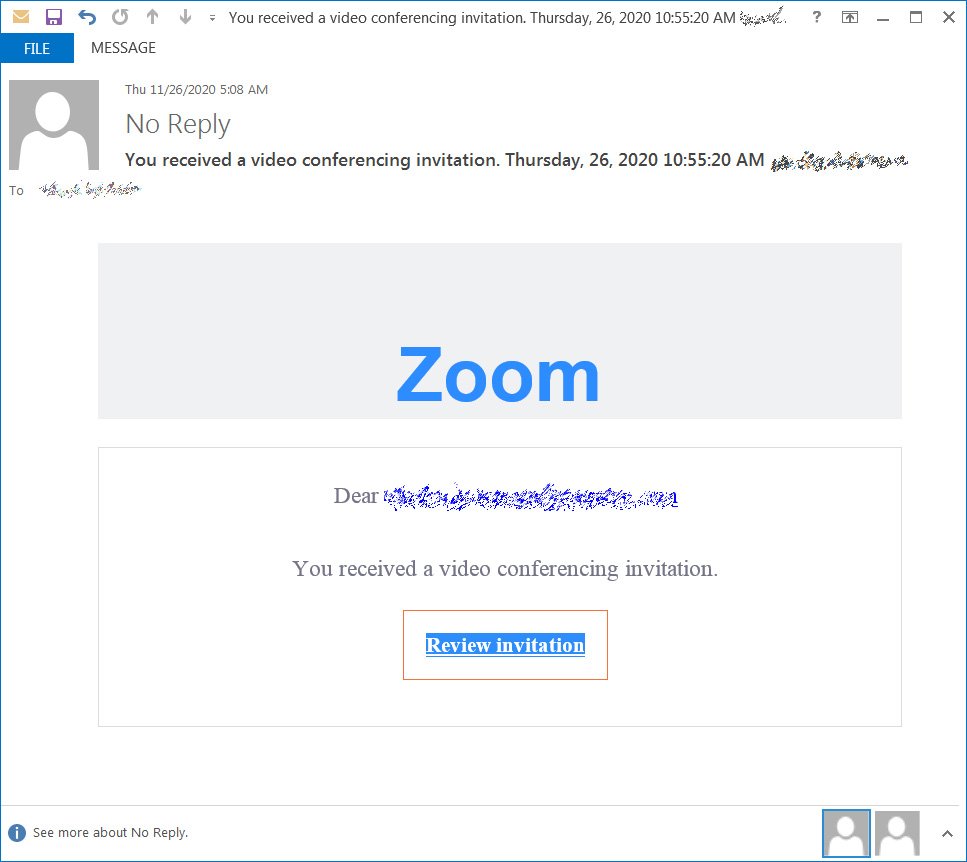
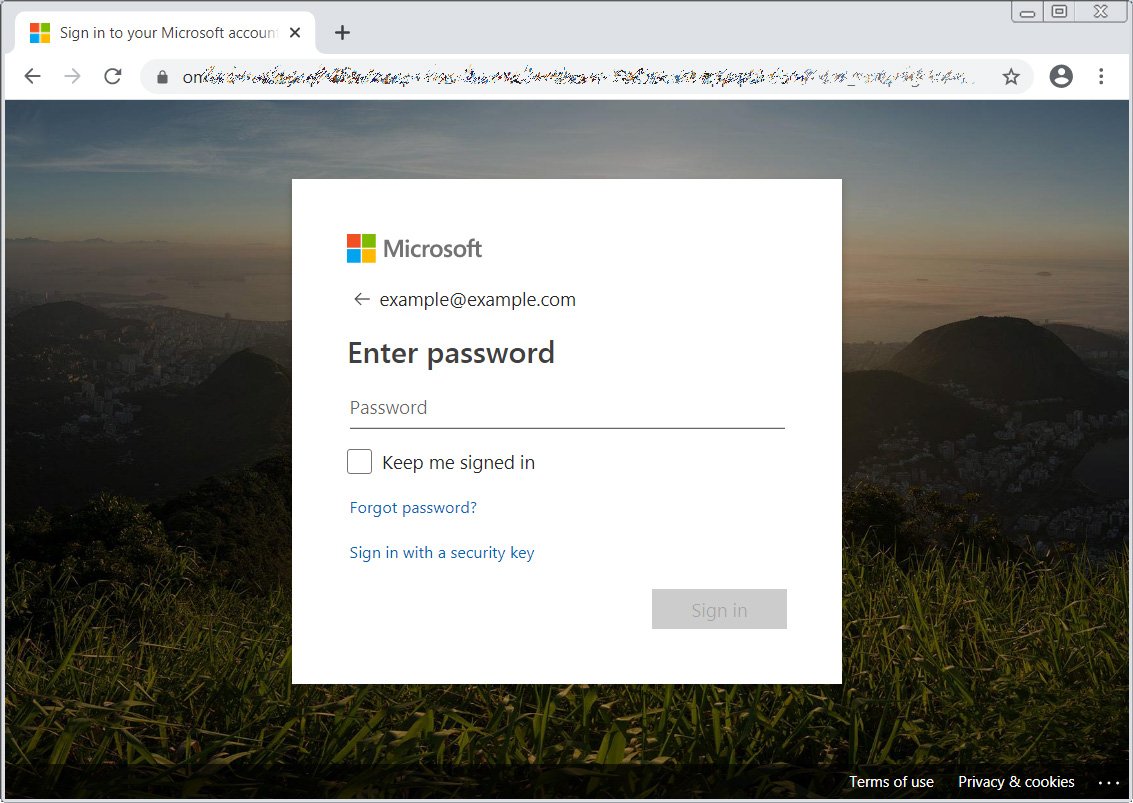
Поддельные письма, рассылаемые от имени Zoom, содержат ссылку, по которой якобы можно просмотреть приглашение. Активация встроенной кнопки открывает поддельную страницу регистрации Microsoft, размещенную в домене appspot.com (принадлежит Google).


Эта лендинг-страница запрашивает у пользователя пароль, автоматически отображая его email-адрес. Если потенциальная жертва введет требуемую информацию, его идентификаторы вместе IP и данными геолокации отправятся прямиком в руки мошенников.


Примечательно, что ввод пользователя фишинговая страница параллельно проверяет на достоверность, пытаясь войти в целевой аккаунт по IMAP.

По состоянию на 26 ноября BleepingComputer удалось подтвердить кражу более 3,6 тыс. логинов и паролей email. Эксперты опасаются, что число жертв текущей атаки может возрасти — ввиду большого количества задействованных страниц-ловушек и массового характера рассылок.

Получателей подобных писем призывают не кликать бездумно по ссылкам. При случайном переходе на фишинговую страницу ее следует немедленно закрыть, игнорируя подсказки. Ссылки в подлинных приглашениях Zoom обычно открывают соответствующее приложение, а не страницу, запрашивающую пароль. Жертвам фишинга рекомендуется сразу уведомить об этом ИТ-службу организации и сменить пароль.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru