



Last.fm устранил баг, раскрывающий учётные данные администраторов

Last.fm устранил баг, раскрывающий учётные данные администраторов

Last.fm устранил баг, раскрывающий учётные данные администраторов

Владельцы знаменитого сайта Last.fm, посвящённого музыке, устранили уязвимость, приводящую к утечке данных аккаунтов. Баг был настолько серьёзный, что раскрывал имя пользователя и пароль администраторов.

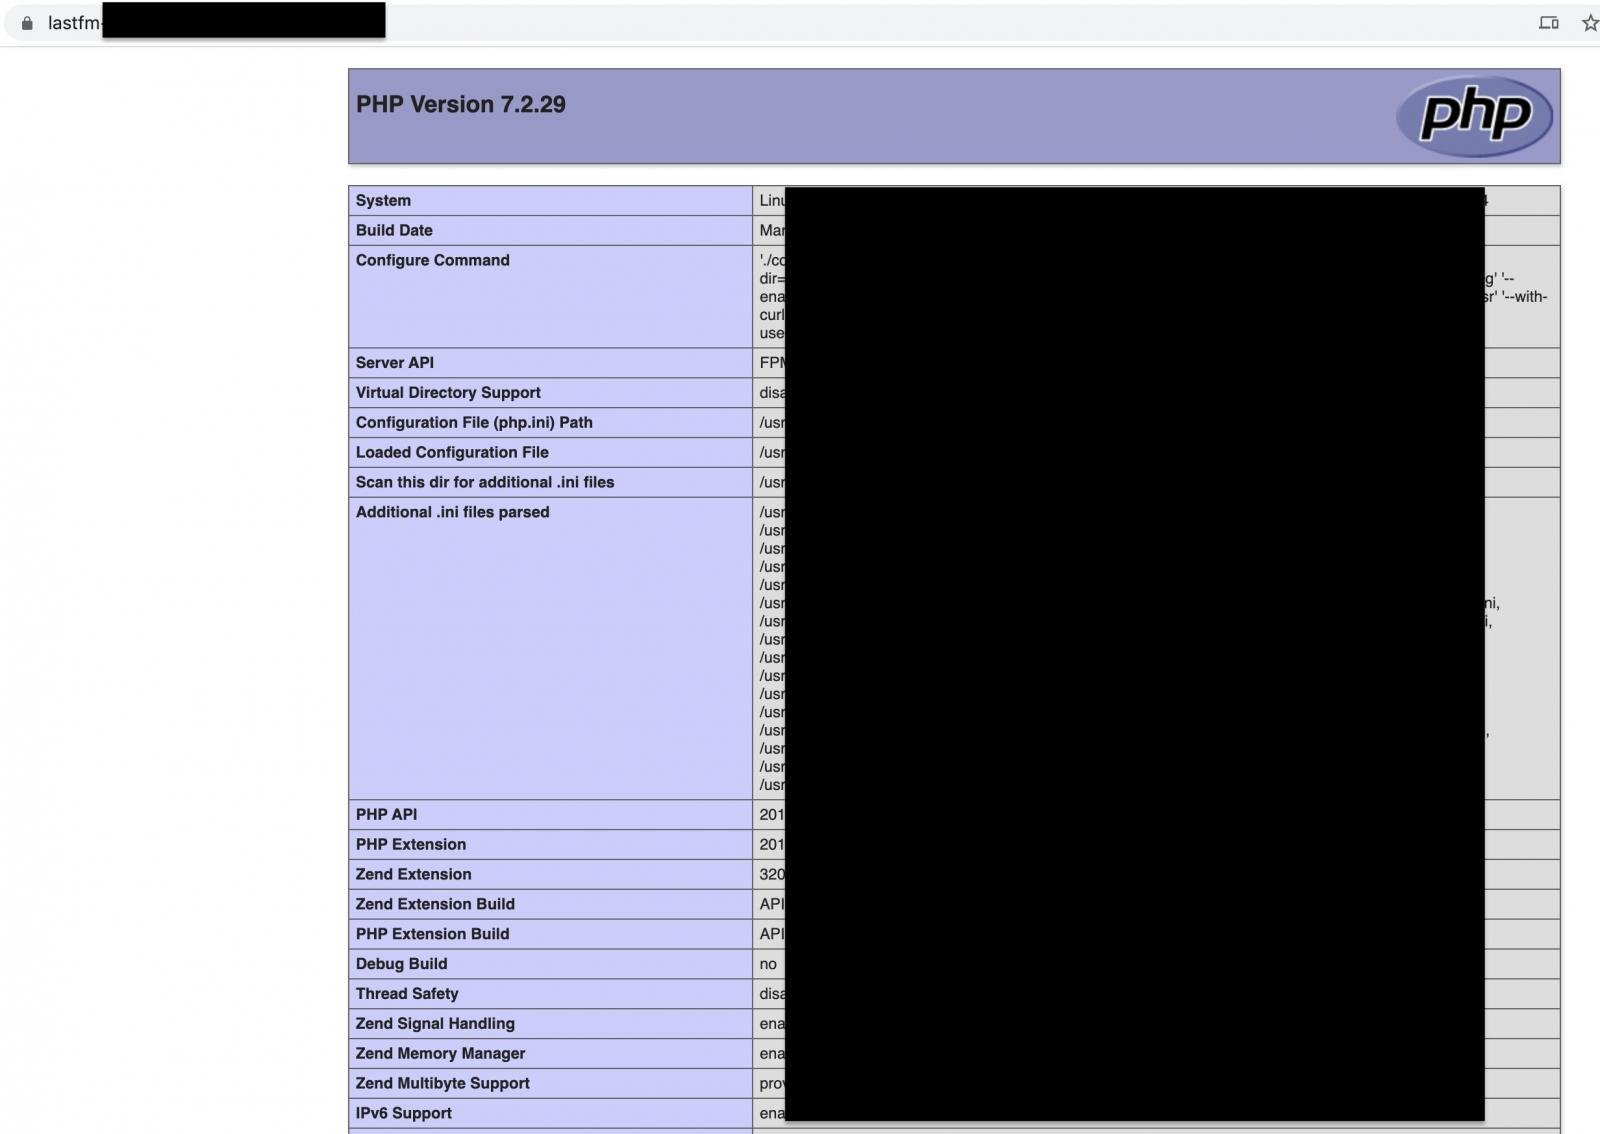
Проблема крылась в неправильно настроенном PHP-приложении Symfony, которое почему-то работало в режиме отладки. В результате третьим лицам открывались логи профилей.

Используя скомпрометированные учётные данные, потенциальный злоумышленники мог получить доступ к аккаунту пользователя сервиса Last.fm, а также изменить данные учётной записи.

На запущенное в режиме отладки веб-приложение обратили внимание исследователи из SecurityDiscovery.com. Дебаг-режим означает, что многие данные, которым надлежит оставаться «за ширмой», предстают абсолютно открытыми. Так разработчикам проще искать баги и проблемы в работе приложения.

Как отметил эксперт в области кибербезопасности Боб Дьяченко, некорректно сконфигурированное приложение Symfony раскрывало страницу PHPinfo и логи профилей с учётными данными. В руках злоумышленников такие данные превращаются в серьёзную проблему: атакующие могут достать конфиденциальную информацию пользователей.


Более того, в раскрытых логах удалось найти имена пользователей, пароли и даже секретные ключи администраторов, что создавало ещё более серьёзную угрозу.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru