



Хакер опубликовал список из 49 тыс. IP уязвимых Fortinet VPN

Хакер опубликовал список из 49 тыс. IP уязвимых Fortinet VPN

Хакер опубликовал список из 49 тыс. IP уязвимых Fortinet VPN

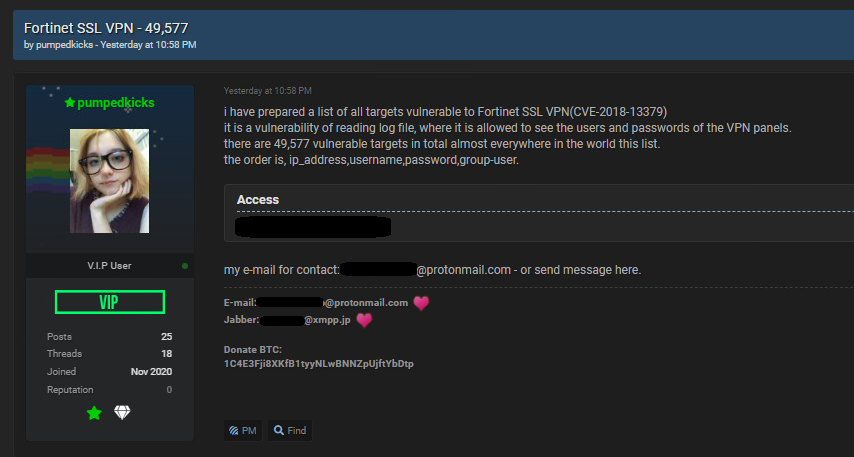
Некий киберпреступник (или группа киберпреступников), скрывающийся за псевдонимом «pumpedkicks», опубликовал список уязвимых IP, который можно использовать для кражи учётных данных более чем из 49 тыс. уязвимых устройств Fortinet VPN.

Первыми о публикации 49 577 IP, затронутых брешью CVE-2018-13379, сообщили исследователи из Bank Security. Соответствующую информацию они нашли на одном из форумов киберпреступной тематики.


Оказалось, что список «pumpedkicks» содержит устройства, принадлежащие крупным корпорациям, а также финансовым и государственным организациям по всему миру. Речь в посте злоумышленника идёт об уязвимости CVE-2018-13379, которая представляет собой баг «обратного пути в каталогах» (Path Traversal).

На деле не прошедший аутентификацию злоумышленник может загрузить системные файлы FortiOS, а также подсунуть вредоносные копии на непропатченные системы. В результате успешная атака приведёт к взлому серверов Fortinet VPN.

Как объяснил исследователь Акс Шарма, анализировавший уязвимость, у атакующего открывается доступ к файлам sslvpn_websession, которые позволяют выкрасть логины и пароли. Впоследствии преступник может использовать учётные данные для доступа к атакуемым сетям.

При этом стоит учитывать, что отдельные эксперты уже фиксировали попытки киберпреступников эксплуатировать уязвимость CVE-2018-13379, поэтому компаниям следует проявлять бдительность и вовремя патчить уязвимые устройства.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru