



Хакер опубликовал список из 49 тыс. IP уязвимых Fortinet VPN

Хакер опубликовал список из 49 тыс. IP уязвимых Fortinet VPN

Хакер опубликовал список из 49 тыс. IP уязвимых Fortinet VPN

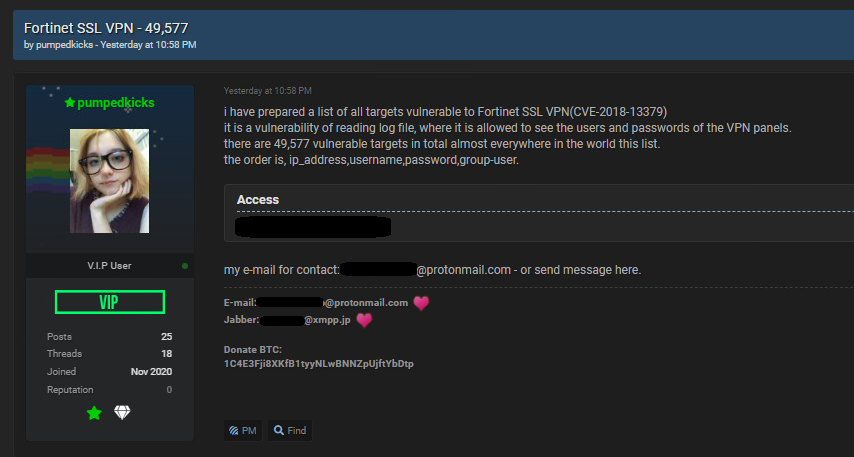
Некий киберпреступник (или группа киберпреступников), скрывающийся за псевдонимом «pumpedkicks», опубликовал список уязвимых IP, который можно использовать для кражи учётных данных более чем из 49 тыс. уязвимых устройств Fortinet VPN.

Первыми о публикации 49 577 IP, затронутых брешью CVE-2018-13379, сообщили исследователи из Bank Security. Соответствующую информацию они нашли на одном из форумов киберпреступной тематики.


Оказалось, что список «pumpedkicks» содержит устройства, принадлежащие крупным корпорациям, а также финансовым и государственным организациям по всему миру. Речь в посте злоумышленника идёт об уязвимости CVE-2018-13379, которая представляет собой баг «обратного пути в каталогах» (Path Traversal).

На деле не прошедший аутентификацию злоумышленник может загрузить системные файлы FortiOS, а также подсунуть вредоносные копии на непропатченные системы. В результате успешная атака приведёт к взлому серверов Fortinet VPN.

Как объяснил исследователь Акс Шарма, анализировавший уязвимость, у атакующего открывается доступ к файлам sslvpn_websession, которые позволяют выкрасть логины и пароли. Впоследствии преступник может использовать учётные данные для доступа к атакуемым сетям.

При этом стоит учитывать, что отдельные эксперты уже фиксировали попытки киберпреступников эксплуатировать уязвимость CVE-2018-13379, поэтому компаниям следует проявлять бдительность и вовремя патчить уязвимые устройства.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru