



Утекли данные более 226 миллионов аккаунтов, Трой Хант изучил базу

Утекли данные более 226 миллионов аккаунтов, Трой Хант изучил базу

Утекли данные более 226 миллионов аккаунтов, Трой Хант изучил базу

Известный исследователь в области кибербезопасности Трой Хант проанализировал свежую базу скомпрометированных данных, в которой якобы присутствуют логины и пароли более чем от 226 миллионов аккаунтов. Специалист попытался выяснить, есть ли достаточные основания для внесения БД в его сервис Have I Been Pwned (HIBP).

В руки Троя Ханта попал файл «Cit0day.in_special_for_xss.is.zip», который весил в сжатом состоянии 13 Гб. Внутри ZIP-архива оказались две папки: «Cit0day [_special_for_xss.is]» и «Cit0day Prem [_special_for_xss.is]».

Далее Хант обнаружил целый зоопарк. Например, в первой директории он нашёл 14 669 .rar-файлов, а во второй — 8 949 таких же архивов. Содержимое файлов исследователь выложил на GitHub (первый файл и второй файл).

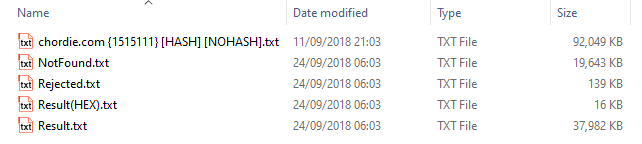
После этого специалист проанализировал архив «chordie.com {1.515.111} [HASH+NOHASH] (Arts)_special_for_XSS.IS.rar», поскольку он был наиболее объёмным. Внутри лежали пять текстовых файлов.


Самый крупный из .txt-файлов включал 1,5 млн строк, состоящих из адреса электронной почты и пароля в виде хеша MD5.

«Однако можем ли мы доверять указанной в файлах информации? Действительно ли связка "имейл-пароль" подлинная. Я проверил актуальность данных на площадке chordie.com, форуме для гитаристов», — рассуждает Трой Хант.

В результате оказалось, что указанный адрес электронной почты действительно есть в базе сайта — он принадлежит пользователю с ником «trawis». Хант заключил, что слитые учётные данные не являются фейком.

Всего в базе насчитывается 226 883 414 логинов и паролей. Если считать все данные валидными, то пользователям необходимо как можно скорее поменять пароли от своих аккаунтов. Напомним, что подобные утечки могут использоваться в дальнейшем в атаках с подбором паролей.

Подпишитесь на новости

Android 17 ограничит доступ к специальным возможностям непроверенному софту

Google перекрывает один из любимых маршрутов Android-троянов. При включении Advanced Protection доступ к службам специальных возможностей получат только проверенные приложения категории Accessibility Tools. Уговорить пользователя нажать разрешить вредоносу станет недостаточно.

Как объясняет Google, ограничение действует в Android 17. Оно сохраняет доступ для вспомогательных инструментов, например экранных дикторов, но отсекает приложения, не соответствующие требованиям.

Проблема в широких полномочиях AccessibilityService: этот механизм позволяет приложениям взаимодействовать с экраном и интерфейсами других программ. Мошенники используют его для чтения конфиденциальных данных, установки вредоносов и блокировки удаления. Функция помощи пользователю превращается в инструмент против него.

Заодно Google расширила набор защиты. В режиме Advanced Protection отключается WebGPU в Chrome, а на поддерживаемых устройствах новые USB-подключения при заблокированном экране работают только для зарядки.

Ещё одна функция блокирует устройство при повторных неудачных попытках аутентификации в настройках или защищённых приложениях. USB Protection и Failed Authentication Lock доступны лишь на части устройств с Android 17.

Для расследования атак предусмотрен Intrusion Logging: события безопасности и сети сохраняются в облаке со сквозным шифрованием на срок до 12 месяцев. Этот журнал нужно включать отдельно вручную.

Главное условие — активированная Advanced Protection. Именно этот режим включает новые ограничения: обычная установка Android 17 сама по себе не означает, что все приложения лишатся доступа к специальным возможностям.

RSS: Новости на портале Anti-Malware.ru