



В Firefox пропатчили уязвимость 0-day и включили поддержку HTTPS-Only

В Firefox пропатчили уязвимость 0-day и включили поддержку HTTPS-Only

В Firefox пропатчили уязвимость 0-day и включили поддержку HTTPS-Only

Компания Mozilla анонсировала выпуск Firefox 83 и активацию режима HTTPS-Only. Разработчик также устранил 21 уязвимость, в том числе баг нулевого дня в движке Chromium, который злоумышленники уже пробовали использовать в атаках.

Уязвимость 0-day в Chromium (CVE-2020-15999) в прошлом месяце раскрыли участники проекта Google Project Zero. Она связана с работой библиотеки FreeType и относится к классу «переполнение буфера». На момент появления патча для Chrome эксплойт CVE-2020-15999 уже засветился в целевых атаках — злоумышленники пытались применить его в связке с CVE-2020-17087 для Windows.

Разработчики Firefox оценили этот баг как умеренно опасный: он проявляется лишь при определенных настройках браузера и затрагивает только версии Firefox для Linux и Android.

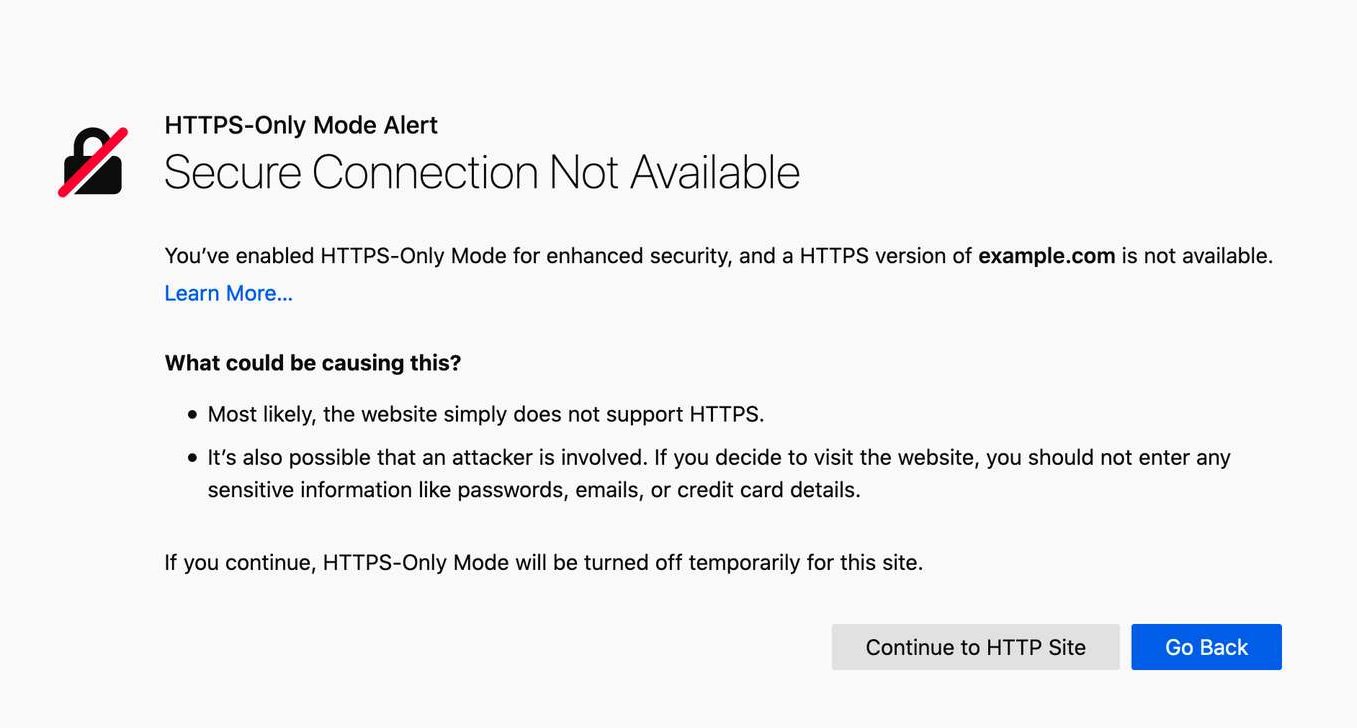
Режим HTTPS-Only, согласно описанию, предусматривает приоритетное использование шифрованных соединений при заходе на сайты. При его включении Firefox автоматически пытается перенаправить все HTTP-запросы на защищенный вариант страниц, меняя http:// в адресной строке на https://. Если HTTPS-альтернатива недоступна, браузер выдает ошибку, предлагая продолжить загрузку страницы по HTTP.


Опция HTTPS-Only в Firefox по умолчанию деактивирована, включить ее можно, открыв в настройках раздел «Приватность и защита».

Остальные нововведения, перечисленные в анонсе Mozilla, призваны повысить производительность браузера, расширить его функциональность либо предоставить пользователям дополнительные удобства.

Подпишитесь на новости

За размещение VPN могут на год лишить доступа ко всем хостингам РФ

Минцифры предлагает завести реестр лиц, размещающих на хостинге сервисы доступа к заблокированным ресурсам. Попадание в него может обернуться годовым отказом в услугах российских хостинг-провайдеров.

Такая норма, по словам пользователя Хабра freehabr, содержится в новом законопроекте о борьбе с мошенничеством.

Механика следующая: Роскомнадзор ведёт реестр, а хостеры не смогут предоставлять вычислительные мощности включённым в него лицам, обратившимся за услугой в течение года после внесения записи.

Сменить провайдера и продолжить как ни в чём не бывало не получится: ограничение привязано к клиенту.

Но формула «разместил любой VPN — получил бан» слишком широкая. В тексте есть условия: сервис должен обеспечивать доступ к ресурсам, заблокированным в России, а его владелец — не выполнить требования, на которые ссылается проект. Автоматического запрета за само использование VPN или прокси из приведённой нормы не следует.

А что с Telegram-ботом, который работает через прокси? Однозначного ответа этот фрагмент не даёт. Формулировка охватывает сети, сайты, информационные системы и программы, но применение нормы к конкретному сценарию потребует уточнений. Бизнесу здесь есть о чём спросить разработчиков документа.

Пока это только законопроект, но схема уже в целом вырисовывается: за нарушение требований к сервису обхода блокировок предлагают ограничивать возможность владельца заказывать хостинг — без оговорки, что отказ касается только самого спорного сервиса.

RSS: Новости на портале Anti-Malware.ru