



В Firefox пропатчили уязвимость 0-day и включили поддержку HTTPS-Only

В Firefox пропатчили уязвимость 0-day и включили поддержку HTTPS-Only

В Firefox пропатчили уязвимость 0-day и включили поддержку HTTPS-Only

Компания Mozilla анонсировала выпуск Firefox 83 и активацию режима HTTPS-Only. Разработчик также устранил 21 уязвимость, в том числе баг нулевого дня в движке Chromium, который злоумышленники уже пробовали использовать в атаках.

Уязвимость 0-day в Chromium (CVE-2020-15999) в прошлом месяце раскрыли участники проекта Google Project Zero. Она связана с работой библиотеки FreeType и относится к классу «переполнение буфера». На момент появления патча для Chrome эксплойт CVE-2020-15999 уже засветился в целевых атаках — злоумышленники пытались применить его в связке с CVE-2020-17087 для Windows.

Разработчики Firefox оценили этот баг как умеренно опасный: он проявляется лишь при определенных настройках браузера и затрагивает только версии Firefox для Linux и Android.

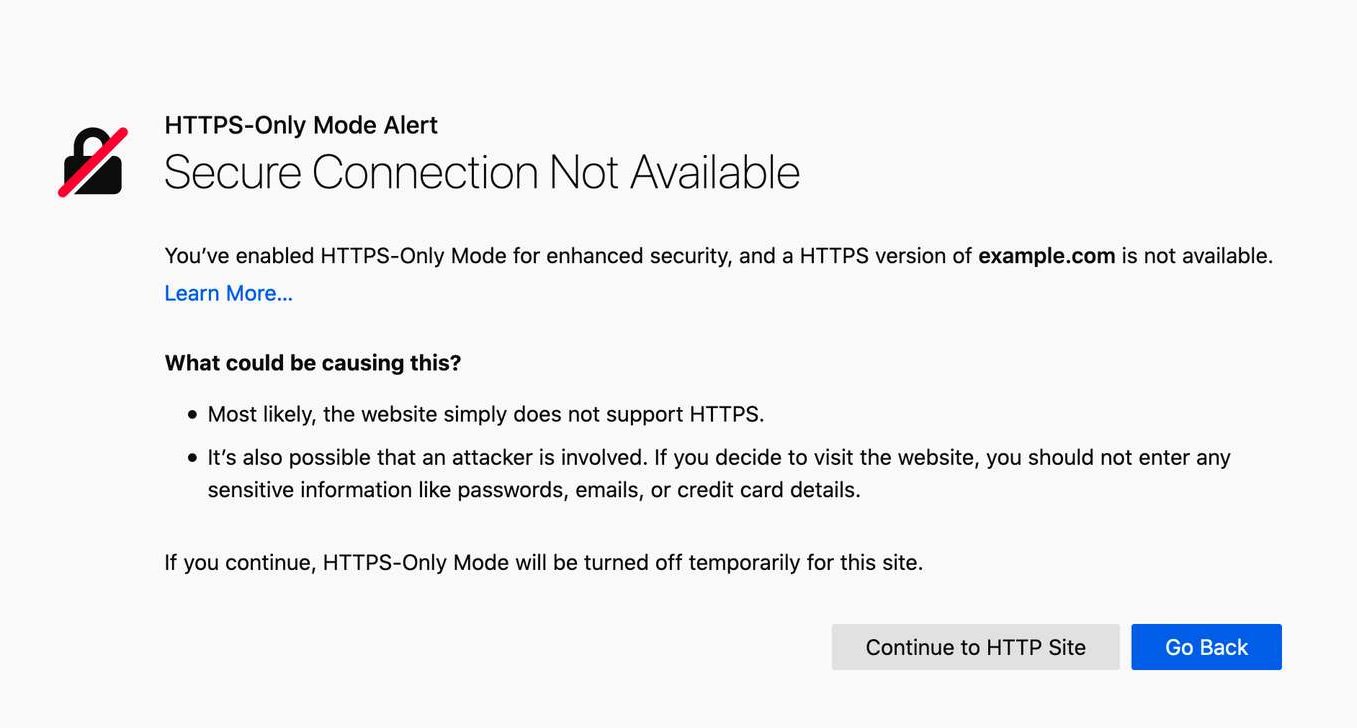
Режим HTTPS-Only, согласно описанию, предусматривает приоритетное использование шифрованных соединений при заходе на сайты. При его включении Firefox автоматически пытается перенаправить все HTTP-запросы на защищенный вариант страниц, меняя http:// в адресной строке на https://. Если HTTPS-альтернатива недоступна, браузер выдает ошибку, предлагая продолжить загрузку страницы по HTTP.


Опция HTTPS-Only в Firefox по умолчанию деактивирована, включить ее можно, открыв в настройках раздел «Приватность и защита».

Остальные нововведения, перечисленные в анонсе Mozilla, призваны повысить производительность браузера, расширить его функциональность либо предоставить пользователям дополнительные удобства.

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru