



Эксперты собрали за $30 девайс, способный взломать Intel SGX

Эксперты собрали за $30 девайс, способный взломать Intel SGX

Эксперты собрали за $30 девайс, способный взломать Intel SGX

Специалисты Бирмингемского университета смогли взломать расширения Intel Software Guard Extensions (Intel SGX) с помощью самодельного устройства, которое можно собрать всего за 30 долларов. С помощью своего девайса эксперты контролировали напряжение процессорного ядра.

Новый метод взлома стал продолжением работы, которую международная команда исследователей начала ещё в 2019 году. Тогда вектор атаки получил название Plundervolt, однако в конце 2019 года Intel устранила уязвимость.

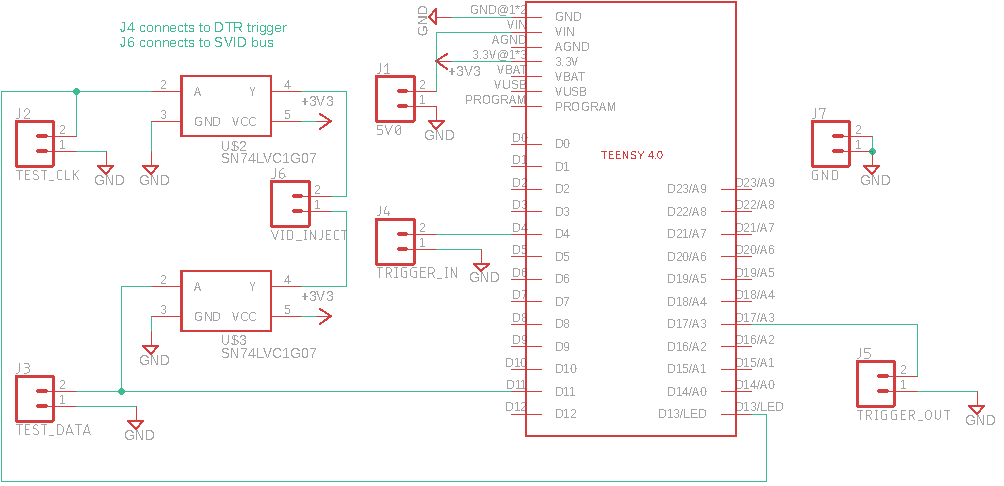
Теперь же специалисты за $30 собрали устройство VoltPillager (PDF), способное контролировать напряжение CPU. Атака с помощью этого девайса требует физический доступ к аппаратной составляющей компьютера. При создании устройства исследователи использовали следующие материалы:

  • Платформа разработки Teensy 4.0 (22 доллара).
  • Два шинных драйвера / буфера (1 доллар).
  • Два SOT IC-адаптера (13 долларов).


Согласно отчёту экспертов, в расчёт принимался отдельный чип, контролирующий напряжение ядра процессора. Устройство VoltPillager присоединяется к этому незащищённому интерфейсу и может контролировать напряжение.

Подпишитесь на новости

Разработчик Telegram предложил увольнять тех, кто пишет код без ИИ

Разработчик официального клиента Telegram для macOS Майк заявил, что 99,9% кода клиентов мессенджера теперь пишет искусственный интеллект. А программистов, которые продолжают работать вручную, он предложил увольнять.

Свою позицию Майк изложил в обсуждении в Telegram. В качестве примера он привёл сайт gram.org: по его словам, проект создали с помощью ИИ за один день.

Идея понравилась Павлу Дурову, который предоставил домен. Ещё один заявленный результат — адаптация iOS-клиента Telegram под складной iPhone Duo за одну ночь с помощью Claude.

По словам Майка, клиентский код теперь пишут даже дизайнеры, а его отношение к ИИ разделяют 80-90% разработчиков Telegram. Однако участники обсуждения спросили о качестве и безопасности.

Разработчик ответил, что уязвимости тоже ищет и исправляет ИИ, а получающийся код, по его оценке, качественнее написанного людьми. Удобная конструкция: нейросеть написала, нейросеть проверила. Но сравнительных результатов проверки безопасности в публикации нет.

Майк также анонсировал открытие GitHub-репозитория с исходниками клиента для macOS, куда желающие смогут предлагать изменения. Прежний репозиторий не обновлялся больше года.

RSS: Новости на портале Anti-Malware.ru