



Эксперты собрали за $30 девайс, способный взломать Intel SGX

Эксперты собрали за $30 девайс, способный взломать Intel SGX

Эксперты собрали за $30 девайс, способный взломать Intel SGX

Специалисты Бирмингемского университета смогли взломать расширения Intel Software Guard Extensions (Intel SGX) с помощью самодельного устройства, которое можно собрать всего за 30 долларов. С помощью своего девайса эксперты контролировали напряжение процессорного ядра.

Новый метод взлома стал продолжением работы, которую международная команда исследователей начала ещё в 2019 году. Тогда вектор атаки получил название Plundervolt, однако в конце 2019 года Intel устранила уязвимость.

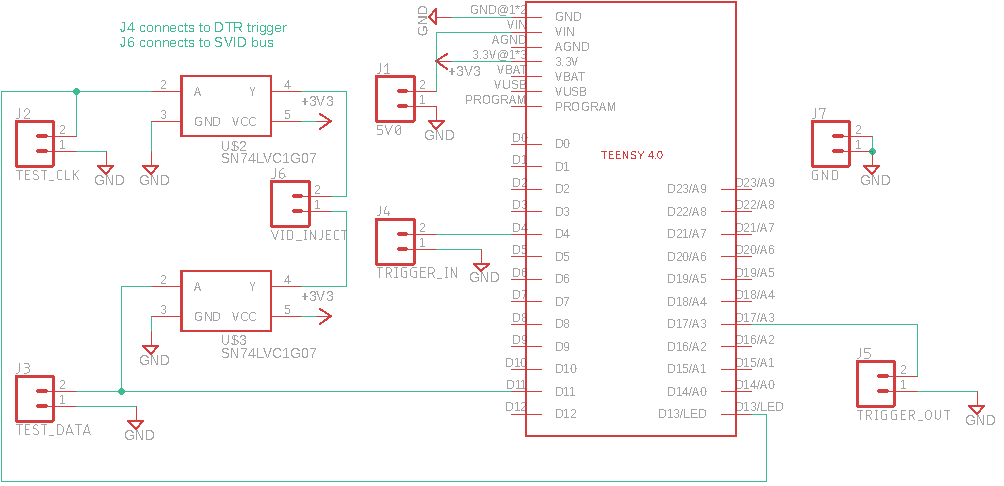
Теперь же специалисты за $30 собрали устройство VoltPillager (PDF), способное контролировать напряжение CPU. Атака с помощью этого девайса требует физический доступ к аппаратной составляющей компьютера. При создании устройства исследователи использовали следующие материалы:

  • Платформа разработки Teensy 4.0 (22 доллара).
  • Два шинных драйвера / буфера (1 доллар).
  • Два SOT IC-адаптера (13 долларов).


Согласно отчёту экспертов, в расчёт принимался отдельный чип, контролирующий напряжение ядра процессора. Устройство VoltPillager присоединяется к этому незащищённому интерфейсу и может контролировать напряжение.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru