



В 67% случаев Android-вредоносы распространяются через Google Play Store

В 67% случаев Android-вредоносы распространяются через Google Play Store

В 67% случаев Android-вредоносы распространяются через Google Play Store

Масштабное исследование показало, что в 67% случаев потенциально опасные и вредоносные приложения попадают на Android-устройства посредством загрузки из Google Play Store. Эти результаты опровергают бытующее мнение о сторонних интернет-магазинах как главных рассадниках нежелательных программ для смартфонов.

Исследование проводилось как совместный проект компании NortonLifeLock (ранее Symantec) и одного из мадридских вузов, работающего в рамках национальной программы развития передовых технологий IMDEA. В контрольную выборку вошли 7,9 млн уникальных приложений (34 млн APK), установленных на 12 млн Android-смартфонов. За основу были взяты данные телеметрии, полученные за четыре месяца, с июня по сентябрь 2019 года.

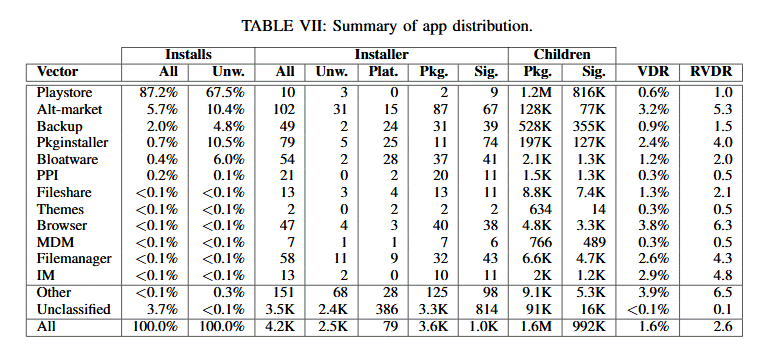
Анализ показал (PDF), что сомнительные программы присутствуют почти на четверти мобильных устройств. Две пятых таких APK на поверку оказались вредоносными, остальные эксперты оценили как потенциально нежелательные (PUP, potentially unwanted programs).

Основные усилия исследователи сосредоточили на выявлении источников подобных загрузок. Как выяснилось, Android-приложения обычно попадают на смартфон одним из следующих способов:

  • загрузкой из официального интернет-магазина Google
  • загрузкой из аналогичных сторонних площадок
  • загрузкой через браузер
  • в результате раздачи по коммерческой схеме PPI (pay-per-install, с платой за каждую установку)
  • восстановлением из резервных копий
  • загрузкой по ссылке в IM-сообщении
  • загрузкой из магазинов тем для оформления смартфонов
  • загрузкой с внешнего носителя или через локальный менеджер файлов
  • загрузкой из папки общего пользования
  • в комплекте с предустановленным ПО (так называемое bloatware)
  • загрузкой через корпоративную службу управления мобильными устройствами (MDM)
  • путем использования программы-инсталлятора

Большинство установок APK (87%) пришлось на долю Google Play Store. К удивлению исследователей, этот же магазин возглавил список источников нежелательных загрузок. Показатель Play Store — 67% — оказался намного выше результата альтернативных магазинов (10%), занявших второе место.

Примечательно, что одним из значимых векторов дистрибуции APK в настоящее время является bloatware. Загрузки из Сети редки, но они намного опаснее — даже в сравнении с неофициальными магазинами. Автоматизация резервирования и восстановления тоже сопряжена с определенным риском: нежелательные программы в этом случае могут перекочевать на новый смартфон.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru