



Эксперты показали рабочие эксплойты для Windows 10, iOS, Chrome и др.

Эксперты показали рабочие эксплойты для Windows 10, iOS, Chrome и др.

Эксперты показали рабочие эксплойты для Windows 10, iOS, Chrome и др.

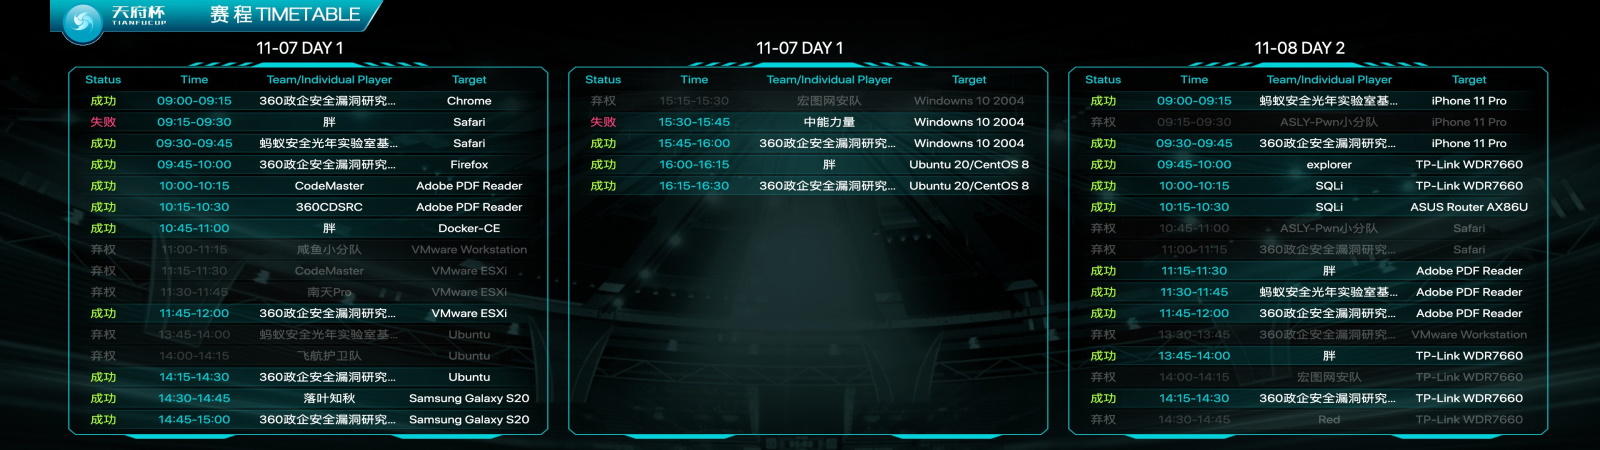
На Tianfu Cup, одном из крупнейших соревновательных мероприятий для хакеров, специалисты продемонстрировали ранее неизвестные эксплойты, с помощью которых удалось пробить популярнейшие операционные системы и софт.

Мероприятие Tianfu Cup проходило в Китае уже в третий раз, в 2020 году его принял город Чэнду. По словам организаторов, в ходе конкурса исследователи смогли взломать следующие цели:

  • iOS 14, запущенную на iPhone 11 Pro
  • Samsung Galaxy S20;
  • Windows 10 v2004 (апрельское обновление 2020 года)
  • Ubuntu
  • Chrome
  • Safari
  • Firefox
  • Adobe PDF Reader
  • Docker (Community Edition)
  • VMWare EXSi
  • QEMU
  • Прошивку маршрутизаторов TP-Link и ASUS


В этом году в конкурсе участвовали 15 команд китайских хакеров. У каждой было по три пятиминутных попытки, за которые они должны были взломать выбранную версию ОС или другой софт эксплойтом собственной разработки.

За каждый удачный взлом командам выплачивали вознаграждение, которое варьировалось в зависимости от цели и типа уязвимости.

Все успешные эксплойты, само собой, отправились прямиком разработчикам, чтобы последние смогли выпустить патчи. Специалистам компании Qihoo 360 удалось победить в конкурсе и заработать $744 500.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru