



Из-за ошибки админа данные юзеров «РЖД Бонус» попали в чужие руки

Из-за ошибки админа данные юзеров «РЖД Бонус» попали в чужие руки

Из-за ошибки админа данные юзеров «РЖД Бонус» попали в чужие руки

Архивная копия базы данных программы лояльности «РЖД Бонус» попала в открытый доступ. До блокировки дамп размером около 2,4 ГБ скачали как минимум несколько раз. ОАО «РЖД» сочло инцидент попыткой взлома и рекомендует пользователям сайта сменить пароль.

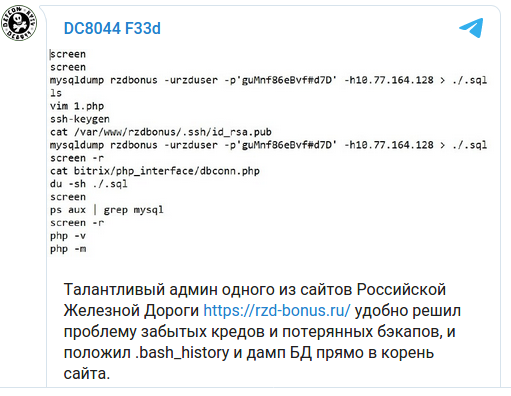
Информация об утечке была опубликована в Telegram и Facebook. По данным Telegram-канала «Утечки информации», причиной слива стала ошибка администратора, который по какой-то причине поместил резервную копию клиентской базы «РЖД Бонус» в корневой каталог сайта. Туда же попали поисковый bash-скрипт с паролем пользователя и приватный ключ RSA.


При регистрации на сайте «РЖД Бонус» пользователь заполняет анкету, вводя такую информацию, как ФИО, дата рождения, город, паспортные данные, номер телефона, email. Анализ слитого дампа показал, что он содержит около 1,4 млн записей с данными участников программы накопления бонусов. В нем также есть логины и хешированные пароли (MD5 с солью), ID пользователей, даты регистрации и последнего входа в систему (с IP-адресом, User-Agent и версией ОС).

В своем комментарии на площадке Facebook создатель профильного сервиса DLBI Ашот Оганесян напомнил, что скачивание и распространение чужих дампов можно расценить как преступление. В УК РФ для этого есть две статьи — 183 («Незаконные получение и разглашение сведений, составляющих коммерческую, налоговую или банковскую тайну») и 272 («Неправомерный доступ к компьютерной информации»).

Журналисты «РИА Новости» попытались прояснить ситуацию, обратившись в пресс-службу «РЖД». В ответ на запрос они услышали следующее:

«Шестого ноября зафиксирована попытка взлома программы лояльности «РЖД Бонус», в ходе которой злоумышленнику удалось получить доступ только к служебному файлу, содержащему в зашифрованном виде адреса электронной почты пользователей. Система безопасности предотвратила доступ к персональным данным участников. Инцидент не угрожает сохранности личных данных пользователей, а также баллов на счетах клиентов».

Представитель «РЖД» также отметил, что в компании приняты надлежащие меры защиты и ведется служебное расследование. В целях безопасности участникам «РЖД Бонус» при входе на сайт предложат сменить пароль.

Подпишитесь на новости

Подписчики ChatGPT Pro жалуются на блокировки и недоступность архивов чатов

Платная подписка ChatGPT Pro оказалась не страховкой от внезапного отключения. Пользователи жалуются на блокировки без предупреждения, потерю доступа к переписке и обращения в поддержку, которые заканчиваются предложением подать апелляцию.

Один из подписчиков описал свой случай на форуме OpenAI: 7 ноября вместо входа он получил ошибку account_deactivated.

По словам автора, письма с объяснением не было. При этом он участвовал в программе OpenAI для специалистов по кибербезопасности, а вход защищал физическим ключом YubiKey.

Пользователь предположил, что причиной стали подключения к ChatGPT и Codex через VPN-серверы в разных регионах. Подтверждения этой версии нет.

Аккаунт OpenAI Support ответил: индивидуальные апелляции нельзя рассматривать на публичном форуме, нужно воспользоваться официальной формой или справочным центром. Конкретную причину отключения в ответе не назвали.

В другой ветке подписчики сообщают об отклонённых апелляциях либо долгом ожидании ответа. Некоторые утверждают, что вместе с доступом к сервису для них закрылись годы рабочих материалов, исследований и личных записей.

Масштаб проблемы неизвестен, а считать VPN причиной бана пока рановато.

Напомним о схожей истории с Claude. Нейросеть в этом году начала массово блокировать российских пользователей. Им возвращают стоимость оплаченных подписок, однако аккаунты удаляются вместе со всеми данными. Позже баны связали с IP и платежами, но формула блокировок не доказана.

RSS: Новости на портале Anti-Malware.ru