



Эксперты проанализировали блокировку Telegram-связи в Белоруссии

Эксперты проанализировали блокировку Telegram-связи в Белоруссии

Эксперты проанализировали блокировку Telegram-связи в Белоруссии

Исследователи из базирующейся в Швеции НКО Qurium Media Foundation и белорусской правозащитной организации Human Constanta выяснили причину дестабилизации сервиса Telegram, наблюдаемой в Белоруссии.

Как оказалось, сбои в работе IM-сервиса происходят из-за ограничения исходящего трафика на стороне провайдера, и такую политику ввел у себя крупнейший телеоператор страны — «Белтелеком».

Совместное расследование Qurium и Human Constanta было запущено на основании жалоб, поступающих от белорусских пользователей Telegram. Заявители сообщали, что мессенджер доступен, но сильно тормозит.

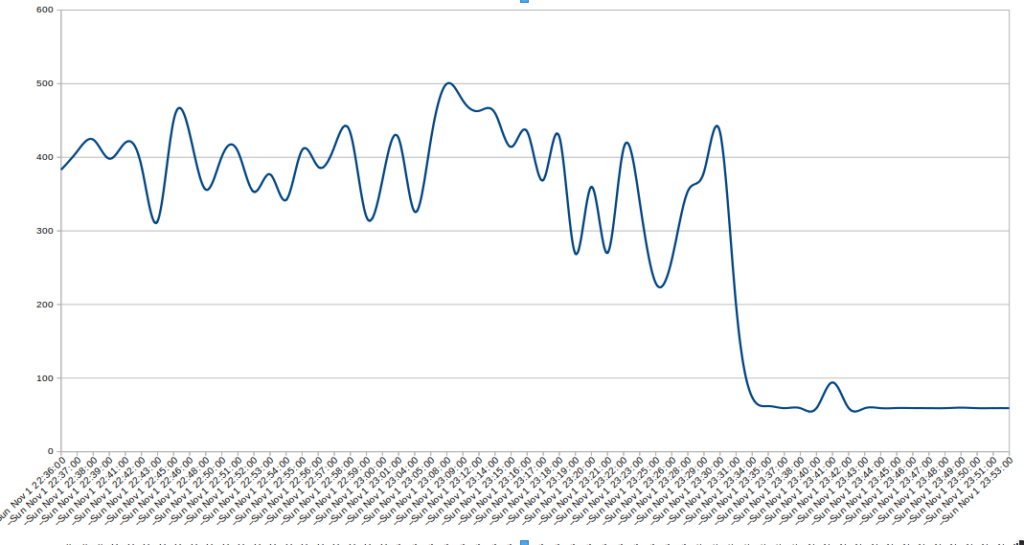
Чтобы установить причину сбоев, активисты начали отслеживать работу сети Telegram (блока 149.154.164.0/22). Благодаря мониторингу они заметили, что во время акций протеста в Белоруссии на некоторых IP-адресах мессенджера задержка возрастает до 300-450 мс при норме в 50 мс. По всей видимости, при обращении к ним срабатывал какой-то механизм, способный идентифицировать Telegram-трафик и применять заданные политики.


Выяснить, кто именно ввел такие ограничения, удалось с помощью пробных замеров исходящего трафика у различных белорусских AS-провайдеров. Оказалось, что управление Telegram-трафиком практикует единственный из них — BELPAK, он же «Белтелеком» (AS6697).

За четыре дня наблюдений исследователи заметили, что во время ланча и вечерами на каналах Beltelecom возникают перегрузки и задержки возрастают в семь раз. Остальные провайдеры страны стабильно демонстрировали норму — 59-62 мс.

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru