



Дыры Google Chrome, Internet Explorer помогли шпионам установить бэкдоры

Дыры Google Chrome, Internet Explorer помогли шпионам установить бэкдоры

Дыры Google Chrome, Internet Explorer помогли шпионам установить бэкдоры

Уязвимости в Google Chrome и Internet Explorer помогли подготовленным кибершпионам установить бэкдоры на компьютеры жертв. Операция злоумышленников получила название «Operation Earth Kitsune».

Согласно отчёту Trend Micro, в кампании кибершпионов использовались два новых бэкдора — dneSpy и agfSpy. Помимо них, также фигурировал SLUB-вредонос (SLack / githUB).

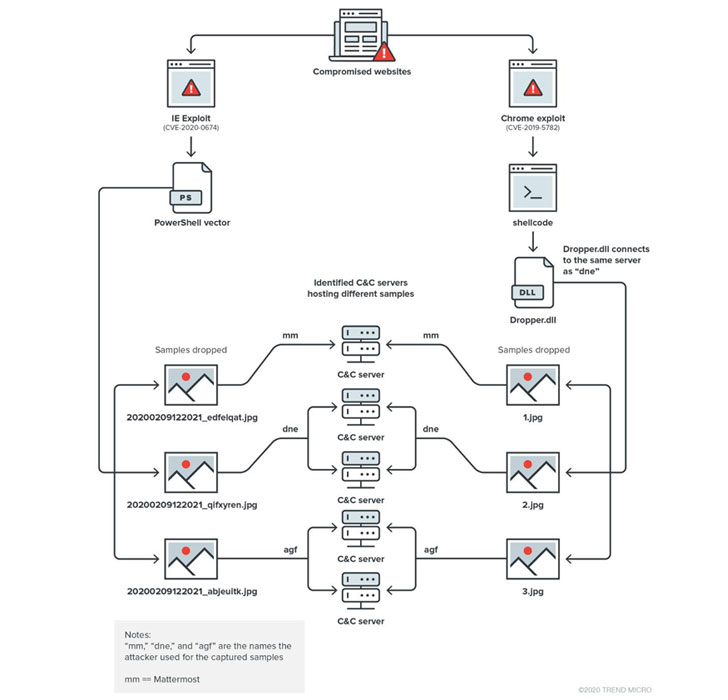
Как отметили специалисты, кибератаки фиксировались в марте, мае и сентябре. Преступники применяли так называемые «атаки водопоя»: тщательно выбирали специальный веб-сайт, на который внедряли эксплойт с целью заразить устройство жертвы и получить к нему полный доступ. Заключительным этапом злоумышленники устанавливали шпионскую программу.

Специалисты Trend Micro признали: в этой операции кибершпионы действуют крайне разнообразно — используется множество семплов вредоносов, а также несколько командных северов (C&C).

«В общей сложности мы выявили пять C&C-серверов, семь образцов вредоносных программ и четыре эксплойта», — пояснили эксперты.


Также в атаках использовалась уже пропатченная дыра в Google Chrome (CVE-2019-5782), позволяющая с помощью специальной HTML-страницы выполнить код внутри песочницы, и брешь в Internet Explorer (CVE-2020-0674), которая также допускала установку вредоносной программы через заражённый ресурс.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru