



Сайт президентской кампании Дональда Трампа дефейснули криптоскамеры

Сайт президентской кампании Дональда Трампа дефейснули криптоскамеры

Сайт президентской кампании Дональда Трампа дефейснули криптоскамеры

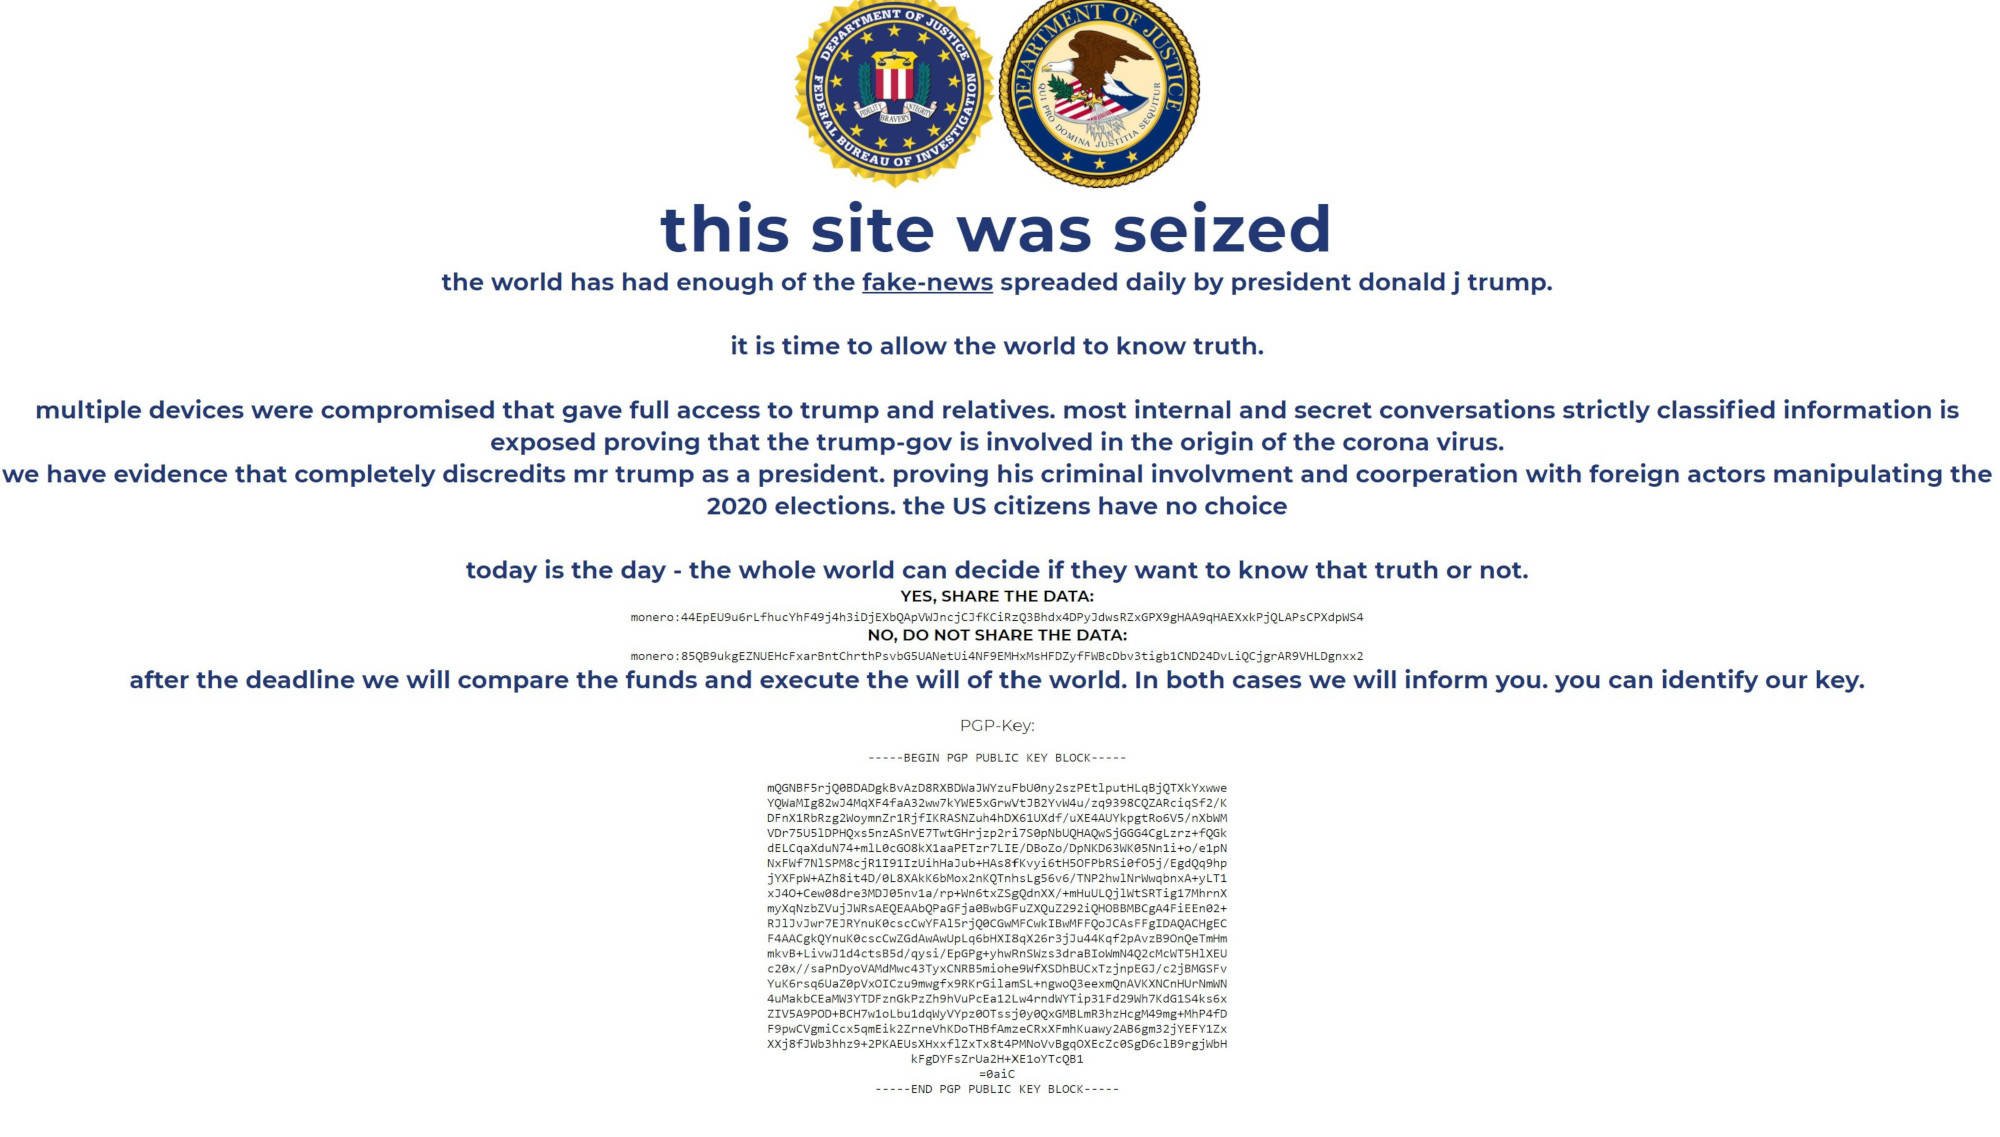
Официальный веб-сайт, посвящённый президентской кампании Дональда Трампа, стал жертвой киберпреступной группы. Неизвестные взломали ресурс donaldjtrump.com и провели дефейс.

В своём сообщении злоумышленники отметили, что мир устал от фейковых новостей, ежедневно исходящих от нынешнего главы США. Именно поэтому, по словам хакеров, они решили захватить официальный веб-сайт.

Владельцы ресурса вернули его в прежнее состояние спустя приблизительно 30 минут, однако ряд пользователей успел заметить дефейс. Забавно, что этот инцидент произошёл почти сразу после того, как Трамп заявил: «никого не взломают».


Помимо недовольства президентом США, злоумышленники разместили предложение внести пожертвования в виде криптовалюты Monero, приложив адреса двух кошельков.

«Благодаря взлому нескольких устройств мы получили полный доступ к Трампу и его родственникам», — гласило одно из сообщений на взломанном сайте.

Официальный представитель кампании Трампа заявил изданию NBC News, что к расследованию взлома подключились правоохранительные органы. Также пресс-секретарь отметил, что конфиденциальные данные не могли пострадать, поскольку их просто не было на атакованном ресурсе.

В конце прошлой недели один из исследователей в области кибербезопасности заявил, что ему удалось взломать Twitter-аккаунт Дональда Трампа с пятой попытки. По словам эксперта, глава страны использовал довольно простой пароль — «maga2020!».

Подпишитесь на новости

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru