



Microsoft упорно пытается перевести людей с Internet Explorer на Edge

Microsoft упорно пытается перевести людей с Internet Explorer на Edge

Microsoft упорно пытается перевести людей с Internet Explorer на Edge

Microsoft всё настойчивее пытается навязать пользователям уже устаревшего Internet Explorer более современную альтернативу — основанный на Chromium Microsoft Edge. Теперь система будет принуждать открывать конкретные сайты в новом браузере.

С использованием Internet Explorer Microsoft борется уже не первый год, однако интернет-обозреватель продолжает занимать около 5% рынка. Чтобы подтолкнуть людей к переходу на Microsoft Edge, корпорация решила внедрить редиректы для веб-ресурсов, несовместимых с устаревшим браузером.

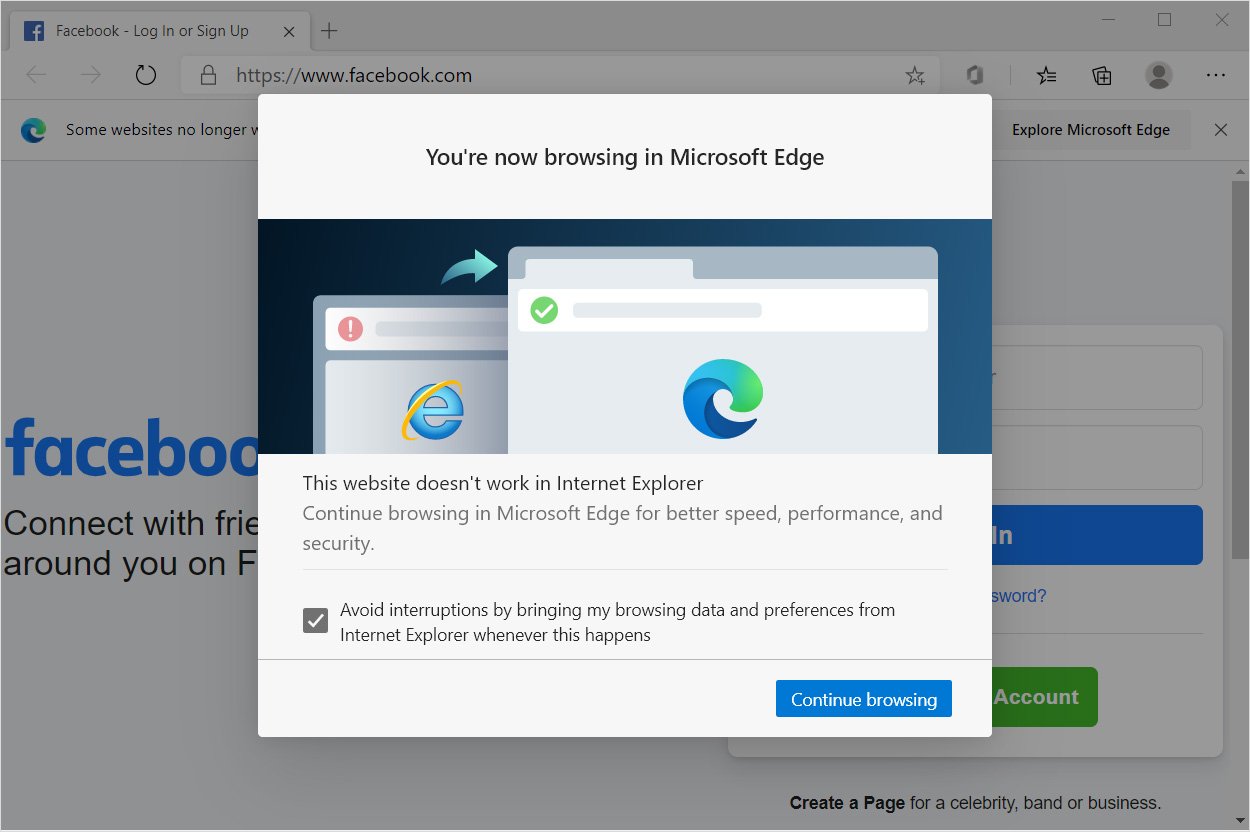
Работать это будет следующим образом: когда пользователь Internet Explorer заходит на несовместимый сайт, сессия браузера автоматически запускается в Microsoft Edge, что позволяет продолжить сёрфинг с того же места, однако уже в новом интернет-обозревателе.

Компания из Редмонда даже опубликовала список таких сайтов, включающий на данный момент 1156 ресурсов. Среди них Twitter, Facebook, Instagram, Google Drive, Microsoft Teams, ESPN, Yahoo Mail и многие другие.

Перенаправление реализовано через специальный модуль BHO (Browser Helper Object) — «IEtoEdge BHO». Именно он проверяет совместимость сайта с Internet Explorer. Если обнаруживается проблема, модуль открывает веб-ресурс в Microsoft Edge и выводит уведомление «Этот сайт не работает с Internet Explorer».

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru