



Вредонос Emotet настоятельно советует обновить Microsoft Word

Вредонос Emotet настоятельно советует обновить Microsoft Word

Вредонос Emotet настоятельно советует обновить Microsoft Word

Операторы ботнета, построенного на основе троянской программы Emotet, сменили щаблон спам-сообщений, которые зловред рассылает для дальнейшего распространения инфекции. В поддельном письме пользователя призывают обновить Microsoft Word, чтобы добавить некую новую функцию.

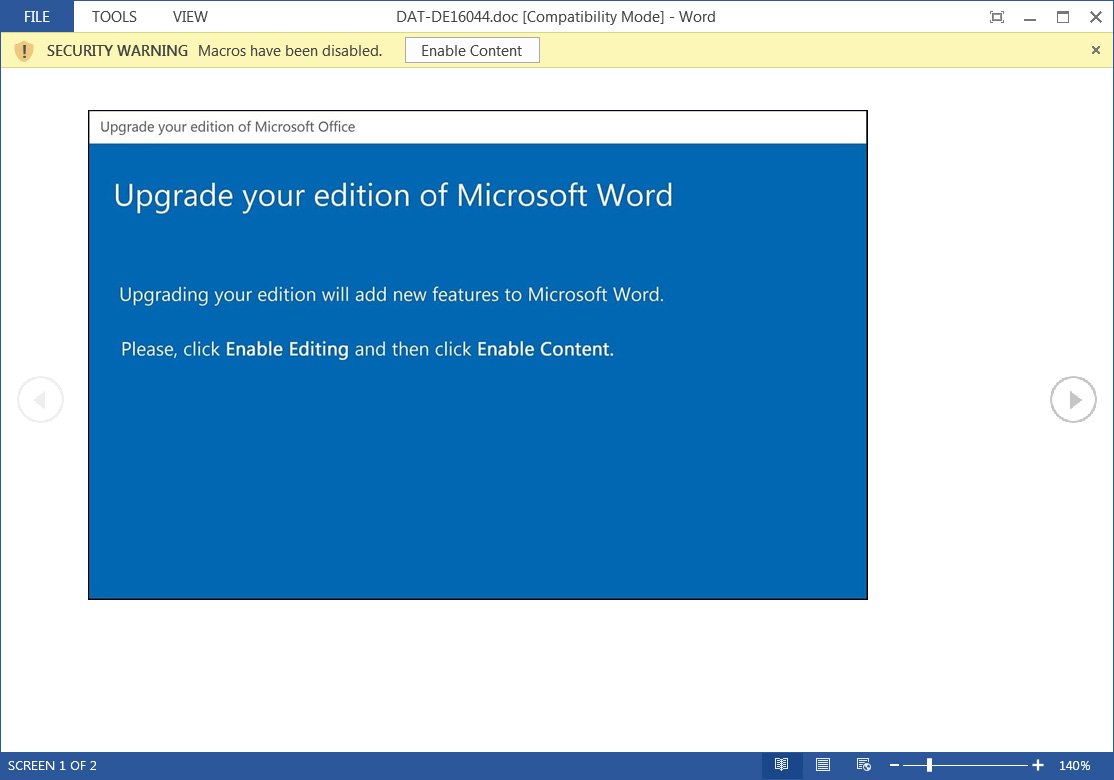
Фальшивки снабжены вложением в формате .doc; при открытии этого документа получателю отображается извещение о необходимости апгрейда с предложением включить макрос.


Если пользователь последует этому совету, на его машину загрузится Emotet. Копия бота автоматически сохранится в папке %LocalAppData% под именем IDStore.exe.

Последние годы Emotet неизменно возглавляет списки самых агрессивных зловредов, составляемые аналитиками. В первой половине 2020 года он занял первое место среди вредоносных программ, атакующих россиян. Обосновавшись на машине жертвы, троян использует ее мощности и email-адреса для рассылки спама, а также может загрузить в систему другой бот (Trickbot, QBot) или вымогательскую программу (Conti, ProLock).

Подпишитесь на новости

Приложение МЧС взломали для рассылки фейков, оповещение не пострадало

Мобильное приложение МЧС России подверглось массированной кибератаке в ночь на 2 ноября. Через него населению разослали ложную информацию. Специалисты устраняют уязвимость и восстанавливают штатную работу приложения.

О произошедшем ведомство сообщило в официальном телеграм-канале. Позднее МЧС отдельно уточнило: система оповещения населения работает штатно.

По заявлению министерства, взлом приложения не повлиял и не может повлиять на её функционирование.

Основные каналы экстренного оповещения — региональные и муниципальные системы с сиренами и громкоговорителями, СМС, телевидение и радио. Мобильное приложение ведомство назвало дополнительным сервисом информирования.

В МЧС призвали сохранять спокойствие и проверять сведения на сайте министерства и в его официальных аккаунтах. Подробности уязвимости и способ проникновения в опубликованном сообщении не раскрываются.

Киберинцидент вскрывает опасную сторону атак на сервисы безопасности: злоумышленникам необязательно отключать систему целиком, чтобы посеять тревогу. Достаточно подменить сообщение там, где пользователь привык доверять отправителю.

RSS: Новости на портале Anti-Malware.ru