



Вымогателю LockBit требуется всего 5 минут, чтобы зашифровать жертву

Вымогателю LockBit требуется всего 5 минут, чтобы зашифровать жертву

Вымогателю LockBit требуется всего 5 минут, чтобы зашифровать жертву

Эксперты подсчитали, что знаменитой программе-вымогателю LockBit требуется всего пять минут на установку и шифрование системы жертвы. Кроме того, вредонос может незаметно перемещаться по сети атакованной организации.

В сентябре 2019 года авторы начали предлагать LockBit по модели «вымогатель как услуга» (RaaS). Основная «фишка» зловреда — автоматизировать процессы для максимально оперативного распространения по сети жертвы.

Атаки LockBit, как правило, не оставляют следов для компьютерных криминалистов, поскольку вредонос загружается в системную память и удаляет все логи.

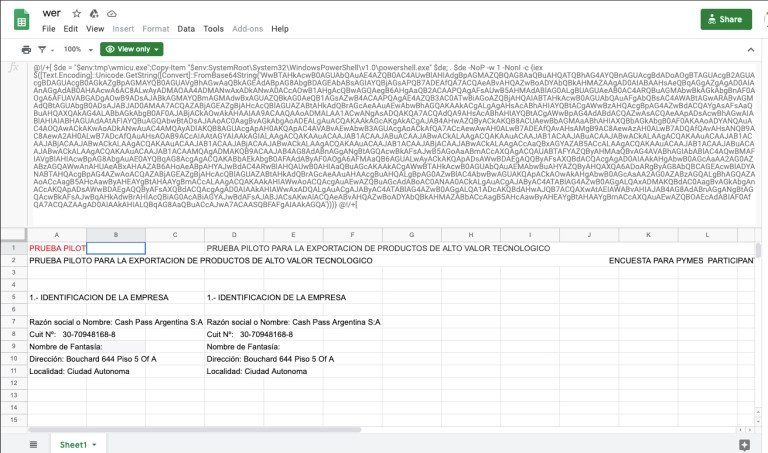
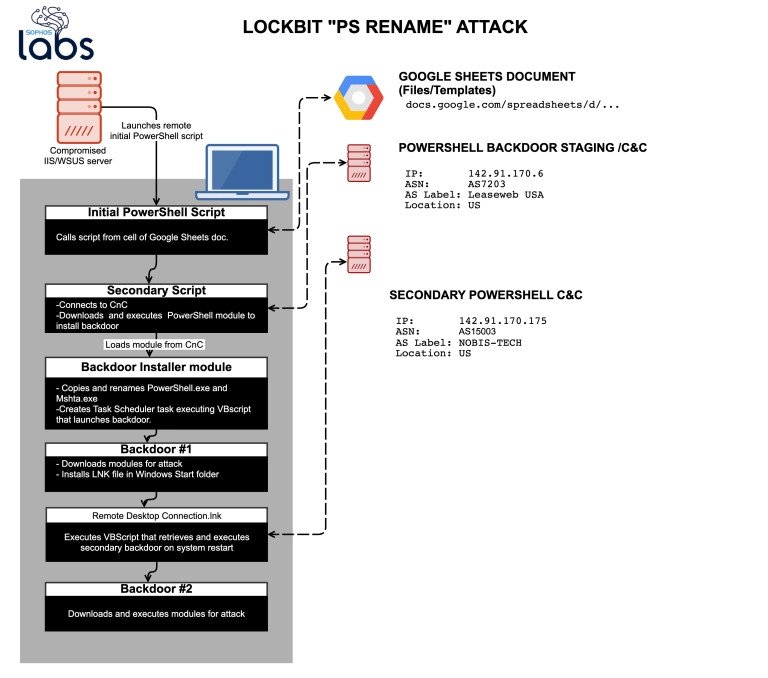
Исследователи из компании Sophos проанализировали восемь киберинцидентов, в которых участвовал LockBit, и выяснили подробности техник программы-вымогателя. Например, в одной из атак запускался удалённый скрипт PowerShell, вызывающий другой код, встроенный в документ Google Sheets.


Последний скрипт соединяется с командным сервером, после чего загружает и устанавливает бэкдор-составляющую. Чтобы никак не засветиться в логах, LockBit переименовывает копии PowerShell-скрипта и бинарника для запуска mshta.exe.

На инфографике атака выглядит следующим образом:


Согласно отчёту специалистов, вредоносный код установит LockBit только в том случае, если атакуемая система соответствует определённым критериям, говорящим злоумышленникам о её привлекательности как цели.

Примечательно, что дальше вредоносная программа действует очень оперативно: в течение буквально пяти минут вымогатель выполняется в памяти и шифрует данные.

Подпишитесь на новости

Apple ужесточит выдачу полного доступа к диску на Mac из-за ИИ-агентов

Кнопка «разрешить» может открыть приложению гораздо больше, чем кажется. Apple готовит дополнительные меры контроля полного доступа к диску в macOS — разрешения, которое даёт широкий доступ к личным данным. Чем самостоятельнее становятся ИИ-агенты, тем опаснее выдавать им такие полномочия на автомате.

В заявлении на сайте Apple Developer компания напоминает: полный доступ к диску нужен, в частности, для корректной работы программ резервного копирования. Ради этого он позволяет обходить значительную часть обычных механизмов защиты приватности.

Но некоторые разработчики используют разрешение так, что пользователи могут не осознавать масштаб последствий. По предупреждению Apple, под угрозой оказываются файлы, почта, сообщения и история браузера.

В случае приложений для общения вопрос касается ещё и данных собеседников, они-то доступ чужой программе не выдавали.

Apple обещает добавить меры контроля, чтобы предоставление таких полномочий требовало явно выраженного действия пользователя. Перед этим человек должен понимать, чем рискует. Как именно изменится процедура, в какой версии macOS и когда появятся нововведения, компания пока не раскрывает.

Отдельно Apple связывает необходимость изменений с развитием всё более способных и автономных ИИ-агентов. Удобный помощник с доступом к личной переписке и документам получает серьёзные возможности, и цена ошибки растёт вместе с ними.

RSS: Новости на портале Anti-Malware.ru