



Вымогателю LockBit требуется всего 5 минут, чтобы зашифровать жертву

Вымогателю LockBit требуется всего 5 минут, чтобы зашифровать жертву

Вымогателю LockBit требуется всего 5 минут, чтобы зашифровать жертву

Эксперты подсчитали, что знаменитой программе-вымогателю LockBit требуется всего пять минут на установку и шифрование системы жертвы. Кроме того, вредонос может незаметно перемещаться по сети атакованной организации.

В сентябре 2019 года авторы начали предлагать LockBit по модели «вымогатель как услуга» (RaaS). Основная «фишка» зловреда — автоматизировать процессы для максимально оперативного распространения по сети жертвы.

Атаки LockBit, как правило, не оставляют следов для компьютерных криминалистов, поскольку вредонос загружается в системную память и удаляет все логи.

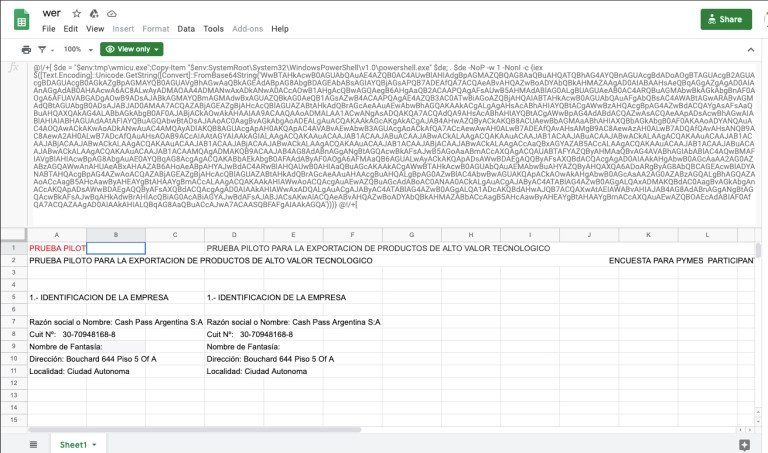
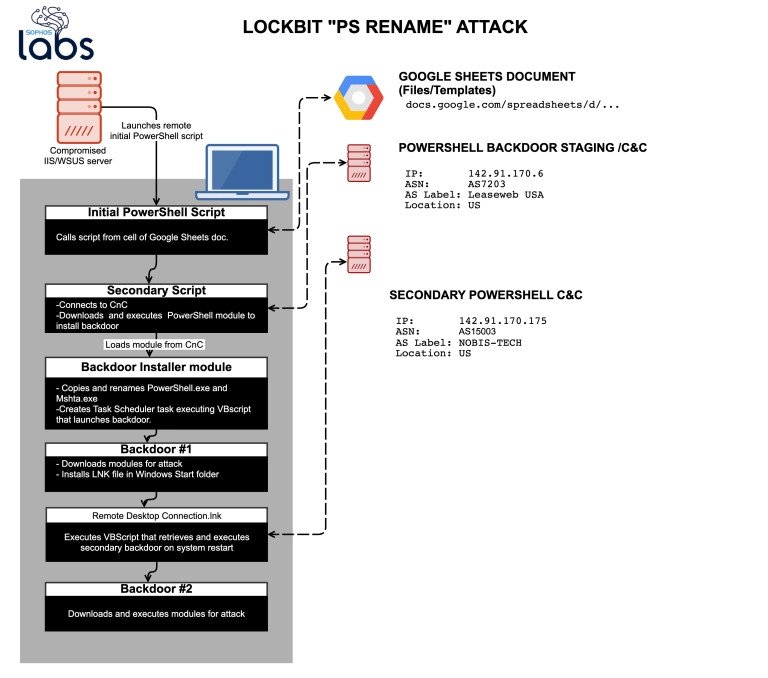
Исследователи из компании Sophos проанализировали восемь киберинцидентов, в которых участвовал LockBit, и выяснили подробности техник программы-вымогателя. Например, в одной из атак запускался удалённый скрипт PowerShell, вызывающий другой код, встроенный в документ Google Sheets.


Последний скрипт соединяется с командным сервером, после чего загружает и устанавливает бэкдор-составляющую. Чтобы никак не засветиться в логах, LockBit переименовывает копии PowerShell-скрипта и бинарника для запуска mshta.exe.

На инфографике атака выглядит следующим образом:


Согласно отчёту специалистов, вредоносный код установит LockBit только в том случае, если атакуемая система соответствует определённым критериям, говорящим злоумышленникам о её привлекательности как цели.

Примечательно, что дальше вредоносная программа действует очень оперативно: в течение буквально пяти минут вымогатель выполняется в памяти и шифрует данные.

Подпишитесь на новости

МТС, МегаФон и Билайн обязали отключать оборудование по требованию ФСО

Продление права на частоты получили с дополнительным условием: по требованию Федеральной службы охраны операторы должны временно приостанавливать работу радиоэлектронных средств. Соответствующее требование ГКРЧ закрепила для МТС, МегаФона и «ВымпелКома», работающего под брендом «Билайн».

Условие включено в решение комиссии по итогам заседания 31 августа. Срок действия решения о выделении частот от 2006 года продлили до 31 декабря 2027-го. Теперь выполнение требований ФСО прямо связано с условиями использования этого спектра.

Речь идёт об ограничениях во время охранных мероприятий, особо важных работ и специальных мероприятий ведомства. Для абонентов приостановка работы оборудования может означать временную недоступность связи в соответствующей зоне.

Сама возможность таких отключений появилась раньше: как отмечает Hi-Tech Mail, полномочия ФСО в этой сфере существуют с 2011 года. Новое — закрепление обязанности операторов в условиях продления частотных разрешений.

При этом обязательства по расширению сети тоже остались. До 31 марта 2027 года компании должны обеспечить полное покрытие населённых пунктов с численностью от 2000 жителей.

Получается две задачи в одном документе: расширять доступность связи и быть готовыми временно отключать оборудование по требованию охраны. Для пользователей всё упирается в практику — где, когда и на какой срок введут ограничения.

RSS: Новости на портале Anti-Malware.ru