



Мобильный браузер Яндекса был уязвим к подмене адресной строки

Мобильный браузер Яндекса был уязвим к подмене адресной строки

Мобильный браузер Яндекса был уязвим к подмене адресной строки

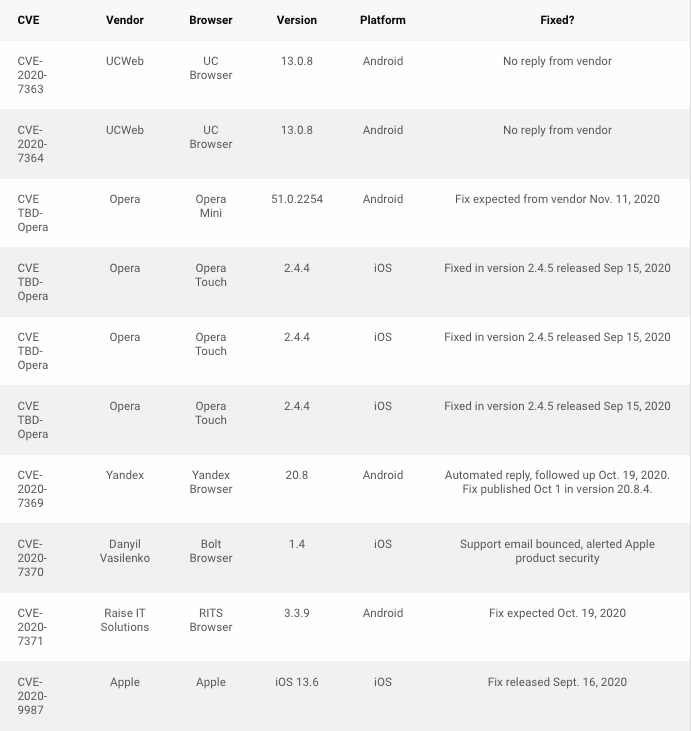
В ряде браузеров для мобильных устройств обнаружены уязвимости, позволяющие перенаправить жертву на вредоносный сайт путем подмены URL, отображаемого в адресной строке. Проблема актуальна для Safari, двух линеек Opera, UC Browser, Bolt, RITS и Яндекс.Браузер.

Возможность подмены адресной сроки (спуфинг) — типовая ошибка, время от времени выявляемая в браузерах. На десктопах она не очень опасна, так как подлог можно выявить с помощью дополнительных средств защиты или просто наведя курсор на URL в адресной строке. На мобильных устройствах подобные недочеты гораздо опаснее: экран у них небольшой, и пользователь зачастую видит лишь часть адреса при переходе, а защитные механизмы в таких браузерах минимальны.

Новые уязвимости обнаружили эксперты Rapid7 и пакистанский исследователь Рафай Балох (Rafay Baloch). Разработчикам затронутых продуктов сообщили о неприятных находках еще в августе. Компания Apple быстро залатала Safari, девелоперы Opera пообещали исправить проблему ко второй декаде ноября, «Яндекс» же устранил баг в начале октября.


Согласно блог-записи Rapid7, эксплуатация перечисленных уязвимостей осуществляется при помощи JavaScript-сценариев, внедренных в сайты злоумышленников. Последние используют тот факт, что при загрузке новой страницы браузер обновляет адресную строку с еле уловимой задержкой. Ее вполне хватит для подмены URL, а жертва редирект даже не заметит.

Балох, со своей стороны, разобрал новые баги более детально. Поскольку их использование не требует больших усилий, пользователям уязвимых продуктов рекомендуется как можно скорее обновить их или перейти на браузер, не страдающий от подобных проблем.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru